
Resumen
El procesamiento exactamente una vez solo constituye una garantía significativa después de especificar el efecto y su límite. Esta revisión examina las identidades duraderas de las operaciones, los registros atómicos de finalización, las instantáneas coherentes de flujos y los destinos externos mediante RIFL, MillWheel y la captura de instantáneas mediante barreras asíncronas. Un modelo finito de fallos distingue una actualización atómica del estado y del registro de finalización de dos ordenaciones inseguras que pueden duplicar o perder un efecto. Derivamos los recuentos esperados de duplicados cuando se pierden acuses de recibo y el almacenamiento necesario para conservar los registros de finalización. El argumento central es que los reintentos no crean por sí solos una garantía de exactamente una vez: requieren evidencia duradera vinculada al efecto y conservada durante todo el período en que sea posible una repetición. Los sistemas externos pueden ampliar ese límite mediante una interfaz transaccional o de idempotencia compatible, pero un punto de control local no puede abarcarlos implícitamente.
Definir el efecto antes de definir la garantía
Un cliente solicita a un servicio que añada una unidad a un contador. La red puede entregar la solicitud dos veces, el servidor puede ejecutar un manejador dos veces y, aun así, el contador duradero puede aumentar solo una vez. A la inversa, el manejador podría ejecutarse una vez, pero un consumidor externo podría aplicar dos veces el evento emitido. Son observaciones diferentes. Por tanto, contar las solicitudes o las invocaciones del manejador resulta insuficiente para establecer el resultado que pretende el usuario.
Definimos una operación lógica mediante una identidad estable y su efecto como una transición de estado especificada. Una respuesta de finalización es evidencia de esa transición, no la transición misma. Cuando la respuesta se pierde, el cliente tiene incertidumbre, no una prueba de fallo. Un reintento debe conservar la identidad de la operación; asignar una identidad nueva crea una solicitud nueva aunque la carga útil sea idéntica.
Mecanismos principales y sus límites
RIFL asocia las operaciones con información de finalización conservada y gestiona la migración y la liberación de esa información, proporcionando un mecanismo para convertir los reintentos en un único resultado lógico de RPC dentro de sus supuestos. MillWheel vincula un modelo de programación de flujo de datos con estado persistente y mecanismos de tolerancia a fallos. La captura de instantáneas mediante barreras asíncronas describe instantáneas de recuperación coherentes para flujos de datos, con un tratamiento diferente de las topologías acíclicas y cíclicas.
Estos trabajos se ocupan de límites relacionados, pero no idénticos. Un registro de finalización de RPC no es el mismo objeto que un punto de control de un flujo distribuido. Ninguno de los dos mecanismos, de forma aislada, establece qué observó un proveedor externo de correo electrónico o un punto de acceso de pagos que no coopera. La síntesis útil consiste en localizar dónde registra cada sistema su estado autoritativo, qué información sobrevive a un fallo y qué efectos posteriores participan en el mismo protocolo. [1], [2], [3]
La construcción del registro de finalización atómico
Supongamos que el estado duradero contiene un contador y un mapa de identidades de operación a resultados. Al recibir una operación, el servicio consulta primero el mapa. Si la identidad está presente, devuelve el resultado guardado. En caso contrario, actualiza atómicamente el contador e inserta el registro de finalización, y después responde. Una identidad repetida observa ahora la misma decisión duradera.
La atomicidad es esencial. Si la actualización del contador se hace duradera antes que el registro de finalización, un fallo entre ambas deja un efecto sin registro, por lo que un reintento puede repetir el efecto. Si el registro de finalización se hace duradero primero, un fallo puede dejar constancia de finalización sin el efecto, por lo que el reintento omite trabajo necesario. El apéndice enumera los puntos de fallo de las tres construcciones. Su alcance es un modelo secuencial de almacenamiento duradero; la concurrencia, la corrupción y la confirmación distribuida requieren argumentos adicionales.
Un registro de finalización debe identificar el significado, no solo los bytes
El identificador de operación debe tener un ámbito definido por el invocador y el tipo de operación. Un identificador reutilizado con una carga útil diferente no debe recibir silenciosamente el resultado anterior como si la nueva acción hubiera tenido éxito. Un contrato práctico puede vincular al registro de finalización un resumen criptográfico de la semántica canónica de la solicitud y rechazar reutilizaciones incompatibles. Las reglas de canonicalización deben ser estables: los cambios en los valores predeterminados de campos opcionales o en su interpretación pueden hacer que la igualdad de bytes sea un mal sustituto de la igualdad semántica.
La autorización sigue siendo independiente de la deduplicación. La consulta de un registro de finalización no debe permitir que un principal descubra el resultado de otro adivinando un identificador. Tampoco debe una clave de idempotencia convertirse en una credencial de autorización. Estas observaciones se desprenden del modelo pequeño una vez que se reconoce que el mapa es un conjunto de datos duraderos de la aplicación, con sus propios requisitos de titularidad, versionado y retención.
El coste de perder acuses de recibo
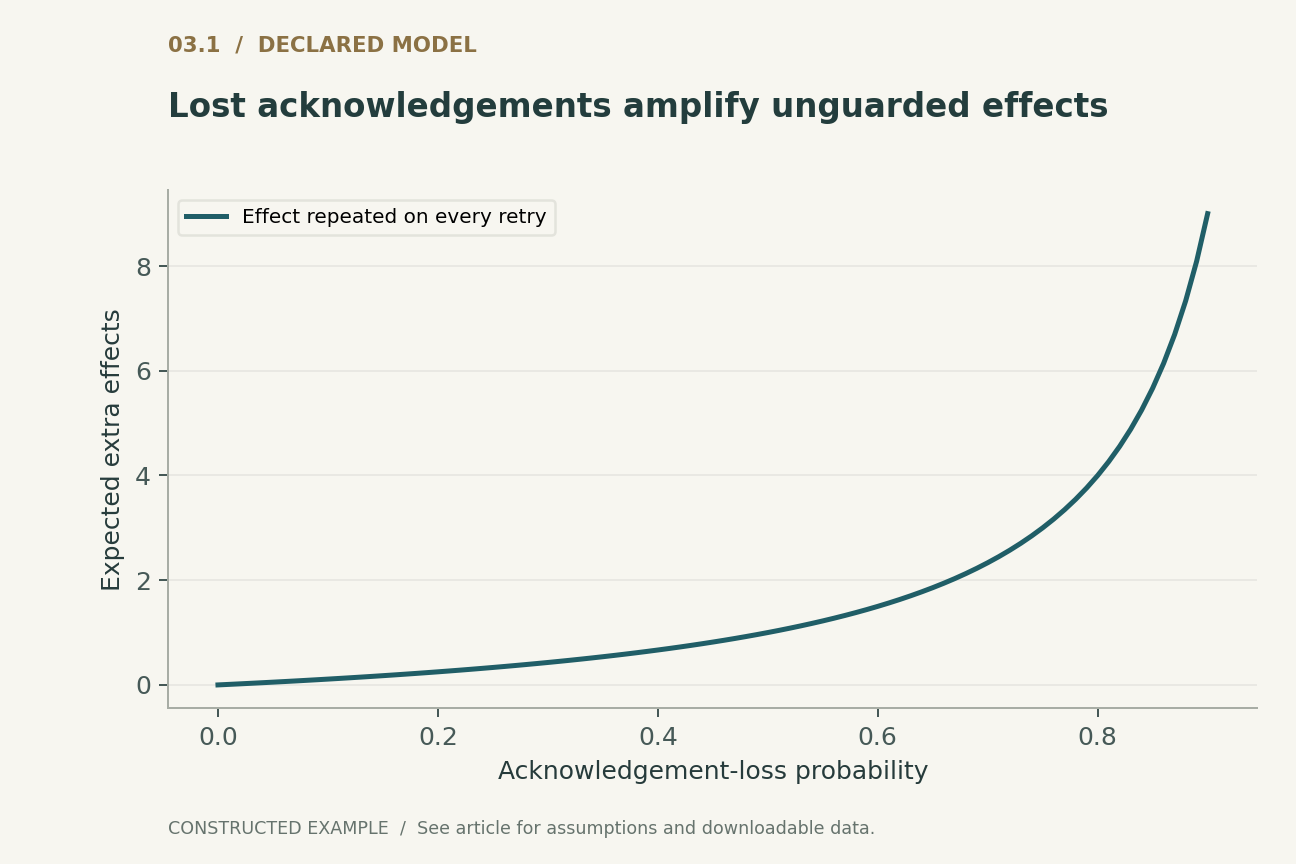
Supongamos que cada intento aplica su efecto y después pierde, de forma independiente, su acuse de recibo con probabilidad p. El cliente reintenta hasta recibir un acuse. Sin deduplicación, el número de efectos aplicados sigue una distribución geométrica cuya esperanza es uno dividido entre (uno menos p). El número esperado de efectos adicionales es p dividido entre (uno menos p). Cuando p es igual a 0.2, la construcción produce en promedio 0.25 efectos adicionales por operación lógica.
Este cálculo no es una estimación de las pérdidas de red en un servicio desplegado. Aísla un mecanismo de incertidumbre y supone que cada intento llega realmente al servidor. La pérdida de solicitudes, el abandono del cliente, las interrupciones correlacionadas y los reintentos limitados cambian la distribución. El modelo con deduplicación conserva un único efecto lógico pese a las rutas de ejecución repetidas, pero solo cuando el registro de finalización autoritativo está disponible y se cumple su supuesto de atomicidad.
La retención es un parámetro de corrección
La información de finalización no puede eliminarse simplemente porque sea antigua. Si un cliente puede repetir una operación después de que desaparezca su registro de finalización, el servicio puede tratarla como nueva. Un período de retención limitado solo es seguro con un protocolo que limite las repeticiones, retire espacios de nombres de operaciones o distinga de otro modo las solicitudes caducadas de las nuevas. Por eso los mecanismos de acuse de recibo y de concesión temporal son importantes en diseños como RIFL.
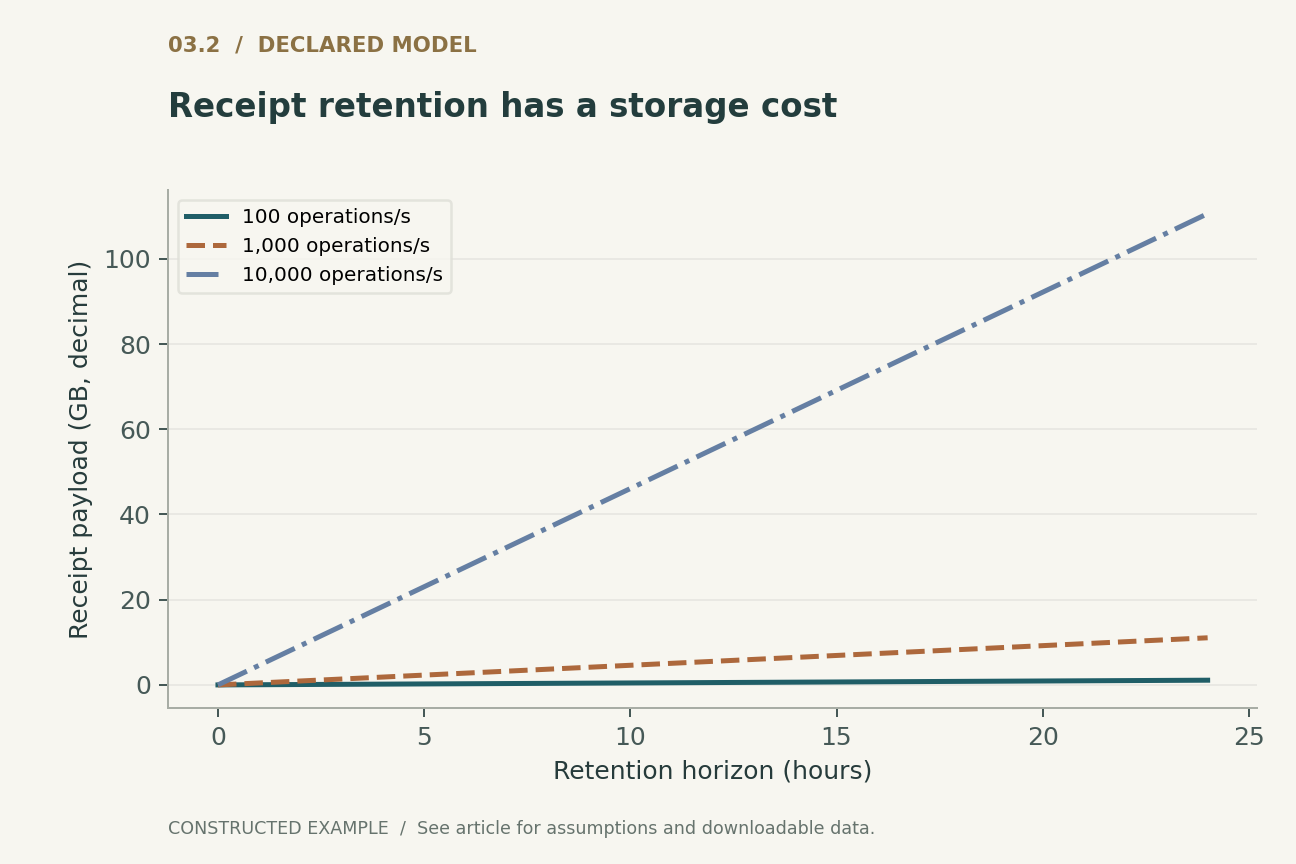
Para un modelo sencillo de capacidad, supongamos que las operaciones llegan a una tasa lambda y que los registros de finalización se conservan durante W segundos. Si cada registro ocupa b bytes, la carga útil retenida en régimen estacionario es aproximadamente lambda por W por b. Con mil operaciones por segundo, una ventana de una hora y 128 bytes por registro, la carga útil es de 460.8 millones de bytes antes de contabilizar índices, replicación y sobrecarga del asignador de memoria. Reducir este coste acortando W cambia el contrato de repetición, no solo el presupuesto de almacenamiento. [1]
Un punto de control coherente es un corte en el historial
En un flujo de datos distribuido, guardar cada operador de forma independiente puede combinar estados que nunca formaron una ejecución global coherente. Un mensaje podría estar reflejado en el estado de un operador situado aguas abajo mientras que el estado de un operador situado aguas arriba se restaura a una posición que volverá a emitirlo. Los protocolos de instantáneas coordinan el estado con las posiciones de los canales o los registros en tránsito para evitar tales incoherencias.
El artículo sobre captura de instantáneas mediante barreras asíncronas ofrece un enfoque concreto para esta coordinación y explica por qué los flujos de datos cíclicos necesitan un tratamiento adicional de los registros. Nuestra conclusión es más limitada que afirmar que un punto de control hace que todos los efectos ocurran exactamente una vez. Hace coherente la recuperación del estado del flujo de datos modelado conforme al protocolo. Un destino fuera de esa instantánea sigue necesitando coordinación, una identidad duradera de operación o un contrato de compensación de la aplicación. La ubicación del corte determina la ubicación de la garantía. [3]
La bandeja de salida incorpora una decisión, no cada entrega
Una bandeja de salida registra un mensaje previsto en la misma transacción local que el estado del negocio. Esto impide que un cambio de estado confirmado carezca de una intención duradera de entrega e impide que una transacción abortada deje una intención confirmada. Después, un despachador puede reintentar la entrega. Sin embargo, un fallo después de que el destino acepte el mensaje, pero antes de que el despachador registre el éxito, vuelve a crear la conocida ventana de incertidumbre.
Un receptor cooperante puede deduplicar una identidad estable de evento de forma atómica con su propia transición de estado. Un punto de acceso externo con un contrato de idempotencia documentado puede ofrecer un límite similar. Sin esa cooperación, el sistema debe elegir y explicar una garantía observable más débil o un proceso de conciliación específico de la aplicación. Cambiar el nombre de un despachador con entrega al menos una vez no elimina la ventana. La demostración debe seguir el efecto hasta el observador final.
Una matriz de fallos lo bastante pequeña para inspeccionarla
La validación propuesta registra el estado duradero antes y después de cada transición: solicitud aceptada, decisión confirmada, intento de respuesta, respuesta acusada de recibo y registro de finalización liberado. Cada punto de fallo tiene un estado de recuperación esperado y una regla para el siguiente reintento. La prueba debe incluir un fallo después de que el efecto se produzca correctamente, pero antes de que llegue al cliente cualquier indicación de éxito, pues es el caso con más probabilidades de revelar un supuesto no examinado.
Utilice un efecto que ponga de manifiesto los duplicados, como incrementar un contador, en lugar de asignar repetidamente el mismo valor. Las asignaciones aparentemente idempotentes pueden ocultar un mecanismo de reintento defectuoso. Pruebe también dos solicitudes concurrentes con la misma identidad, dos cargas útiles distintas con una sola identidad y la repetición después de la ventana de retención declarada. El modelo finito proporciona trazas de referencia; las pruebas de integración deben verificar que las transacciones reales de almacenamiento implementen el mismo paso atómico.
Conclusión: exactamente una vez es un contrato de extremo a extremo
La afirmación útil más sólida no es que un mensaje viaje una vez, sino que una operación lógica identificada produce un efecto duradero especificado pese a los fallos incluidos en el modelo. Esa afirmación requiere una identidad estable, una relación atómica entre efecto y evidencia, una ruta de recuperación compatible y una política de retención acorde con las posibles repeticiones.
Los ejemplos de registros de finalización y acuses de recibo muestran tanto por qué funciona el mecanismo como dónde falla. Los puntos de control y las bandejas de salida pueden ampliar el diseño, pero solo a través de límites participantes. Una descripción creíble del sistema identifica esos límites y los resultados que siguen siendo inciertos. Esto permite auditar la garantía y determinar si se aplica al resultado que realmente interesa al lector.
Ejecutado localmente · Alcance acotado
Fallos entre las escrituras del efecto y del registro de finalización
Puntos de fallo secuenciales de una sola operación, sin transacciones concurrentes ni efectos secundarios externos.
Se superaron 5 aserciones. Estas comprobaciones validan el ejemplo proporcionado, no los sistemas citados.
Inspeccionar el testigo registrado
{
  "effect-first": [
    1,
    2,
    1
  ],
  "receipt-first": [
    1,
    0,
    1
  ],
  "atomic": [
    1,
    1,
    1
  ]
}
Descargar los 20 ejemplos ejecutablesLeer los resultados completos de las comprobaciones
Un modelo analítico declarado
Cuatro ecuaciones, supuestos explícitos
(1) La segunda rama debe hacer persistentes atómicamente tanto el nuevo estado como D[u] = r_u. La fórmula omite la vinculación de la carga útil y la autorización, que el texto exige.
(2) Cada intento aplica el efecto y pierde de forma independiente su acuse de recibo con probabilidad p; el cliente reintenta sin límite hasta recibir un acuse.
(3) Carga útil retenida en régimen estacionario, excluidos metadatos, índices, replicación y tamaños variables de registro. Lambda se expresa en operaciones/s, W en segundos y b en bytes.
(4) E es el efecto y R el registro de finalización. Un fallo entre escrituras que se hacen duraderas por separado cambia la semántica del reintento.
Ejemplos construidos · Datos reproducibles
Inspeccionar el argumento cuantitativo
Estas curvas se calculan a partir de los modelos declarados. No son observaciones de los estudios citados. Cada figura incluye sus datos numéricos y su versión vectorial.


¿Qué evidencia responde a cada pregunta?
| Límite | Evidencia duradera | Comportamiento no cubierto |
|---|---|---|
| Transición de estado local | Efecto y registro de finalización atómicos | Destino externo no cooperante |
| Punto de control del flujo de datos | Estado de recuperación coherente de operadores y canales | Efectos fuera del protocolo de puntos de control |
| Bandeja de salida transaccional | Intención de entrega confirmada | Aceptación duplicada en el receptor |
| Receptor con deduplicación | Identidad vinculada al efecto en el receptor | Repetición tras una caducidad no contemplada por la garantía |
Un protocolo de validación propuesto
Este es un diseño de evaluación propuesto. No se realizó ninguna prueba de rendimiento de sistemas de producción ni de hardware. Los modelos finitos ejecutados por separado están documentados en las comprobaciones ejecutables.
- Definir la identidad lógica, su ámbito y el efecto observable exacto.
- Enumerar los puntos de fallo en torno a la persistencia del efecto y del registro de finalización.
- Utilizar un contador no idempotente como testigo y comparar las variantes atómicas y de escrituras separadas.
- Probar identidades duplicadas concurrentes y la reutilización de identidades con cargas útiles incompatibles.
- Incluir la repetición después de la migración, el reinicio, el acuse del registro de finalización y la caducidad.
- Verificar el contrato real del destino externo por separado de la recuperación mediante puntos de control internos.
Qué establecen las fuentes primarias
Collin Lee, Seo Jin Park, Ankita Kejriwal et al. · 2015 [1]
Contribución. RIFL conserva metadatos de finalización y aborda la migración y la liberación para admitir una semántica de RPC segura ante reintentos.
Límite. Sus garantías dependen del almacenamiento subyacente y del protocolo de cliente y concesiones temporales.
Localización en la fuente. Resumen y discusiones sobre registros de finalización, migración y liberación.
Tyler Akidau, Alex Balikov, Kaya Bekiroğlu et al. · 2013 [2]
Contribución. MillWheel integra estado persistente y tolerancia a fallos en un marco de flujo de datos continuo.
Límite. Un efecto externo no queda cubierto por el mero hecho de que su invocador se ejecute dentro del marco.
Localización en la fuente. Resumen del editor y alcance del modelo de programación.
Paris Carbone, Gyula Fora, Stephan Ewen et al. · 2015 [3]
Contribución. Las barreras asíncronas producen instantáneas de recuperación coherentes, con consideraciones adicionales de registro para los ciclos.
Límite. La recuperación del estado interno no es una garantía universal de entrega a destinos.
Localización en la fuente. Resumen y construcción de instantáneas acíclicas y cíclicas.
Límites de este análisis
- El modelo ejecutable de fallos es secuencial y no establece la linealizabilidad de un servicio real.
- El modelo de pérdidas supone pérdidas independientes de acuses de recibo y reintentos ilimitados.
- La ecuación de almacenamiento cuenta solo la carga útil de los registros de finalización y supone una tasa de llegada estable.
- No se probó ningún servicio externo, entrega de correo electrónico ni procesador de flujos de producción.
Una revisión analítica centrada en tres fuentes primarias fundamentales seleccionadas, con ejemplos originales desarrollados. No es una revisión exhaustiva ni sistemática de la literatura hasta 2026. Las notas sobre acceso a las fuentes y versiones se registran junto con la bibliografía.
Preguntas que cambiarían la conclusión
- ¿Cuál es el intervalo de repetición más largo posible, incluidos los clientes desconectados y las colas retrasadas?
- ¿Qué efectos no pueden participar en un contrato transaccional o de receptor idempotente?
- ¿Puede justificarse la liberación de registros de finalización sin depender de supuestos no sincronizados sobre el progreso del cliente?
Referencias
- Collin Lee, Seo Jin Park, Ankita Kejriwal et al.. Implementing linearizability at large scale and low latency. Proceedings of the 25th Symposium on Operating Systems Principles (2015). 10.1145/2815400.2815416.
- Tyler Akidau, Alex Balikov, Kaya Bekiroğlu et al.. MillWheel: fault-tolerant stream processing at internet scale. Proceedings of the VLDB Endowment (2013). 10.14778/2536222.2536229.
- Paris Carbone, Gyula Fora, Stephan Ewen et al.. Lightweight Asynchronous Snapshots for Distributed Dataflows. arXiv:1506.08603 (2015). Primary source.
Acceso a la fuente [1]. Registro primario, resumen y texto accesible seleccionado; no una auditoría exhaustiva del texto completo o del material complementario.
Acceso a la fuente [2]. Registro primario, resumen y texto accesible seleccionado; no una auditoría exhaustiva del texto completo o del material complementario.
Acceso a la fuente [3]. Registro primario, resumen y texto accesible seleccionado; no una auditoría exhaustiva del texto completo o del material complementario.
Las identidades bibliográficas se cotejaron con Crossref y con los registros originales del editor, los autores o la institución. Las notas sobre acceso a las fuentes y versiones que figuran a continuación describen el alcance; no se trata de una auditoría exhaustiva del texto completo.
Autoría y procedencia
Redactado y sometido a autorrevisión técnica por Codex (IA). Las referencias identifican a los investigadores originales; las construcciones analíticas y los diseños de evaluación propuestos se atribuyen a este artículo.
Las portadas son ilustraciones conceptuales de ImageGen. Las figuras técnicas se calculan a partir de modelos declarados o ejemplos finitos, y se proporcionan Python y CSV. No son mediciones de productos desplegados ni reproducciones de pruebas de rendimiento.
Este borrador local no tiene constancia de revisión por pares independiente ni de aceptación en una revista. Los ejemplos ejecutables acotados comprueban los modelos pequeños enunciados; no constituyen una verificación formal de los sistemas citados.