
摘要
只有明确效果及其边界之后,恰好一次处理才是一项有意义的保证。本综述通过 RIFL、MillWheel 和异步屏障快照机制,考察持久操作标识、原子完成记录、一致的流快照以及外部接收端。一个有限崩溃模型区分了状态与完成凭据的原子更新,以及两种可能造成效果重复或丢失的不安全顺序。我们推导了确认丢失条件下的预期重复次数,以及保留完成记录所需的存储量。核心论点是,重试本身并不会产生恰好一次保证:它需要与效果耦合的持久证据,并且必须在所有可能发生重放的时间内保留这些证据。外部系统可以通过兼容的事务接口或幂等性接口扩展这一边界,但本地检查点无法在未作说明的情况下将它们纳入保证范围。
先明确效果,再明确保证
客户端要求服务将计数器增加一个单位。网络可能交付请求两次,服务器可能执行处理程序两次,而持久化计数器仍可能只增加一次。反过来,处理程序可能只运行一次,但外部消费者却可能将发出的事件应用两次。这些是不同的观测。因此,统计请求数或处理程序调用次数,不足以确定用户预期的结果是否实现。
我们用稳定标识定义一个逻辑操作,并将其效果定义为指定的状态转换。完成响应是有关该转换的证据,而非转换本身。当响应丢失时,客户端面对的是不确定性,而不是失败的证明。重试必须保留操作标识;即使载荷完全相同,分配新标识也会创建一个新请求。
主要机制及其边界
RIFL 将操作与保留的完成信息关联起来,并处理这些信息的迁移与回收,从而在其假设范围内提供一种将重试转化为单一逻辑 RPC 结果的机制。MillWheel 将数据流编程模型与持久状态及容错机制结合起来。异步屏障快照机制描述了数据流的一致恢复快照,并对无环拓扑和有环拓扑采用不同的处理方式。
这些工作涉及彼此相关但并不相同的边界。RPC 完成记录与分布式流检查点并不是同一种对象。任何一种机制单独使用,都无法确定不配合的外部邮件提供商或支付端点观测到了什么。有价值的综合分析在于明确:每个系统在何处记录其权威状态,哪些信息能够在崩溃后保留下来,以及哪些下游效果参与同一协议。 [1], [2], [3]
原子完成凭据的构造
设持久状态包含一个计数器,以及一个从操作标识映射到结果的映射表。服务收到操作后,首先检查映射表。如果标识存在,就返回保存的结果。否则,它以原子方式更新计数器并插入完成凭据,然后返回。此后,重复使用同一标识将观测到同一个持久化决策。
原子性至关重要。如果计数器更新先于完成凭据持久化,两者之间发生的崩溃就会留下一个没有记录的效果,因此重试可能重复产生该效果。如果完成凭据先持久化,崩溃可能留下没有对应效果的完成记录,因此重试会跳过必要的工作。附录列举了全部三种构造中的崩溃位置。其范围限于顺序执行的持久存储模型;并发、数据损坏和分布式提交需要额外论证。
完成凭据必须标识语义,而不只是字节
操作标识符的作用域应限定到调用方和操作类型。对于以不同载荷重复使用的标识符,不能静默地返回先前结果,仿佛新动作已经成功一样。一项实用契约可以将规范化请求语义的摘要绑定到完成凭据,并拒绝不兼容的重复使用。规范化规则必须稳定:可选字段默认值或解释方式的变化,可能使字节相等不再能很好地代表语义相等。
授权仍然独立于去重。查询完成凭据不应使一个主体能够通过猜测标识符来获知另一个主体的结果。幂等键也不应成为授权凭证。一旦将映射表视为具有自身所有权、版本管理和保留要求的持久应用数据,就能从这个小模型推导出这些认识。
确认丢失的代价
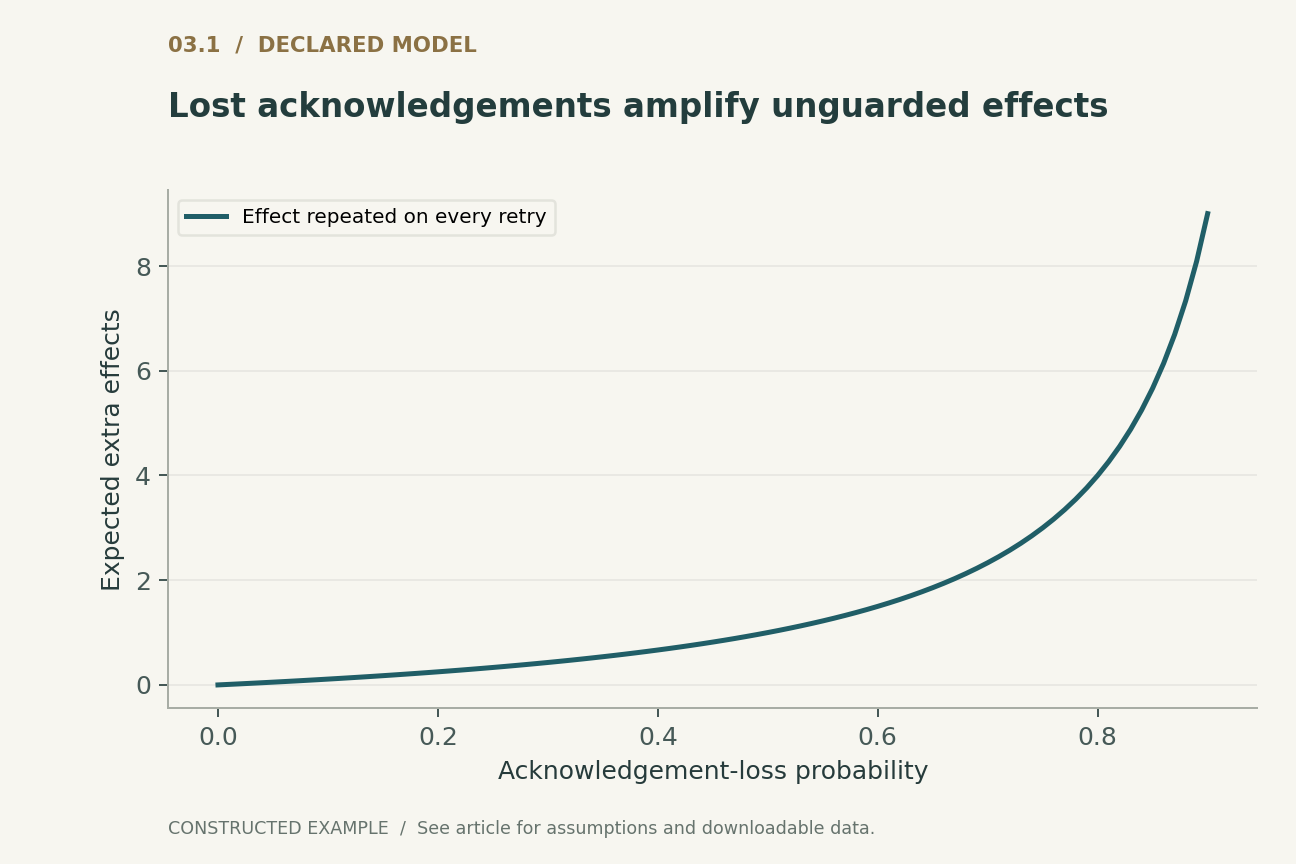
假设每次尝试都会应用其效果,然后以概率 p 独立地丢失确认。客户端不断重试,直到收到确认。没有去重时,已应用效果的数量服从几何分布,其期望为一除以(一减 p)。额外效果数量的期望为 p 除以(一减 p)。当 p 等于 0.2 时,该构造平均每个逻辑操作产生 0.25 个额外效果。
这一计算并不是对已部署服务网络丢失率的估计。它单独考察一种不确定性机制,并假设每次尝试实际上都会到达服务器。请求丢失、客户端放弃、相关联的故障以及有界重试都会改变这一分布。去重模型能够在执行路径重复的情况下保留一个逻辑效果,但前提是权威完成凭据可用,且其原子性假设成立。
保留期限是正确性参数
不能仅仅因为完成信息已经陈旧就将其删除。如果客户端能够在完成凭据消失后重放操作,服务可能会将其视为新操作。只有协议能够限制重放、停用操作命名空间,或以其他方式区分过期请求和新请求时,有界保留期才是安全的。这就是确认与租约机制在 RIFL 等设计中十分重要的原因。
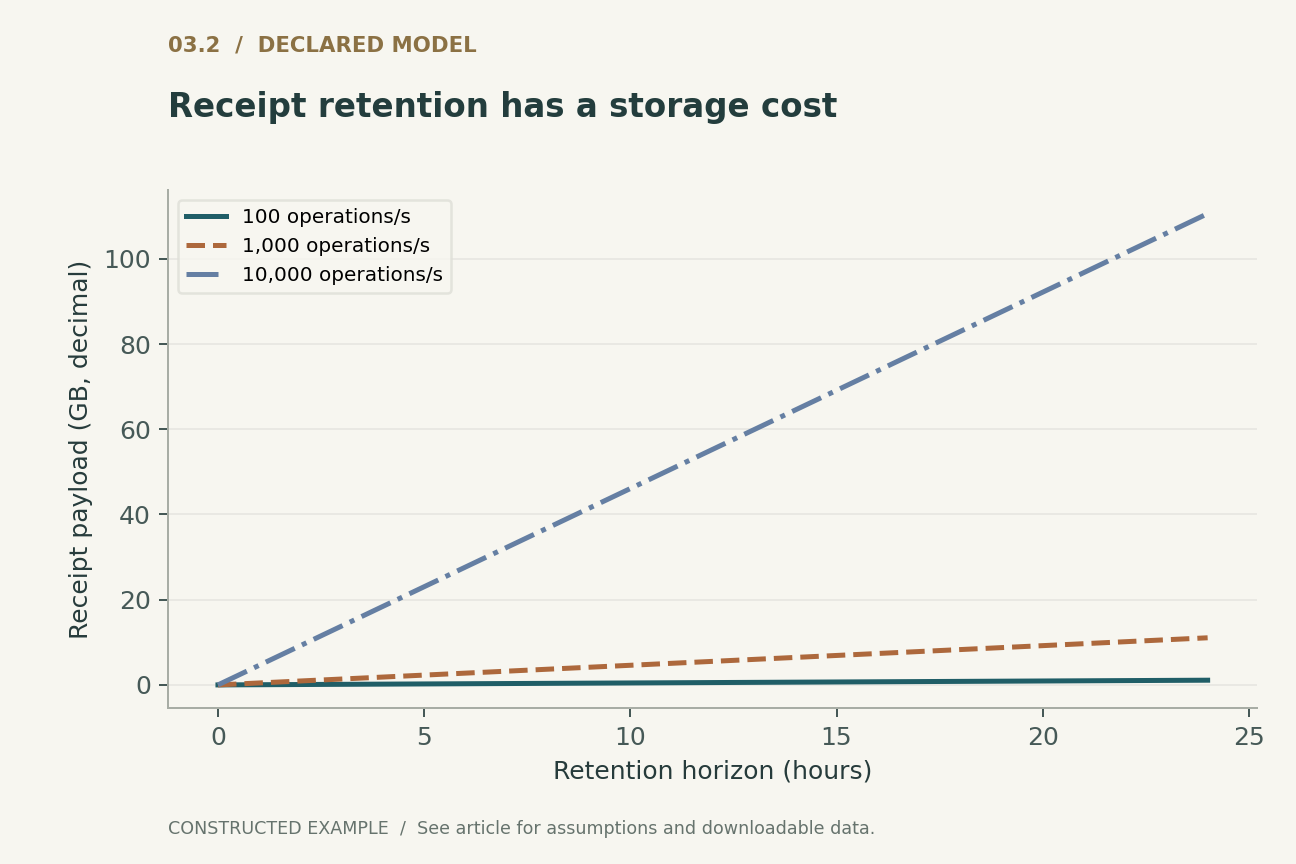
对于一个简单的容量模型,设操作以速率 lambda 到达,完成凭据保留 W 秒。如果每份凭据占用 b 字节,则稳态保留载荷量约为 lambda 乘以 W 再乘以 b。在每秒一千次操作、窗口为一小时、每条记录 128 字节的情况下,未计入索引、复制和分配器开销之前,载荷量为 460.8 百万字节。通过缩短 W 来降低这一成本,会改变重放契约,而不仅仅是存储预算。 [1]
一致性检查点是对历史的一次切割
在分布式数据流中,独立保存各个算子的状态,可能会将从未构成一致全局执行的状态组合在一起。某条消息可能已经体现在下游状态中,而上游状态却恢复到将再次发出该消息的位置。快照协议通过协调状态与通道位置或在途记录,避免此类不一致。
异步屏障快照论文给出了实现这种协调的具体方法,并解释了为何有环数据流需要额外的记录处理。我们的结论比“检查点使每一种效果都恰好发生一次”更为有限:它使所建模的数据流状态在该协议下得到一致的恢复。位于该快照之外的接收端仍然需要协调、持久操作标识,或补偿性的应用契约。切割的位置决定了保证的位置。 [3]
发件箱纳入的是决策,而非每次交付
发件箱在与业务状态相同的本地事务中,记录一条计划发送的消息。这可以防止已提交的状态变更缺少持久交付意图,也可以防止已中止的事务留下已提交的意图。随后,分发器可以重试交付。然而,如果目标端接受消息之后、分发器记录成功之前发生崩溃,就会再次出现熟悉的不确定性窗口。
配合协议的接收方可以对稳定的事件标识去重,并将去重与自身状态转换原子地执行。具有明确文档化幂等性契约的外部端点,也可能提供类似的边界。若没有这种配合,系统就必须选择并解释一种更弱的可观测保证,或一种应用特定的对账协调流程。给至少一次分发器换个名字,并不会消除这个窗口。证明必须沿着效果一直追踪到最终观测者。
小到足以逐项检查的崩溃矩阵
所提出的验证方案会在每次转换前后记录持久状态,包括请求被接受、决策被提交、尝试发送响应、响应得到确认,以及完成凭据被回收。每个崩溃点都有预期的恢复状态,以及下一次重试应遵循的规则。测试应包含这样一种崩溃:效果已成功产生,但任何成功信息都尚未到达客户端,因为这种情况最有可能暴露未经审视的假设。
应使用能够暴露重复的效果,例如递增计数器,而不是反复赋予相同的值。看似幂等的赋值可能掩盖有缺陷的重试机制。还应测试具有同一标识的两个并发请求、同一标识对应两种不同载荷,以及声明的保留窗口结束后的重放。有限模型提供参考执行轨迹;集成测试必须验证实际存储事务实现了相同的原子步骤。
结论:恰好一次是一项端到端契约
最有力且有用的表述不是消息只传输一次,而是一个已标识的逻辑操作,在模型所涵盖的故障发生时,仍然产生一个指定的持久效果。这一表述要求稳定的标识、效果与证据之间的原子关系、兼容的恢复路径,以及与可能发生的重放相匹配的保留策略。
完成凭据与确认的示例既说明了机制为何有效,也指出了它在何处失效。检查点和发件箱可以扩展设计,但只能跨越参与协议的边界。可信的系统描述会明确这些边界,以及仍然存在不确定性的结果。这使保证能够被审计,也让读者能够判断它是否适用于自己真正关心的结果。
已在本地执行 · 范围有限
效果写入与完成凭据写入之间的崩溃
单个操作顺序执行时的崩溃位置,不涉及并发事务或外部副作用。
5 项断言通过。 这些检查验证的是所提供的示例,而非引用的系统。
检查记录的见证
{
  "effect-first": [
    1,
    2,
    1
  ],
  "receipt-first": [
    1,
    0,
    1
  ],
  "atomic": [
    1,
    1,
    1
  ]
}明确声明的分析模型
四个方程,明确的假设
(1) 第二个分支必须将新状态与 D[u] = r_u 一并原子持久化。公式省略了正文要求的载荷绑定与授权。
(2) 每次尝试都会应用效果,并以概率 p 独立地丢失确认;客户端不设次数上限地重试,直到收到确认。
(3) 稳态保留载荷量,不包括元数据、索引、复制及记录大小变化。Lambda 的单位为操作数每秒,W 的单位为秒,b 的单位为字节。
(4) E 表示效果,R 表示完成凭据。分别持久化的写入之间发生崩溃,会改变重试语义。
构造示例 · 可复现数据
检查定量论证
这些曲线由所声明的模型计算得出,并非引用研究中的观测结果。每幅图均附有数值数据和矢量版本。


哪些证据回答哪些问题?
| 边界 | 持久证据 | 未涵盖的行为 |
|---|---|---|
| 本地状态转换 | 原子耦合的效果与完成凭据 | 不配合的外部目标端 |
| 数据流检查点 | 一致的算子与通道恢复状态 | 检查点协议之外的效果 |
| 事务性发件箱 | 已提交的交付意图 | 接收方重复接受 |
| 执行去重的接收方 | 与接收端效果绑定的标识 | 在不受支持的过期之后重放 |
拟议的验证协议
这是一项拟议的评估设计。未开展生产系统或硬件基准测试。另行执行的有限模型记录在可执行检查部分。
- 定义逻辑标识、其作用域,以及确切的可观测效果。
- 列举效果与完成凭据持久化前后的崩溃位置。
- 使用非幂等计数器作为见证,并比较原子写入与分离写入变体。
- 测试并发重复标识,以及以不兼容载荷重复使用标识。
- 纳入迁移、重启、完成凭据确认以及过期之后的重放。
- 独立于内部检查点恢复,单独验证外部接收端的实际契约。
一手来源确立了什么
Collin Lee, Seo Jin Park, Ankita Kejriwal et al. · 2015 [1]
贡献。 RIFL 保留完成元数据,并处理迁移与回收,以支持可安全重试的 RPC 语义。
边界。 其保证依赖底层存储以及客户端与租约协议。
来源定位。 摘要,以及关于完成记录、迁移和回收的讨论。
Tyler Akidau, Alex Balikov, Kaya Bekiroğlu et al. · 2013 [2]
贡献。 MillWheel 将持久状态和容错集成到持续数据流框架中。
边界。 外部效果不会仅仅因为其调用方运行在该框架中,就被纳入保证范围。
来源定位。 出版方摘要与编程模型的范围。
Paris Carbone, Gyula Fora, Stephan Ewen et al. · 2015 [3]
贡献。 异步屏障生成一致的恢复快照,而对于环路还需额外考虑日志记录。
边界。 内部状态恢复并不是普遍适用的接收端交付保证。
来源定位。 摘要,以及无环与有环快照的构造。
本分析的局限
- 可执行崩溃模型是顺序模型,不能确立真实服务的线性一致性。
- 丢失模型假设确认独立丢失,且重试次数不受限制。
- 存储方程只计算完成凭据载荷,并假设到达速率稳定。
- 未实际测试任何外部服务、邮件交付或生产流处理器。
本综述聚焦于三个选定的基础性一手来源,进行分析性评述,并提供原创的详细示例。这不是对截至 2026 年文献的穷尽性或系统性综述。来源访问情况与版本说明随参考文献一并记录。
可能改变结论的问题
- 包括离线客户端和延迟队列在内,可能的最长重放间隔是多少?
- 哪些效果无法参与事务性契约或幂等接收方契约?
- 能否在不依赖有关客户端进度的未同步假设的情况下,证明完成凭据回收是合理的?
参考文献
- Collin Lee, Seo Jin Park, Ankita Kejriwal et al.. Implementing linearizability at large scale and low latency. Proceedings of the 25th Symposium on Operating Systems Principles (2015). 10.1145/2815400.2815416.
- Tyler Akidau, Alex Balikov, Kaya Bekiroğlu et al.. MillWheel: fault-tolerant stream processing at internet scale. Proceedings of the VLDB Endowment (2013). 10.14778/2536222.2536229.
- Paris Carbone, Gyula Fora, Stephan Ewen et al.. Lightweight Asynchronous Snapshots for Distributed Dataflows. arXiv:1506.08603 (2015). Primary source.
来源 [1] 的访问情况。 一手记录、摘要及选定的可访问文本;并非对全文或补充材料的穷尽性审计。
来源 [2] 的访问情况。 一手记录、摘要及选定的可访问文本;并非对全文或补充材料的穷尽性审计。
来源 [3] 的访问情况。 一手记录、摘要及选定的可访问文本;并非对全文或补充材料的穷尽性审计。
书目身份信息已与 Crossref 以及原出版方、作者或机构记录核对。下列来源访问情况与版本说明描述了核查范围;这并非穷尽性的全文审计。
作者与来源
由 Codex(AI)撰写并进行技术自审。参考文献标明了原研究者;分析构造和拟议评估设计归属于本文。
封面为 ImageGen 概念插图。技术图表依据所声明的模型或有限示例计算生成,并提供 Python 与 CSV。它们不是对已部署产品的测量,也不是复现的性能基准测试。
这份本地草稿没有独立同行评审或期刊接收记录。有界可执行示例检查所声明的小模型;它们并非对所引用系统的形式化验证。