
要旨
訓練データを端末上に保持することで、生データの集中収集は削減できるが、モデル更新に含まれる情報が自動的に隠されるわけではない。本稿では、FedAvgの最適化機構、個々の更新の可視性に対するセキュア集約の保護、および差分プライバシーの確率的保証を区別し、非独立同分布、参加バイアス、クリッピングの影響を分析する。図中の勾配はすべて人工的に構成したものであり、個人データは使用しておらず、実際のプライバシー予算も一切計算していない。[1] Communication-Efficient Learning of Deep Networks from [2] Deep Learning with Differential Privacy[3] Practical Secure Aggregation for Federated Learning on
英語要旨の日本語訳
連合学習、セキュア集約、差分プライバシーは、それぞれ異なる情報露出経路に対処する。本稿では重み付き平均とクリッピングを導出し、プライバシー単位、隣接関係の定義、プライバシー会計機構の必要性を示す。人工的に構成した勾配とクリッピングの図にはクライアントの非公開データは含まれず、いかなるプライバシー予算も意味しない。非IIDな参加、離脱、システムコストも評価の一部である。
1. 連合最適化がまず変えるのはデータと計算の所在である
FedAvgでは、クライアントが局所更新を実行し、その後、所定の重みで集約する。サンプル数に応じた重み付けと各クライアントへの等しい重み付けは異なる目的に対応し、非独立同分布と複数ステップの局所訓練はクライアントドリフトを引き起こし得る。端末の利用可能性、ネットワーク、参加頻度によっても、実際の参加者は対象母集団から乖離し得る。したがって、「生データをアップロードしない」という記述は手順の説明にすぎず、最適化目的、公平性、プライバシーの分析に代わるものではない。[1] Communication-Efficient Learning of Deep Networks from
2. 更新には依然として機微情報が含まれ得る
勾配やモデル差分はデータの関数であり、サーバーが更新を見るということは、データに関連する信号が見えないことを意味しない。セキュア集約は、プロトコルの条件の下で、個々の平文更新ではなく集約値をサーバーが取得できるようにするが、参加閾値、結託、離脱への対処は依然として明示する必要がある。集約結果そのものが母集団や小集団に関する情報を漏えいする可能性があり、プロトコルが悪意あるクライアントによる異常な更新の提出を自動的に制限するわけでもない。安全な通信、頑健な集約、統計的プライバシーは、それぞれ別個に検証すべきである。[3] Practical Secure Aggregation for Federated Learning on
3. クリッピングは個々の寄与を制御するが、バイアスを導入する
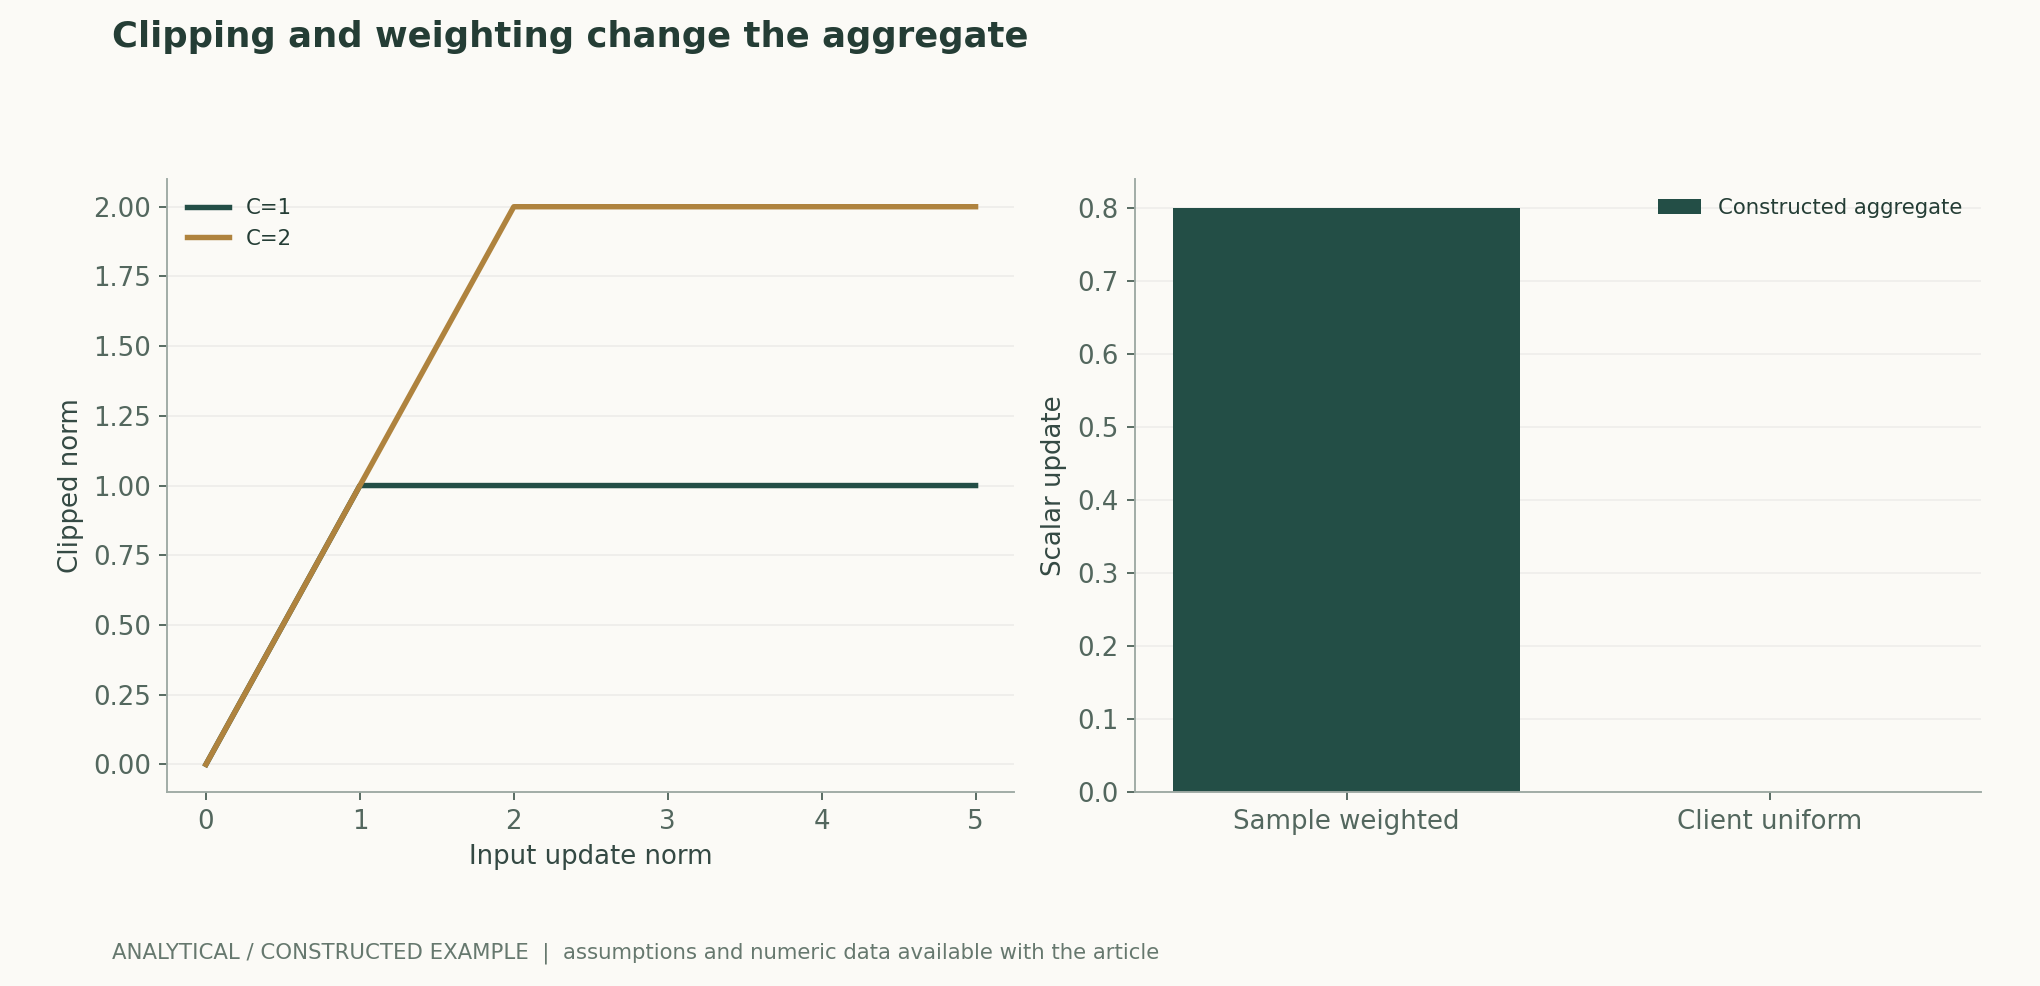
更新ノルムの上限をCに制限すると、感度に上限を設定でき、少数の大きな更新が無制限に支配することを防げる。閾値を超える更新は縮小されるため、方向と大きさの分布が変化する。クライアントごとのデータ量やタスク難度の違いにより、クリッピングされる割合は異なり得る。図は入力ノルムとクリッピング後のノルムmin(r,C)、および人工的に構成した二つのクライアントの重み付き結果のみを示しており、実際の訓練品質を表すものではない。Cの選択は、プライバシー、最適化、集団への影響と併せて分析すべきである。[2] Deep Learning with Differential Privacy[1] Communication-Efficient Learning of Deep Networks from
4. 差分プライバシーでは保護単位の定義が必要である
差分プライバシーは、隣接するデータセットにおける出力確率を比較する。一件のレコード、一人のユーザー、クライアント全体のいずれを保護するかによって、隣接関係と感度に対する要件は異なる。ノイズ乗数そのものはεではない。サンプリング、ラウンド数、クリッピング、ノイズ分布、会計手法が共同で予算を決定し、反復公開によるプライバシー消費も合成される。中央型と局所型の差分プライバシーでは信頼境界が異なるため、単に「ノイズを加えたのでプライバシーは安全である」と記述することはできない。[2] Deep Learning with Differential Privacy
5. 離脱と非IIDな参加はシステム上および統計上の問題である
低速または不安定な端末を除外するとラウンドを高速化できる可能性があるが、データの網羅範囲が変わる。セキュア集約は離脱が生じても許可された集約値を正しく復元する必要があり、プライバシー会計は実際のサンプリング機構に依存する。各ラウンドで招待された数、参加した数、完了した数、集約に含まれた数を記録し、適法かつ必要最小限のメタデータを用いてバイアスを確認すべきである。テールレイテンシ、通信量、エネルギー消費、モデル品質は併せて報告し、ラウンド数をコストの代わりに用いるべきではない。[1] Communication-Efficient Learning of Deep Networks from [3] Practical Secure Aggregation for Federated Learning on
6. 三つの約束には三組の証拠が必要である
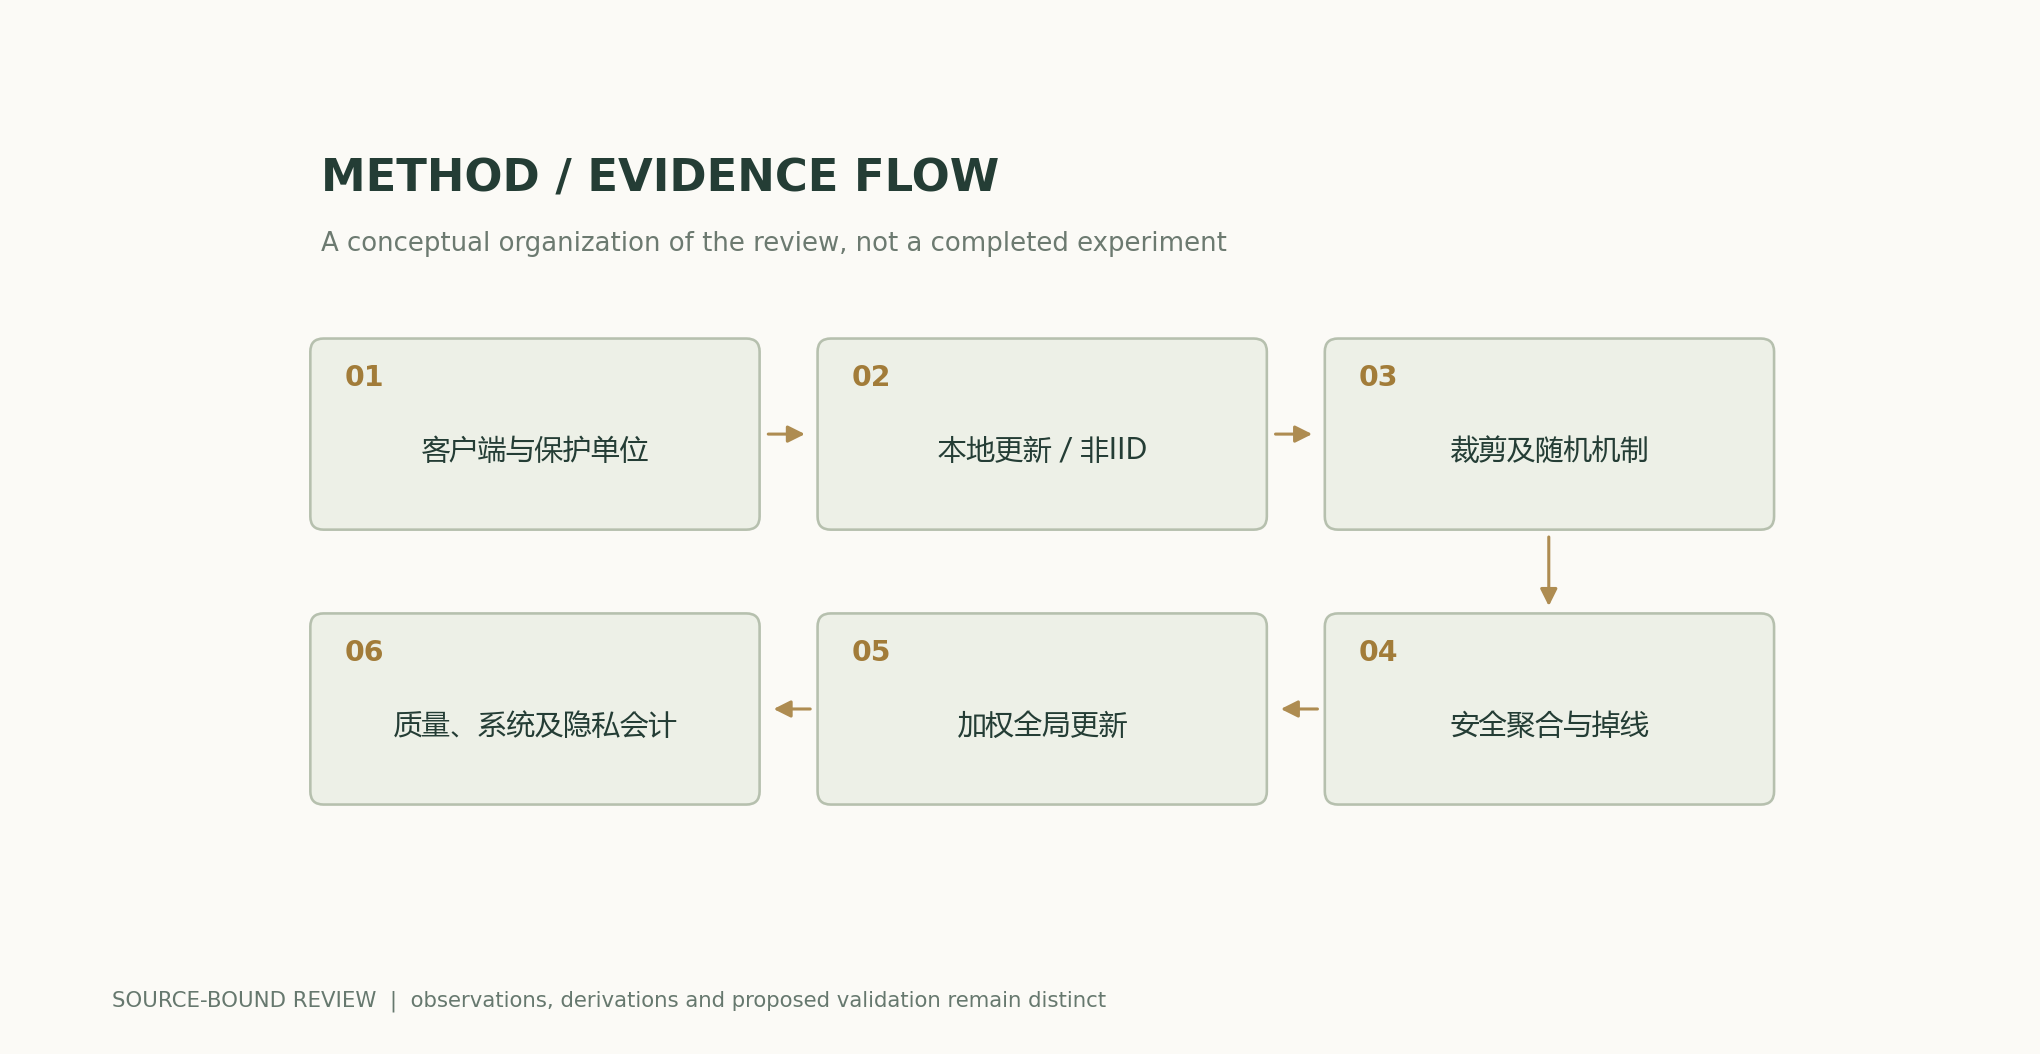
最適化の正しさは集中型の参照結果と非IID条件のアブレーションによって検証し、セキュア集約はプロトコルの脅威テストと離脱テストによって検証し、差分プライバシーは隣接関係と機構の明示および会計の再計算によって検証する。いずれか一組の検証に合格しても、他の組を自動的に裏付けることはできない。本稿は公開された機構とトイ計算のみを提示しており、連合システムの展開、クライアントの非公開データの処理、特定のε保証の主張は行っていない。[1] Communication-Efficient Learning of Deep Networks from [2] Deep Learning with Differential Privacy[3] Practical Secure Aggregation for Federated Learning on
主要な数式と導出
(1) サンプル数による重み付けの例示。実際の参加者集合と局所ステップ数が最適化目的に影響する。
LaTeX
w_{t+1}=\sum_{k\in S_t}\frac{n_k}{\sum_{j\in S_t}n_j}w_{t+1}^{(k)}(2) gがゼロの場合、出力をゼロと定義する。クリッピングはノルムを制限し、最適化の方向や集団への影響も変え得る。
LaTeX
\operatorname{clip}_C(g)=g\min\{1,C/\|g\|_2\}(3) DとD′の隣接関係および機構全体を明示する必要がある。本稿では実際のプライバシー予算を計算しない。
LaTeX
P(M(D)\in A)\le e^\epsilon P(M(D^{\prime})\in A)+\delta方法と証拠の流れ
解析図と数値例
再計算可能な例題
二つのクライアントの更新が+1と−1であるとき、サンプル重み0.9と0.1を用いると0.8となり、クライアントを等重みにすると0となる。クリッピングは寄与のノルムを制限するだけであり、差分プライバシーにはノイズ、サンプリング、完全な会計も必要である。
方法の比較
| 方法または判断 | 統制変数と測定 | 破綻条件と解釈 |
|---|---|---|
| 連合学習 | 局所更新と集約重みを明示する | データのローカル保持は更新からの漏えいがないことを意味しない |
| セキュア集約 | 結託、閾値、離脱の条件を列挙する | 個々の更新を隠しても出力全体のプライバシーは保証されない |
| 差分プライバシー | 単位、隣接関係、会計を定義する | ノイズ乗数はεではない |
| システムコスト | 参加バイアス、通信、テールレイテンシを測定する | ラウンド数は訓練コスト全体を表さない |
検証と実験の計画
- 参加母集団、プライバシー単位、脅威の境界を定義し、データ利用の許可を確認する。
- 集約重み、局所ステップ数、非IID分割を固定し、集中型の参照結果と照合する。
- クリッピング閾値と層別のクリッピング率を記録し、品質と集団への影響を確認する。
- DPを使用する場合は、サンプリング、ノイズ、ラウンド数、会計を公開し、独立に再計算する。
- プロトコルの範囲内で、離脱、結託に関する仮定、集約の正しさをテストする。
- モデル品質、参加バイアス、通信、プライバシー予算を併せて報告し、ある種類の証拠を別の種類の証拠の代わりに用いない。
適用範囲と限界
- トイ勾配には実際のクライアントデータは含まれない。
- 実際のε予算は一切計算していない。
- セキュア集約とDPは異なる保護を提供する。
- 参加バイアスは最適化と会計に影響し得る。
一次資料と主張の対応
- Communication-Efficient Learning of Deep Networks from Decentralized Data, , , , · 2016-02-17Abstract; 原文方法、理论和实验章节见作者原始论文链接
- Deep Learning with Differential Privacy, , , , , , · 2016-07-01Abstract; 原文方法、理论和实验章节见作者原始论文链接
- Practical Secure Aggregation for Federated Learning on User-Held Data, , , , , , , , · 2016-11-14Abstract; 原文方法、理论和实验章节见作者原始论文链接
引用と原稿のエクスポート
著者、バージョン、出典
AI支援による研究レビュー。Codex(AI)が、掲載した一次文献に基づいて執筆し、解析的導出を行った。当サイトには、本稿に対する独立した査読や独自のモデル実験の記録はない。
リーダーの性能改訂:直近のHEADリクエストが200を返し、ETagが一致する場合にも、既読ページを再利用する。本文、数式、出典、科学図のデータは前バージョンの内容を維持している。
概念的な表紙と科学的な図解は分けている。科学図は公開された数式と明示的な仮定から計算し、原論文の結果にはすべて帰属を明記している。
著者、バージョン、訂正履歴 · /guides/federated-privacy/v1/
表紙と科学図の出典 · データ、出典、仮定 · 公開・バージョン履歴
ソースのリビジョン: 6251a250b27bb8b449f59b392f81abd355383770