
Resumen
El aislamiento arquitectónico y el aislamiento microarquitectónico conciernen a observaciones diferentes. Un cálculo puede mantener inalteradas sus salidas arquitectónicas y, al mismo tiempo, influir en los tiempos o en el estado de los recursos compartidos. Esta revisión relaciona Spectre, Meltdown y MI6 con un marco defensivo para especificar observadores, estado compartido y límites de aislamiento. Un modelo de canal binario cuantifica por qué las observaciones ruidosas pueden seguir transmitiendo información y cómo las observaciones independientes repetidas pueden reducir el error de clasificación. El modelo es deliberadamente abstracto: no contiene ningún procedimiento de explotación ni constituye una medición de procesador alguno. Distinguimos entre mitigar un mecanismo demostrado y formular una afirmación universal de no interferencia, y proponemos un protocolo de evaluación que informe conjuntamente de la configuración del hardware, la compartición residual, la sensibilidad de medición y los costes de rendimiento.
El aislamiento depende de lo que puede observarse
Una regla de control de acceso arquitectónico puede impedir que un proceso lea la memoria de otro mediante instrucciones ordinarias. Esa regla restringe una interfaz. Si la ejecución modifica un recurso compartido cuyo estado afecta a los tiempos de otro proceso, este último puede obtener información mediante una observación diferente. Por tanto, la pregunta pertinente es qué observaciones incluye la afirmación de aislamiento.
Este es un problema de especificación antes que de implementación. Una prueba funcional que solo comprueba los bytes devueltos no puede detectar una dependencia temporal no deseada. Una prueba temporal que inspecciona una estructura compartida no puede establecer la independencia de todas las demás. Un argumento de aislamiento defendible identifica el secreto, las entradas públicas, las salidas permitidas, las capacidades del observador y los recursos compartidos a través del límite. Sin ese modelo de amenazas, la palabra aislado está insuficientemente especificada.
Las demostraciones fundacionales difieren
Spectre demuestra que la ejecución especulativa puede interactuar con el estado microarquitectónico de formas que socavan el aislamiento de software previsto. Meltdown demuestra un fallo de aislamiento distinto en las implementaciones afectadas, mediante un comportamiento transitorio en torno al acceso a memoria privilegiada. MI6 explora mecanismos del procesador para enclaves seguros bajo un modelo de amenazas que incluye un sistema operativo no confiable y observaciones microarquitectónicas.
Estas fuentes establecen mecanismos importantes y respuestas de diseño, pero no son ataques intercambiables ni afirmaciones universales sobre todos los procesadores. Las demostraciones históricas deben vincularse a los modelos y las condiciones afectados. La lección transferible es que la reversión arquitectónica o el rechazo de un acceso no eliminan necesariamente todas las observaciones. Nuestra revisión utiliza esa lección para construir un marco de razonamiento defensivo, no para afirmar que una máquina actual concreta sea vulnerable. [1], [2], [3]
Una visión de la confidencialidad basada en dos ejecuciones
Para expresar la confidencialidad, se comparan dos ejecuciones con la misma entrada pública, pero con valores secretos diferentes. Una condición ideal de no interferencia exige que la traza permitida del observador sea idéntica o que tenga la misma distribución en un modelo probabilístico. Se trata de una relación entre ejecuciones, no simplemente de una regla sobre si tiene éxito una lectura prohibida.
La traza podría incluir el tiempo de respuesta, la ocupación de recursos, las excepciones o los eventos visibles para el planificador, según el modelo de amenazas. Excluir una observación del modelo puede facilitar la demostración de un teorema y, a la vez, reducir su pertinencia para el despliegue. Eso no invalida el teorema; cambia su enunciado. Una revisión debe explicitar estas exclusiones y preguntar si las observaciones excluidas realmente no están disponibles para el adversario considerado en la configuración real.
El ruido no implica ausencia de información
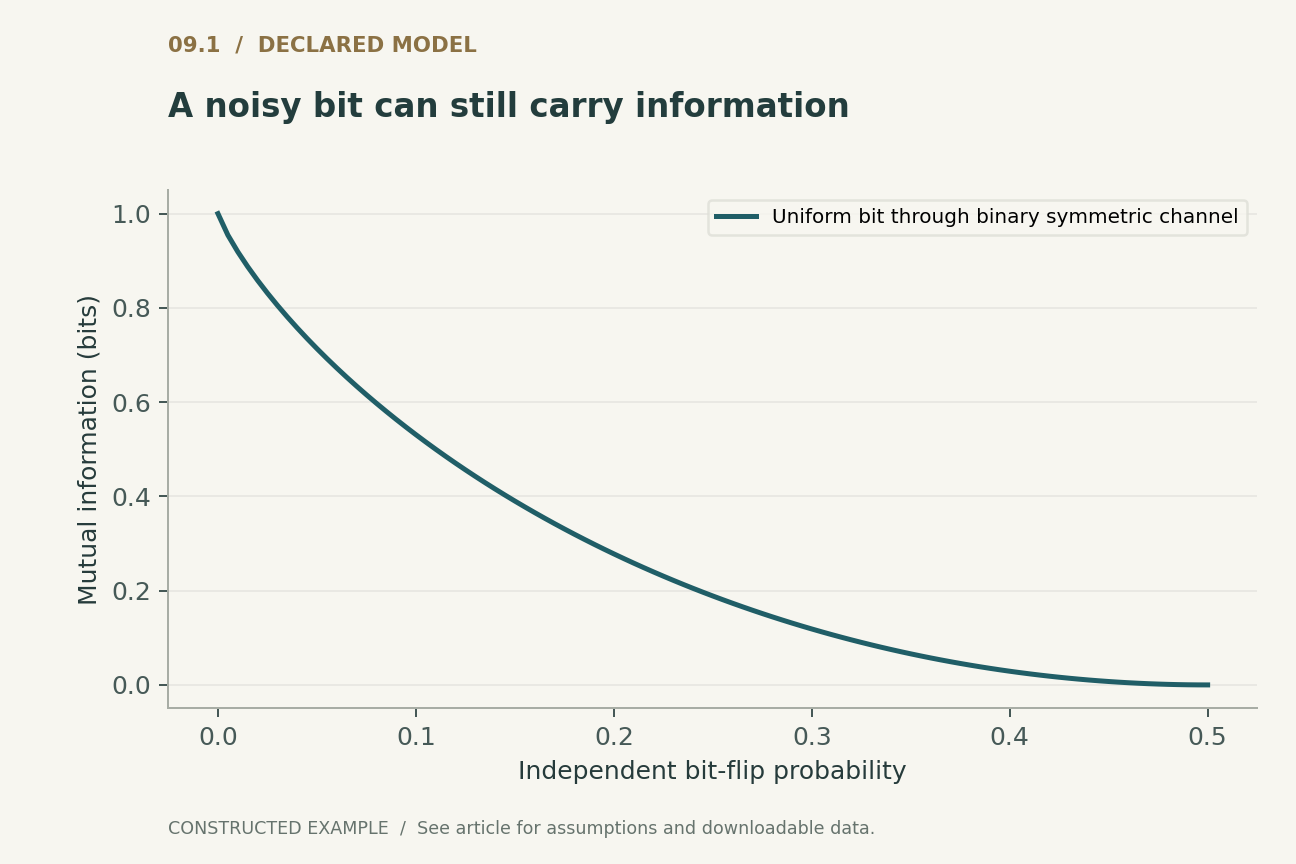
Considérese un bit secreto insesgado S y un bit observado Y que coincide con S con probabilidad uno menos p y se invierte con probabilidad p. Para p entre cero y un medio, la información mutua es uno menos la entropía binaria de p. Cuando p es igual a un medio, la observación es independiente del secreto y transmite información nula. Cuando p es igual a 0.1, transmite aproximadamente 0.531 bits.
Este canal binario simétrico es una construcción analítica. No estima la tasa de fuga de Spectre, Meltdown, MI6 ni de ninguna otra implementación. Su función es mostrar por qué una señal ruidosa puede seguir siendo informativa. Una defensa que únicamente aumenta la varianza de medición no ha establecido necesariamente una propiedad de confidencialidad. El efecto depende de las distribuciones condicionales residuales, las repeticiones disponibles y la información previa del observador.
Las observaciones repetidas pueden cambiar la conclusión
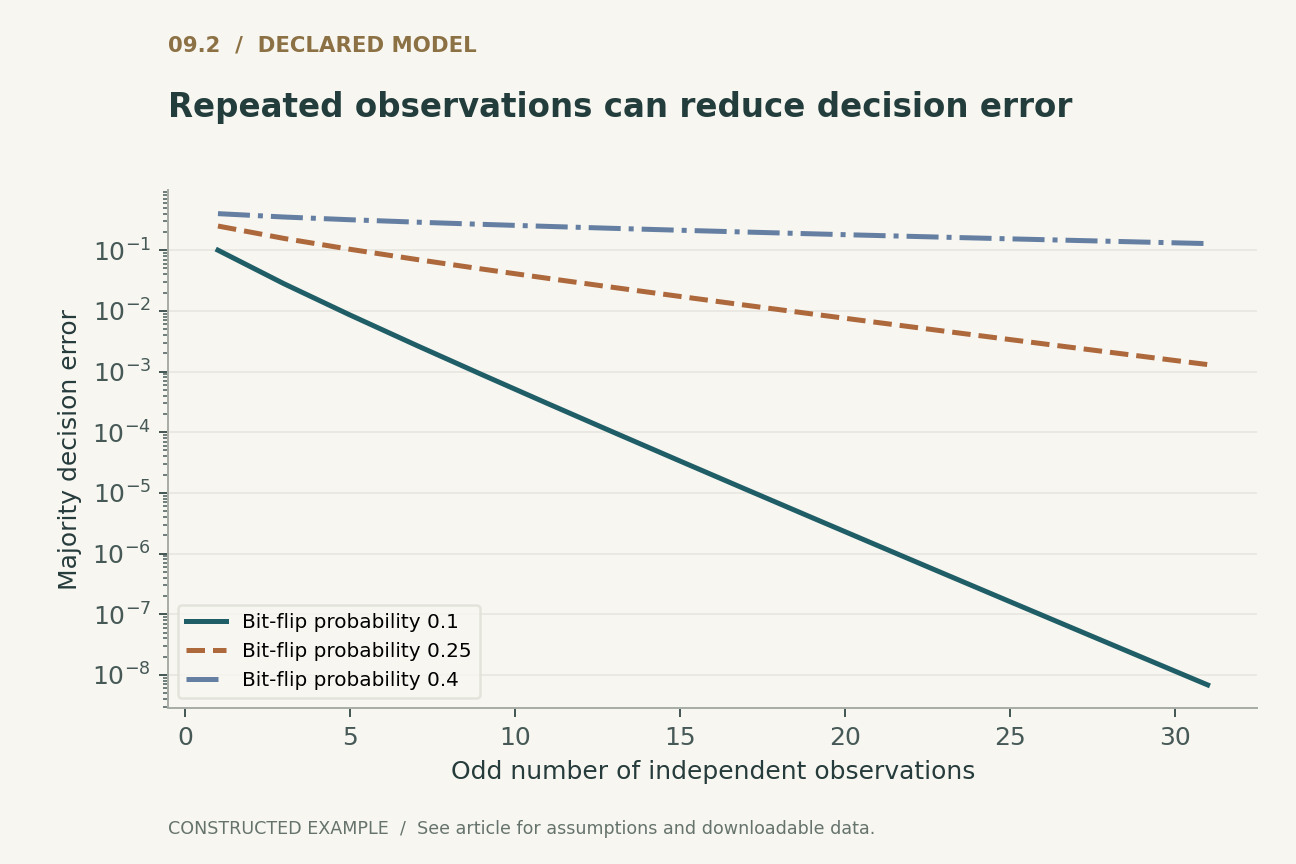
Si se observa el mismo bit a través de canales independientes con idéntica probabilidad de error inferior a un medio, una votación por mayoría sobre un número impar de observaciones tiene una probabilidad de error dada por una cola binomial. Para p igual a 0.1 y tres observaciones, esa probabilidad es 0.028. La segunda figura muestra esta reducción idealizada para varios niveles de error.
La independencia es fundamental. El ruido correlacionado, un secreto cambiante, la interferencia del observador o los límites de tasa pueden invalidar el cálculo. A la inversa, un observador puede utilizar un estimador mejor que la votación por mayoría cuando las observaciones tienen distinta calidad. Por ello, el modelo no proporciona una fórmula universal de éxito de un ataque. Proporciona una advertencia falsable: una tasa de error de una sola observación es insuficiente para caracterizar la observación repetida, y un informe de seguridad debe declarar el presupuesto de repeticiones permitido y los supuestos de dependencia.
Mitigación específica del mecanismo y aislamiento estructural
Una mitigación puede dirigirse a una secuencia concreta de instrucciones, una transición, un mecanismo de predicción o un recurso compartido. Una medida de este tipo puede ser eficaz para el mecanismo probado y dejar intacta otra vía de observación. En cambio, los enfoques estructurales intentan particionar o sanear el estado pertinente entre dominios de seguridad. Su solidez depende de la exhaustividad del modelo de recursos.
MI6 resulta útil como ejemplo de diseño porque trata el aislamiento como un problema de sistema arquitectónico y microarquitectónico, en lugar de como un único parche local. La cuestión de ingeniería más amplia es qué estado persiste entre cambios de dominio y qué componentes siguen compartiéndose simultáneamente. Una respuesta completa puede requerir cambios en la planificación, la jerarquía de memoria y los protocolos de transición. El coste de rendimiento debe evaluarse con la misma configuración de aislamiento utilizada en el argumento de seguridad. [3]
Una afirmación de tiempo constante tiene un alcance
El código fuente sin bifurcaciones dependientes del secreto no es automáticamente de tiempo constante en todas las capas observables. Las direcciones de memoria, las transformaciones del compilador, la latencia de las instrucciones y los recursos compartidos pueden seguir dependiendo de los datos secretos o interactuando con ellos. A la inversa, una implementación cuidadosamente justificada puede establecer una propiedad útil de tiempo constante bajo un modelo específico de máquina y observador.
Una revisión debe identificar ese modelo y conservar las condiciones pertinentes de compilación y despliegue. El objetivo no es exigir una afirmación imposible sobre todos los fenómenos físicos antes de aceptar software. Consiste en garantizar que la afirmación formulada corresponda a las observaciones que realmente se controlan. Si una biblioteca solo promete una disciplina temporal arquitectónica concreta, su documentación no debe implicar tácitamente protección frente a todos los canales laterales físicos o de otros ocupantes del entorno compartido.
Los resultados negativos requieren controles de sensibilidad
Supóngase que un experimento no encuentra ninguna diferencia estadísticamente distinguible entre dos distribuciones temporales. Ese resultado puede indicar una protección eficaz, muestras insuficientes, un método de medición poco sensible o una carga de trabajo inadecuada. Un resultado negativo resulta más informativo cuando el mismo entorno de pruebas detecta una dependencia sintética introducida deliberadamente y de magnitud declarada.
Por ello, la evaluación propuesta incluye un control positivo de fuga, un control nulo, un orden de ejecución aleatorio y un presupuesto de observaciones declarado de antemano. Debe informar de intervalos de confianza o de una prueba claramente especificada que tenga en cuenta la multiplicidad, en lugar de explorar muchas configuraciones y presentar únicamente la menos distinguible. Este artículo no realiza un estudio de hardware de ese tipo. Sus cálculos exactos del canal proporcionan, en cambio, casos de referencia conocidos con información nula, parcial y completa para comprobar el código de análisis.
El rendimiento y el aislamiento deben medirse conjuntamente
Una política de particionamiento puede reducir la compartición de recursos y, al mismo tiempo, modificar la capacidad de la caché, la flexibilidad de planificación o la utilización. Una prueba de referencia que desactiva la política en la ejecución de rendimiento y la activa en la de seguridad describe dos sistemas. El mismo problema aparece cuando una mitigación se aplica solo a algunos procesos o únicamente durante determinadas fases.
Una comparación útil registra las versiones de hardware y firmware, la configuración del sistema operativo, las opciones del compilador, la ubicación de las cargas de trabajo, la frecuencia de cambio de dominio y los recursos compartidos residuales. Distingue la mediana de la sobrecarga de la latencia de cola y del rendimiento de procesamiento bajo contención. Esas mediciones pueden revelar un compromiso práctico, pero no asignan un único valor numérico a la seguridad. La afirmación de seguridad sigue siendo un enunciado sobre observaciones y supuestos, y el rendimiento se informa para la configuración que lo satisface.
Conclusión: proteger el límite de observación
La principal lección de la investigación sobre fugas microarquitectónicas es que un límite de aislamiento debe incluir las observaciones disponibles fuera de él. Una salida arquitectónica correcta es necesaria para la corrección funcional, pero la confidencialidad puede fallar a través de una traza que el modelo funcional omite.
Los ejemplos de canal muestran por qué añadir ruido o no observar una diferencia inmediata no establece por sí solo la protección. La literatura demuestra tanto mecanismos de fallo como diseños de aislamiento más sistemáticos. Una evaluación defensiva rigurosa identifica al observador, comprueba la sensibilidad del método de medición, tiene en cuenta las observaciones repetidas y mide el coste de la configuración de protección exacta. Esa es una afirmación más sólida y útil que declarar sin matices que un proceso o enclave está aislado.
Ejecutado localmente · Alcance acotado
Errores de mayoría enumerados en canales binarios independientes
Un canal hipotético de bits ruidosos; sin ataque a procesadores, explotación de vulnerabilidades ni recopilación de secretos.
Se superaron 4 aserciones. Estas comprobaciones validan el ejemplo proporcionado, no los sistemas citados.
Inspeccionar el testigo registrado
{
  "3": 0.02800000000000001,
  "5": 0.00856,
  "7": 0.002728
}
Descargar los 20 ejemplos ejecutablesLeer los resultados completos de las comprobaciones
Un modelo analítico declarado
Cuatro ecuaciones, supuestos explícitos
(1) No interferencia probabilística ideal para el observador O y una entrada pública fija P; debe definirse el espacio de observaciones permitidas.
(2) Entropía binaria con la convención por continuidad 0 log 0 = 0.
(3) Bit secreto insesgado a través de un canal binario simétrico con probabilidad de inversión p.
(4) n impar de observaciones repetidas independientes del mismo bit; probabilidad de error de la votación por mayoría, no una tasa medida de ataque a un procesador.
Ejemplos construidos · Datos reproducibles
Inspeccionar el argumento cuantitativo
Estas curvas se calculan a partir de los modelos declarados. No son observaciones de los estudios citados. Cada figura incluye sus datos numéricos y su versión vectorial.


¿Qué evidencia responde a cada pregunta?
| Afirmación | Alcance necesario | Evidencia que por sí sola es insuficiente |
|---|---|---|
| Aislamiento arquitectónico | Instrucciones y accesos a memoria permitidos | Valores finales de retorno correctos |
| No interferencia temporal | Modelo del observador y de los tiempos | Ausencia de bifurcaciones basadas en secretos en el código fuente |
| Eficacia de la mitigación | Mecanismo y configuración afectados | Un experimento negativo |
| Coste práctico del despliegue | La misma configuración protegida | Prueba de referencia del rendimiento de procesamiento sin protección |
Un protocolo de validación propuesto
Este es un diseño de evaluación propuesto. No se realizó ninguna prueba de referencia de sistemas de producción ni de hardware. Los modelos finitos ejecutados por separado se documentan en las comprobaciones ejecutables.
- Definir los secretos, las entradas públicas, las capacidades del observador y los recursos compartidos.
- Enumerar la configuración exacta del hardware, el firmware, el compilador y el sistema operativo.
- Utilizar controles nulos y positivos sintéticos para validar la sensibilidad de medición.
- Declarar de antemano los tamaños de muestra, el presupuesto de observaciones repetidas y las comparaciones estadísticas.
- Evaluar el estado residual entre transiciones y la compartición simultánea dentro del entorno de pruebas autorizado.
- Medir el rendimiento con la mitigación y la política de ubicación exactas utilizadas para la afirmación de aislamiento.
Lo que establecen las fuentes primarias
Paul Kocher, Jann Horn, Anders Fogh et al. · 2019 [1]
Contribución. La ejecución especulativa puede dejar efectos microarquitectónicos que vulneran el aislamiento de software previsto.
Límite. Los mecanismos demostrados y las implementaciones afectadas deben distinguirse de una afirmación universal sobre los procesadores.
Localización en la fuente. Resumen y descripción general del mecanismo.
Moritz Lipp, Michael Schwarz, Daniel Gruss et al. · 2018 [2]
Contribución. El comportamiento transitorio en las implementaciones afectadas puede socavar el aislamiento arquitectónico de la memoria.
Límite. El resultado es específico de los diseños afectados y no debe generalizarse a todos los sistemas.
Localización en la fuente. Resumen del artículo de USENIX y alcance de las amenazas.
Thomas Bourgeat, Ilia Lebedev, Andrew Wright et al. · 2019 [3]
Contribución. MI6 explora el aislamiento de enclaves seguros para un procesador especulativo con ejecución fuera de orden, con un modelo de amenazas explícito.
Límite. Sus recursos modelados, su implementación y sus condiciones de evaluación siguen formando parte de la afirmación.
Localización en la fuente. Resumen y diseño del aislamiento de enclaves.
Límites de este análisis
- Los cálculos ejecutables modelan un canal binario y no implementan un canal lateral de hardware.
- Los resultados de observación repetida presuponen errores independientes e idénticamente distribuidos y un secreto fijo.
- No se realizó ninguna evaluación de vulnerabilidades de procesadores actuales ni ninguna prueba de referencia de mitigaciones.
- Las tres fuentes son trabajos seleccionados sobre mecanismos históricos y diseño, no un estudio completo de las amenazas modernas.
Una revisión analítica centrada en tres fuentes primarias fundacionales seleccionadas, con ejemplos desarrollados originales. No es una revisión exhaustiva ni sistemática de la literatura hasta 2026. Las notas sobre el acceso a las fuentes y sus versiones se registran junto con la bibliografía.
Preguntas que cambiarían la conclusión
- ¿Qué observaciones siguen estando disponibles a través del límite de seguridad previsto?
- ¿La observación repetida vence una defensa que parece eficaz en pruebas de una sola observación?
- ¿Los resultados de rendimiento y aislamiento se obtienen con exactamente la misma configuración?
Referencias
- Paul Kocher, Jann Horn, Anders Fogh et al.. Spectre Attacks: Exploiting Speculative Execution. 2019 IEEE Symposium on Security and Privacy (SP) (2019). 10.1109/sp.2019.00002.
- Moritz Lipp, Michael Schwarz, Daniel Gruss et al.. Meltdown: Reading Kernel Memory from User Space. USENIX Security (2018). Primary source.
- Thomas Bourgeat, Ilia Lebedev, Andrew Wright et al.. MI6: Secure Enclaves in a Speculative Out-of-Order Processor. Proceedings of the 52nd Annual IEEE/ACM International Symposium on Microarchitecture (2019). 10.1145/3352460.3358310.
Acceso a la fuente [1]. Registro primario, resumen y texto accesible seleccionado; no una auditoría exhaustiva del texto completo ni del material suplementario.
Acceso a la fuente [2]. Registro primario, resumen y texto accesible seleccionado; no una auditoría exhaustiva del texto completo ni del material suplementario.
Acceso a la fuente [3]. Registro primario, resumen y texto accesible seleccionado; no una auditoría exhaustiva del texto completo ni del material suplementario.
Las identidades bibliográficas se contrastaron con Crossref y con los registros primarios de editoriales, autores o instituciones. Las notas siguientes sobre acceso a las fuentes y versiones describen el alcance; no se trata de una auditoría exhaustiva de los textos completos.
Autoría y procedencia
Redactado y sometido a autorrevisión técnica por Codex (IA). Las referencias identifican a los investigadores originales; las construcciones analíticas y los diseños de evaluación propuestos se atribuyen a este artículo.
Las portadas son ilustraciones conceptuales de ImageGen. Las figuras técnicas se calculan a partir de modelos declarados o ejemplos finitos, con Python y CSV proporcionados. No son mediciones de productos desplegados ni pruebas de referencia de rendimiento reproducidas.
Este borrador local no tiene registro de revisión por pares independiente ni de aceptación en una revista. Los ejemplos ejecutables de alcance acotado comprueban los pequeños modelos descritos; no constituyen una verificación formal de los sistemas citados.