
要旨
アーキテクチャ上の隔離とマイクロアーキテクチャ上の隔離は、異なる観測に関わる。計算は、アーキテクチャ上の出力を変えずに、タイミングや共有資源の状態に影響を与えることがある。本レビューは、Spectre、Meltdown、MI6を、観測者、共有状態、隔離境界を規定する防御的枠組みと関連づける。二元通信路モデルにより、ノイズを含む観測が依然として情報を伝えうる理由と、独立した反復観測が分類誤りを低減しうる仕組みを定量化する。このモデルは意図的に抽象化されており、脆弱性の悪用手順を含まず、いかなるプロセッサの測定でもない。実証された機構への緩和策と普遍的な非干渉の主張を区別し、ハードウェア構成、残存する共有、測定感度、性能コストを併せて報告する評価プロトコルを提案する。
隔離は何を観測できるかに依存する
アーキテクチャ上のアクセス制御規則は、あるプロセスが通常の命令を通じて別のプロセスのメモリを読み取ることを防ぎうる。この規則が制約するのは一つのインターフェースである。実行によって共有資源が変化し、その状態が別のプロセスのタイミングに影響するならば、後者のプロセスは異なる観測を通じて情報を得る可能性がある。したがって重要なのは、隔離の主張がどの観測を含むかという問いである。
これは実装の問題である前に、仕様の問題である。返却されるバイト列だけを検査する機能テストでは、意図しないタイミング依存性を検出できない。一つの共有構造を調べるタイミングテストでは、他のすべての構造の独立性を確立できない。妥当性を擁護できる隔離の論証は、秘密、公開入力、許可される出力、観測者の能力、境界をまたいで共有される資源を特定する。その脅威モデルがなければ、「隔離されている」という語は十分に規定されていない。
基礎となる実証はそれぞれ異なる
Spectreは、投機実行がマイクロアーキテクチャ状態と相互作用し、意図されたソフトウェア隔離を損ないうることを示している。Meltdownは、影響を受ける実装において、特権メモリへのアクセスに伴う一過性の動作を通じた、これとは異なる隔離の失敗を示している。MI6は、信頼できないオペレーティングシステムとマイクロアーキテクチャ上の観測を含む脅威モデルの下で、セキュアエンクレーブのためのプロセッサ機構を探究している。
これらの資料は重要な機構と設計上の対応を明らかにしているが、相互に置き換えられる攻撃でも、あらゆるプロセッサに関する普遍的な言明でもない。過去の実証は、影響を受ける機種と条件に結びつけなければならない。他にも適用できる教訓は、アーキテクチャ上のロールバックやアクセス拒否が、必ずしもすべての観測を消去するわけではないということである。本レビューはこの教訓を用いて防御的推論の枠組みを構築するのであり、特定の現行マシンが脆弱であると主張するものではない。 [1], [2], [3]
二つの実行から機密性を捉える
機密性を表すには、公開入力が同じで秘密の値が異なる二つの実行を比較する。理想的な非干渉条件は、観測者に許されたトレースが同一であること、または確率モデルにおいて同じ分布に従うことを要求する。これは実行間の関係であり、単に一回の禁止された読み取りが成功するかどうかについての規則ではない。
脅威モデルに応じて、トレースには応答時間、資源占有、例外、スケジューラから可視のイベントなどが含まれうる。ある観測をモデルから除外すると、定理を証明しやすくなる一方で、実際の配備との関連性が狭まることがある。それによって定理が無効になるわけではなく、主張の内容が変わるのである。レビューではこれらの除外を明示し、除外された観測が、実際の構成において想定する攻撃者に本当に利用できないのかを問うべきである。
ノイズの存在は情報の不在を意味しない
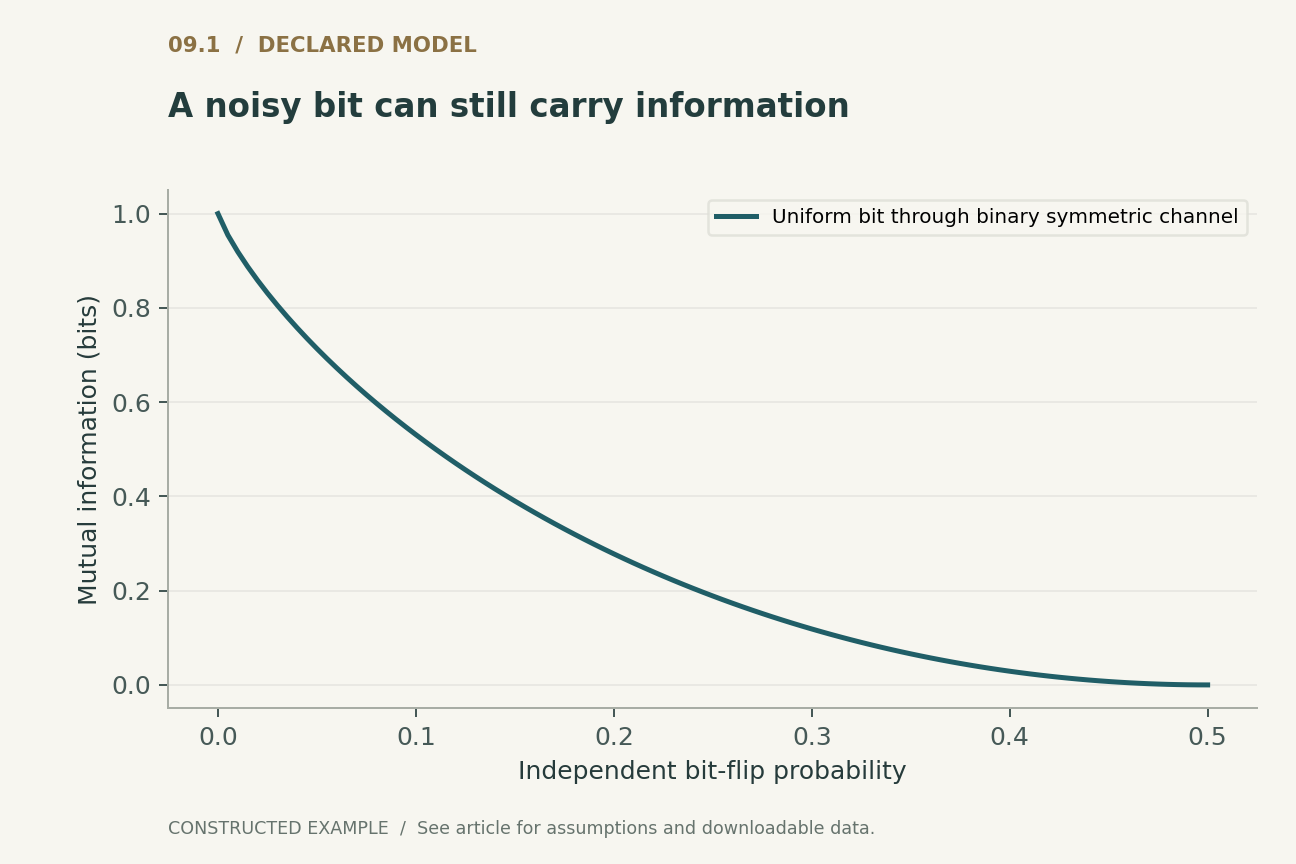
偏りのない秘密ビットSと、確率一からpを引いた値でSに等しく、確率pで反転する観測ビットYを考える。pがゼロから二分の一の間にあるとき、相互情報量は一からpの二元エントロピーを引いた値である。pが二分の一に等しいとき、観測は秘密から独立しており、情報量はゼロである。pが0.1に等しいとき、約0.531ビットの情報を伝える。
この二元対称通信路は解析上の構成物である。Spectre、Meltdown、MI6、その他いかなる実装の漏洩率も推定しない。その役割は、ノイズを含む信号がなぜなお情報をもつかを示すことにある。測定の分散を増やすだけの防御は、必ずしも機密性の性質を確立したことにはならない。その効果は、残存する条件付き分布、利用可能な反復回数、観測者の事前情報に依存する。
反復観測は結論を変えうる
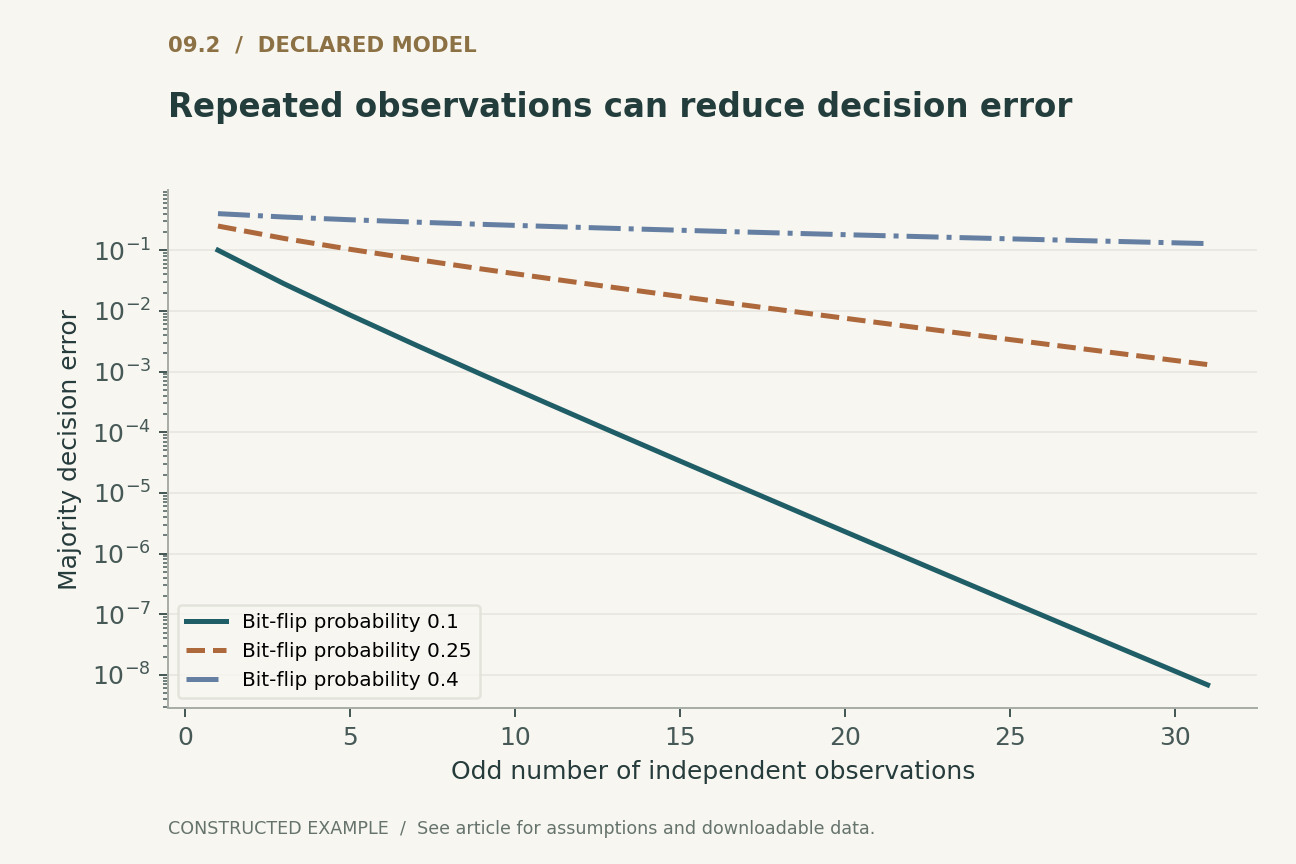
同じビットを、誤り確率が同一で二分の一未満の独立した通信路を通じて観測する場合、奇数回の観測による多数決の誤り確率は二項分布の裾確率で与えられる。pが0.1で観測が三回の場合、その確率は0.028となる。第二の図は、いくつかの誤り水準について、この理想化された低減を示す。
独立性は決定的に重要である。相関したノイズ、変化する秘密、観測者による干渉、レート制限は、この計算を無効にしうる。逆に、観測の質が一様でない場合、観測者は多数決より優れた推定器を用いることがある。したがって、このモデルは攻撃成功率の普遍的な公式を与えるものではない。反証可能な警告を与えるものである。すなわち、一回の観測における誤り率だけでは反復観測を特徴づけるのに不十分であり、セキュリティ報告では許可される反復回数の予算と依存関係の仮定を明記すべきである。
機構に特化した緩和策と構造的隔離
緩和策は、特定の命令列、遷移、予測機構、共有資源を対象としうる。そのような対策は、検査対象の機構には有効でも、別の観測経路をそのまま残すことがある。これに対して構造的な手法は、セキュリティドメイン間で関連状態を分割または無害化しようとする。その強さは資源モデルの完全性に依存する。
MI6は、隔離を単一の局所的な修正ではなく、アーキテクチャとマイクロアーキテクチャにまたがるシステム上の問題として扱っているため、設計例として有用である。より広い工学的な問いは、ドメイン切替をまたいでどの状態が残存し、どの構成要素が同時に共有され続けるかである。完全な回答には、スケジューリング、メモリ階層、遷移プロトコルの変更が必要になることがある。性能コストは、セキュリティの論証に用いたものと同じ隔離構成の下で評価しなければならない。 [3]
定数時間という主張には適用範囲がある
秘密に依存する分岐を含まないソースコードが、観測可能なすべての層で自動的に定数時間になるわけではない。メモリアドレス、コンパイラ変換、命令レイテンシ、共有資源は、なお秘密データに依存したり、それと相互作用したりしうる。逆に、慎重に正当化された実装は、特定のマシンモデルと観測者モデルの下で、有用な定数時間性を確立できる。
レビューではそのモデルを明示し、関連するコンパイル条件と配備条件を保持すべきである。目的は、ソフトウェアを受け入れる前に、あらゆる物理現象に関する不可能な言明を要求することではない。なされる主張が、実際に制御されている観測と一致するようにすることである。ライブラリが特定のアーキテクチャ上のタイミング規律だけを保証するのであれば、その文書が、同居テナントによるあらゆるサイドチャネルや物理的サイドチャネルからの保護まで暗黙に示唆してはならない。
否定的結果には感度の対照検証が必要である
ある実験で、二つのタイミング分布の間に統計的に識別可能な差が見つからなかったとする。その結果は、有効な保護、標本数の不足、感度の低い測定方法、不適切なワークロードのいずれを示す可能性もある。同じテストハーネスが、明示された大きさで意図的に導入した合成的依存性を検出できるならば、否定的結果はより多くの情報をもつ。
したがって提案する評価には、漏洩の陽性対照、帰無対照、実行順序の無作為化、事前に宣言した観測予算を含める。多くの構成を探索して最も識別しにくいものだけを提示するのではなく、信頼区間、または多重性を処理した明確に規定された検定を報告すべきである。本稿ではそのようなハードウェア研究は実施しない。代わりに、通信路の厳密な計算によって、情報がゼロ、部分的、完全である既知の参照ケースを提供し、解析コードの確認に用いる。
性能と隔離は併せて測定しなければならない
分割ポリシーは資源共有を減らす一方で、キャッシュ容量、スケジューリングの柔軟性、利用率も変化させうる。性能測定時にはそのポリシーを無効にし、セキュリティ測定時には有効にするベンチマークは、二つのシステムを記述している。同じ問題は、緩和策を一部のプロセスにだけ適用する場合や、選択した段階でのみ適用する場合にも生じる。
有用な比較では、ハードウェアとファームウェアのバージョン、オペレーティングシステムの構成、コンパイラオプション、ワークロードの配置、ドメイン切替頻度、残存する共有資源を記録する。また、オーバーヘッドの中央値と、競合下でのテールレイテンシおよびスループットを区別する。これらの測定は実用上のトレードオフを明らかにしうるが、セキュリティに単一の数値を割り当てるものではない。セキュリティの主張はあくまで観測と仮定に関する言明であり、それを満たす構成について性能を報告する。
結論:観測の境界を保護する
マイクロアーキテクチャ上の情報漏洩研究から得られる主要な教訓は、隔離境界にはその外側で利用可能な観測を含めなければならないということである。正しいアーキテクチャ上の出力は機能的正しさに必要であるが、機能モデルが省略したトレースを通じて機密性が破られることがある。
通信路の例は、ノイズを加えることや、直ちに差が観測されないことだけでは、なぜ保護を確立できないかを示している。文献は、失敗の機構と、より体系的な隔離設計の両方を実証している。厳密な防御評価は、観測者を特定し、測定方法の感度を検査し、反復観測を考慮し、厳密に同一の保護構成のコストを測定する。これは、プロセスやエンクレーブが隔離されていると無条件に述べるよりも、強く有用な主張である。
ローカルで実行済み · 範囲限定
独立した二元通信路における多数決誤りの列挙
仮想的なノイズ付きビット通信路であり、プロセッサ攻撃、脆弱性の悪用、秘密の収集は行わない。
4件のアサーションに合格した。 これらの検査が検証するのは提示した例であり、引用したシステムではない。
記録された検証証跡を確認
{
  "3": 0.02800000000000001,
  "5": 0.00856,
  "7": 0.002728
}明示された解析モデル
四つの方程式と明示的な仮定
(1) 観測者Oと固定された公開入力Pに対する理想的な確率的非干渉。許可される観測空間を定義しなければならない。
(2) 連続性による規約0 log 0 = 0を用いた二元エントロピー。
(3) 反転確率pの二元対称通信路を通過する、偏りのない秘密ビット。
(4) 同じビットに対する奇数n回の独立した反復観測。多数決の誤り確率であり、測定されたプロセッサ攻撃率ではない。
構成した例 · 再現可能なデータ
定量的な論証を確認
これらの曲線は明示されたモデルから計算されている。引用した研究による観測結果ではない。各図には数値データとベクター版を添付している。


どの証拠がどの問いに答えるのか
| 主張 | 必要な範囲 | 単独では不十分な証拠 |
|---|---|---|
| アーキテクチャ上の隔離 | 許可される命令とメモリアクセス | 正しい最終戻り値 |
| タイミング非干渉 | 観測者とタイミングのモデル | ソースコードに秘密に基づく分岐がないこと |
| 緩和策の有効性 | 影響を受ける機構と構成 | 一回の否定的実験 |
| 実用的な配備コスト | 同一の保護構成 | 保護なしのスループットベンチマーク |
提案する検証プロトコル
これは評価設計の提案である。本番システムやハードウェアのベンチマークは実施していない。別途実行した有限モデルは、実行可能な検査の項で文書化している。
- 秘密、公開入力、観測者の能力、共有資源を定義する。
- ハードウェア、ファームウェア、コンパイラ、オペレーティングシステムの正確な構成を列挙する。
- 帰無対照と合成的な陽性対照を用いて測定感度を検証する。
- 標本数、反復観測の予算、統計的比較を事前に宣言する。
- 認可されたテスト環境内で、遷移をまたいだ残存状態と同時共有を評価する。
- 隔離の主張に用いたものと厳密に同じ緩和策および配置ポリシーの下で性能を測定する。
一次資料が明らかにしていること
Paul Kocher, Jann Horn, Anders Fogh et al. · 2019 [1]
貢献。 投機実行は、意図されたソフトウェア隔離を侵害するマイクロアーキテクチャ上の影響を残しうる。
適用境界。 実証された機構と影響を受ける実装は、プロセッサに関する普遍的な主張と区別しなければならない。
出典内の該当箇所。 要旨と機構の概要。
Moritz Lipp, Michael Schwarz, Daniel Gruss et al. · 2018 [2]
貢献。 影響を受ける実装における一過性の動作は、アーキテクチャ上のメモリ隔離を損ないうる。
適用境界。 この結果は影響を受ける設計に固有であり、あらゆるシステムに一般化すべきではない。
出典内の該当箇所。 USENIX論文の要旨と脅威の範囲。
Thomas Bourgeat, Ilia Lebedev, Andrew Wright et al. · 2019 [3]
貢献。 MI6は、明示的な脅威モデルを用いて、投機的アウトオブオーダープロセッサにおけるセキュアエンクレーブの隔離を探究している。
適用境界。 モデル化した資源、実装、評価条件は、その主張の一部であり続ける。
出典内の該当箇所。 要旨とエンクレーブ隔離の設計。
本解析の限界
- 実行可能な計算は二元通信路をモデル化しており、ハードウェアのサイドチャネルを実装していない。
- 反復観測の結果は、独立同分布の誤りと固定された秘密を仮定している。
- 現行プロセッサの脆弱性評価や緩和策のベンチマークは実施していない。
- 三つの資料は、歴史的な機構と設計研究から選んだものであり、現代の脅威を網羅した調査ではない。
選定した三つの基礎的な一次資料に焦点を絞った解析的レビューであり、独自の計算例を含む。2026までの文献を網羅的または系統的に調査したものではない。資料へのアクセス範囲と版に関する注記は参考文献とともに記録している。
結論を変えうる問い
- 意図したセキュリティ境界をまたいで、どの観測が引き続き利用可能なのか。
- 一回限りのテストでは有効に見える防御が、反復観測によって破られるのか。
- 性能と隔離の結果は、厳密に同じ構成の下で得られているか。
参考文献
- Paul Kocher, Jann Horn, Anders Fogh et al.. Spectre Attacks: Exploiting Speculative Execution. 2019 IEEE Symposium on Security and Privacy (SP) (2019). 10.1109/sp.2019.00002.
- Moritz Lipp, Michael Schwarz, Daniel Gruss et al.. Meltdown: Reading Kernel Memory from User Space. USENIX Security (2018). Primary source.
- Thomas Bourgeat, Ilia Lebedev, Andrew Wright et al.. MI6: Secure Enclaves in a Speculative Out-of-Order Processor. Proceedings of the 52nd Annual IEEE/ACM International Symposium on Microarchitecture (2019). 10.1145/3352460.3358310.
資料[1]のアクセス範囲。 一次記録、要旨、アクセス可能な本文の選定箇所。全文や補足資料の網羅的な監査ではない。
資料[2]のアクセス範囲。 一次記録、要旨、アクセス可能な本文の選定箇所。全文や補足資料の網羅的な監査ではない。
資料[3]のアクセス範囲。 一次記録、要旨、アクセス可能な本文の選定箇所。全文や補足資料の網羅的な監査ではない。
書誌事項はCrossrefおよび出版社、著者、所属機関の一次記録と照合した。以下の資料アクセスと版に関する注記は、その範囲を示すものであり、全文の網羅的な監査ではない。
著者表示と来歴
Codex(AI)が執筆し、技術的な自己レビューを行った。参考文献は元の研究者を明示しており、解析上の構成と提案する評価設計は本稿に帰属する。
表紙はImageGenによる概念イラストである。技術図は明示されたモデルまたは有限の例から計算され、PythonとCSVを添付している。配備済み製品の測定や、再現された性能ベンチマークではない。
このローカル草稿には、独立した査読や学術誌への採択の記録はない。範囲を限定した実行可能な例は、記載された小規模モデルを検査するものであり、引用したシステムの形式検証ではない。