
摘要
体系结构隔离与微体系结构隔离涉及不同的观测。一次计算可以保持其体系结构输出不变,同时影响时序或共享资源状态。本综述将 Spectre、Meltdown 和 MI6 与一个用于明确观测者、共享状态和隔离边界的防御性框架联系起来。二元信道模型定量说明了为何含噪观测仍可携带信息,以及重复的独立观测如何降低分类错误。该模型有意保持抽象:它不包含漏洞利用流程,也不是对任何处理器的测量。我们区分了对已实证机制的缓解与普遍性无干扰主张,并提出一种同时报告硬件配置、残余共享、测量灵敏度和性能成本的评估方案。
隔离取决于能够观测到什么
体系结构层面的访问控制规则可以阻止进程通过普通指令读取另一进程的内存。这条规则约束的是一个接口。如果执行改变了某个共享资源,而该资源的状态影响另一进程的时序,那么后者可能通过另一种观测获得信息。因此,关键问题在于隔离主张涵盖了哪些观测。
这首先是规范问题,其次才是实现问题。仅检查返回字节的功能测试无法发现非预期的时序依赖。仅检查一种共享结构的时序测试无法确立所有其他结构的独立性。站得住脚的隔离论证应明确秘密、公开输入、允许的输出、观测者能力,以及跨边界共享的资源。没有这样的威胁模型,“已隔离”一词就缺乏充分界定。
奠基性实证各有不同
Spectre 表明,推测执行可能与微体系结构状态发生交互,从而破坏预期的软件隔离。Meltdown 则表明,在受影响的实现中,围绕特权内存访问的瞬态行为会导致一种不同的隔离失效。MI6 在包含不可信操作系统和微体系结构观测的威胁模型下,探索用于安全飞地的处理器机制。
这些来源确立了重要机制和设计应对方案,但它们既不是可以互换的攻击,也不是针对每一种处理器的普遍性陈述。历史实证必须与受影响的型号和条件相联系。可以迁移的经验是:体系结构回滚或拒绝访问不一定会消除每一种观测。本综述运用这一经验构建防御性推理框架,而非声称某台特定的现有机器存在漏洞。 [1], [2], [3]
从两次执行看机密性
要表述机密性,应比较公开输入相同、秘密值不同的两次执行。理想的无干扰条件要求观测者获准观测的轨迹相同,或在概率模型中具有相同分布。这是执行之间的关系,而不只是关于某一次被禁止的读取是否成功的规则。
根据威胁模型,轨迹可能包括响应时间、资源占用、异常或调度器可见事件。将某种观测排除在模型之外,可能使定理更容易证明,同时缩小其对实际部署的适用性。这并不使定理失效,而是改变了所作的陈述。综述应明确说明这些排除项,并追问:在实际配置中,预期对手是否确实无法获得这些被排除的观测。
存在噪声并不意味着没有信息
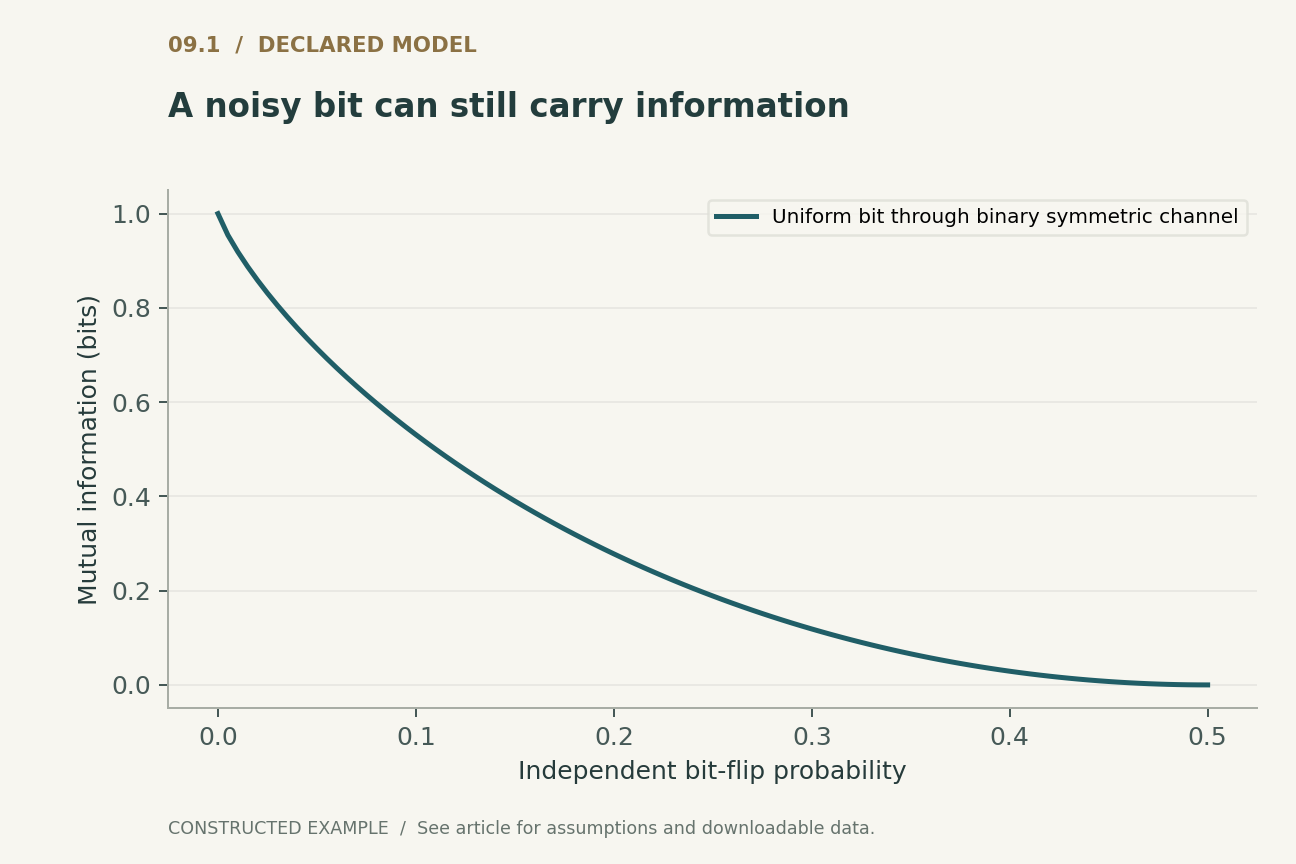
考虑一个无偏的秘密比特 S,以及一个以一减 p 的概率等于 S、以 p 的概率发生翻转的观测比特 Y。当 p 在零与二分之一之间时,互信息等于一减去 p 的二元熵。当 p 等于二分之一时,观测独立于秘密,携带的信息为零。当 p 等于 0.1 时,它携带约 0.531 比特的信息。
这一二元对称信道是分析性构造。它不估计 Spectre、Meltdown、MI6 或任何其他实现的泄漏率。其作用是说明含噪信号为何仍可能提供信息。仅仅增加测量方差的防御措施,不一定确立了机密性性质。其效果取决于残余条件分布、可用重复次数,以及观测者的先验信息。
重复观测可能改变结论
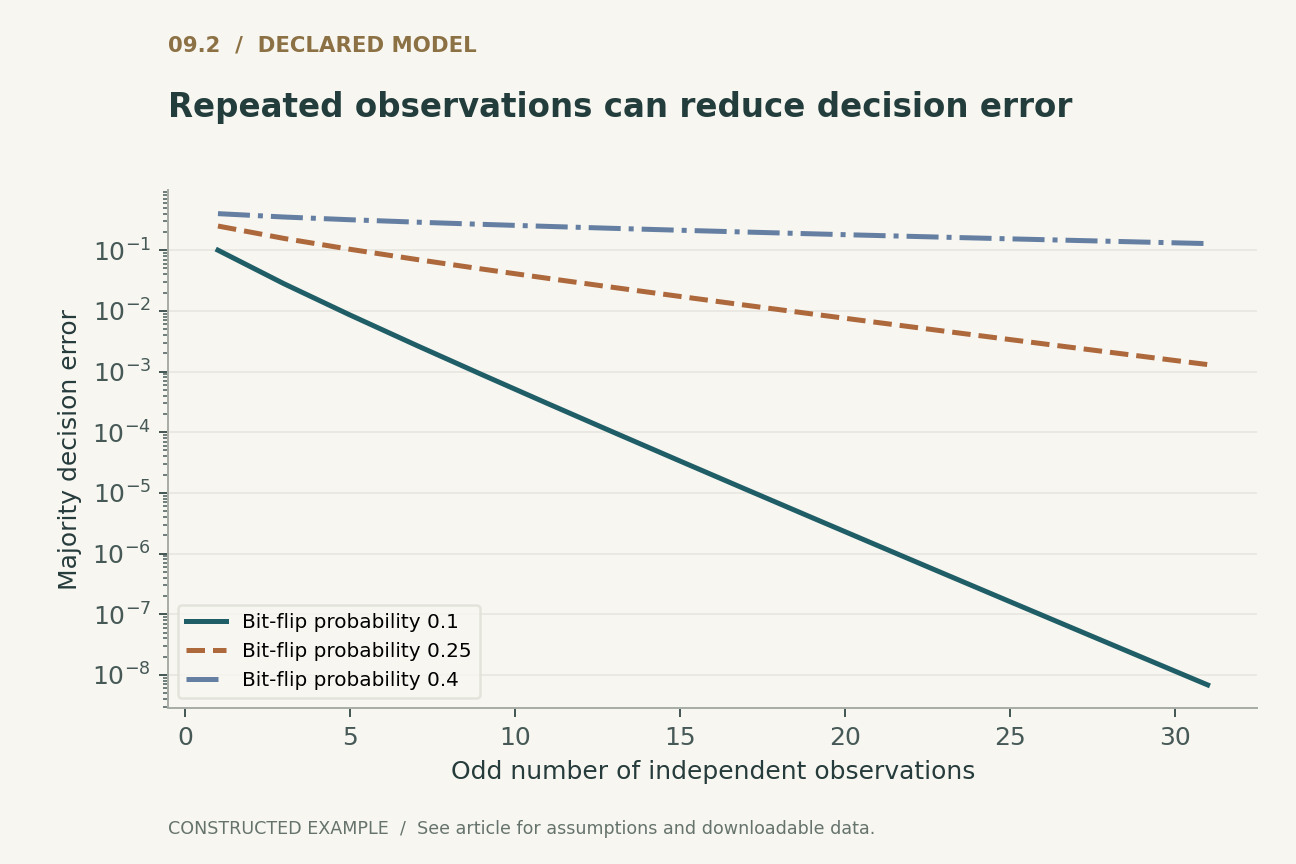
如果通过彼此独立、错误概率相同且低于二分之一的信道观测同一个比特,那么对奇数次观测进行多数表决,其错误概率由二项分布的尾概率给出。当 p 等于 0.1 且观测三次时,该概率为 0.028。第二幅图展示了几种错误水平下这种理想化的下降。
独立性至关重要。相关噪声、变化的秘密、观测者干扰或速率限制都可能使该计算失效。反过来,当观测质量不同时,观测者可能采用优于多数表决的估计器。因此,该模型并未提供普适的攻击成功公式。它给出的是一个可证伪的警示:单次错误率不足以刻画重复观测,安全报告应说明允许的重复次数预算和依赖性假设。
针对特定机制的缓解措施与结构性隔离
缓解措施可以针对特定的指令序列、转换、预测机制或共享资源。此类措施可能对受测机制有效,却仍保留另一条观测路径。相比之下,结构性方法试图在安全域之间对相关状态进行分区或净化。其强度取决于资源模型的完整性。
MI6 是有用的设计示例,因为它将隔离视为涉及体系结构与微体系结构的系统问题,而非单一的局部补丁。更广泛的工程问题是:哪些状态会跨域切换持续存在,哪些组件仍被并发共享。完整回答可能需要改变调度、内存层次结构和转换协议。性能成本必须在与安全论证相同的隔离配置下评估。 [3]
常数时间主张有其适用范围
源代码中没有依赖秘密的分支,并不意味着它在每一个可观测层面上都自动具有常数时间性质。内存地址、编译器变换、指令延迟和共享资源仍可能依赖秘密数据,或与之发生交互。反过来,经过审慎论证的实现可以在特定机器模型和观测者模型下确立有用的常数时间性质。
综述应明确该模型,并保留相关的编译和部署条件。目标并非在接受软件之前,要求对每一种物理现象作出不可能的陈述,而是确保所作主张与实际受到控制的观测一致。如果一个库只承诺某种特定的体系结构时序约束,其文档就不应暗中暗示能够防护所有来自共享环境中其他租户的侧信道或物理侧信道。
阴性结果需要灵敏度对照
假设一项实验未发现两个时序分布之间存在统计上可区分的差异。该结果可能意味着保护有效,也可能意味着样本不足、测量方法不灵敏,或工作负载不合适。如果同一测试框架能够检测到有意引入、大小已声明的合成依赖,阴性结果就更有信息价值。
因此,所提出的评估包含泄漏阳性对照、零效应对照、随机化运行顺序,以及预先声明的观测预算。它应报告置信区间,或明确规定且已处理多重性问题的检验,而不是搜索许多配置后只展示最难区分的那个配置。本文并未开展此类硬件研究。相应地,精确的信道计算提供了信息为零、部分和完全的已知参考案例,用于检查分析代码。
性能与隔离必须一并测量
分区策略可以减少资源共享,同时也改变缓存容量、调度灵活性或利用率。如果一项基准测试在性能运行时禁用该策略,而在安全运行时启用它,那么它描述的是两个系统。当缓解措施仅应用于某些进程,或仅应用于特定阶段时,也会出现同样的问题。
有用的比较应记录硬件和固件版本、操作系统配置、编译器选项、工作负载放置、域切换频率,以及残余共享资源。它应区分开销中位数与争用条件下的尾延迟和吞吐量。这些测量可以揭示实际权衡,但不能为安全性赋予一个单一数值。安全主张仍然是关于观测与假设的陈述,性能则应针对满足该主张的配置报告。
结论:保护观测边界
微体系结构泄漏研究的主要经验是,隔离边界必须涵盖其外部可获得的观测。正确的体系结构输出是功能正确性的必要条件,但机密性可能通过功能模型遗漏的轨迹而失效。
信道示例说明,增加噪声或未立即观测到差异,本身为何不能确立保护。文献既展示了失效机制,也展示了更系统的隔离设计。严谨的防御性评估会明确观测者,测试测量方法的灵敏度,考虑重复观测,并测量确切保护配置的成本。这比不加限定地宣称某个进程或飞地已被隔离更有力,也更有用。
已在本地执行 · 范围有限
独立二元信道多数表决错误的枚举
假设性的含噪比特信道;不涉及处理器攻击、漏洞利用或秘密收集。
4 项断言通过。 这些检查验证的是所提供的示例,而非所引用的系统。
检查已记录的验证见证
{
  "3": 0.02800000000000001,
  "5": 0.00856,
  "7": 0.002728
}明确声明的分析模型
四个方程,明确假设
(1) 针对观测者 O 和固定公开输入 P 的理想概率无干扰;必须定义允许的观测空间。
(2) 采用连续性约定 0 log 0 = 0 的二元熵。
(3) 无偏秘密比特通过交叉概率为 p 的二元对称信道。
(4) 对同一比特进行奇数 n 次独立重复观测;这是多数表决的错误概率,而非实测的处理器攻击率。
构造示例 · 可复现数据
检查定量论证
这些曲线根据已声明的模型计算得出,并非来自所引用研究的观测。每幅图均附有数值数据和矢量版本。


哪些证据回答哪些问题?
| 主张 | 必要范围 | 单独不足以支持主张的证据 |
|---|---|---|
| 体系结构隔离 | 允许的指令与内存访问 | 正确的最终返回值 |
| 时序无干扰 | 观测者与时序模型 | 源代码中没有基于秘密的分支 |
| 缓解措施的有效性 | 受影响的机制与配置 | 一次阴性实验 |
| 实际部署成本 | 相同的受保护配置 | 未启用保护的吞吐量基准测试 |
所提出的验证方案
这是一项拟议的评估设计。未开展生产系统或硬件基准测试。单独执行的有限模型已在可执行检查中记录。
- 定义秘密、公开输入、观测者能力和共享资源。
- 列出确切的硬件、固件、编译器和操作系统配置。
- 使用零效应对照和合成阳性对照验证测量灵敏度。
- 预先声明样本数量、重复观测预算和统计比较。
- 在获授权的测试环境内,评估跨转换的残余状态和并发共享。
- 在与隔离主张所使用的缓解措施和放置策略完全相同的条件下测量性能。
一手来源确立了什么
Paul Kocher, Jann Horn, Anders Fogh et al. · 2019 [1]
贡献。 推测执行可能留下微体系结构效应,违反预期的软件隔离。
边界。 必须将已实证的机制和受影响的实现,与针对处理器的普遍性主张区分开来。
来源定位。 摘要与机制概述。
Moritz Lipp, Michael Schwarz, Daniel Gruss et al. · 2018 [2]
贡献。 受影响实现中的瞬态行为可能破坏体系结构层面的内存隔离。
边界。 该结果针对受影响的设计,不应推广到每一种系统。
来源定位。 USENIX 论文摘要与威胁范围。
Thomas Bourgeat, Ilia Lebedev, Andrew Wright et al. · 2019 [3]
贡献。 MI6 在明确的威胁模型下,探索推测式乱序处理器的安全飞地隔离。
边界。 其建模资源、实现和评估条件仍属于该主张的一部分。
来源定位。 摘要与飞地隔离设计。
本分析的局限
- 可执行计算对二元信道进行建模,并未实现硬件侧信道。
- 重复观测结果假设错误独立同分布,且秘密固定不变。
- 未开展现有处理器漏洞评估或缓解措施基准测试。
- 这三个来源是选定的历史机制与设计研究,并非完整的现代威胁综述。
这是一篇聚焦于三个选定奠基性一手来源的分析性综述,包含原创演算示例。它并非对截至 2026 年文献的穷尽性或系统性综述。来源访问与版本说明随参考文献一并记录。
可能改变结论的问题
- 跨越预期安全边界后,哪些观测仍然可用?
- 重复观测是否会突破在单次测试中看似有效的防御?
- 性能与隔离结果是否在完全相同的配置下获得?
参考文献
- Paul Kocher, Jann Horn, Anders Fogh et al.. Spectre Attacks: Exploiting Speculative Execution. 2019 IEEE Symposium on Security and Privacy (SP) (2019). 10.1109/sp.2019.00002.
- Moritz Lipp, Michael Schwarz, Daniel Gruss et al.. Meltdown: Reading Kernel Memory from User Space. USENIX Security (2018). Primary source.
- Thomas Bourgeat, Ilia Lebedev, Andrew Wright et al.. MI6: Secure Enclaves in a Speculative Out-of-Order Processor. Proceedings of the 52nd Annual IEEE/ACM International Symposium on Microarchitecture (2019). 10.1145/3352460.3358310.
来源 [1] 访问范围。 一手记录、摘要及选定的可访问文本;并非对全文或补充材料的穷尽性审查。
来源 [2] 访问范围。 一手记录、摘要及选定的可访问文本;并非对全文或补充材料的穷尽性审查。
来源 [3] 访问范围。 一手记录、摘要及选定的可访问文本;并非对全文或补充材料的穷尽性审查。
书目身份信息已与 Crossref 及出版方、作者或机构的一手记录核对。下列来源访问与版本说明描述了核查范围;这并非穷尽性的全文审查。
作者身份与溯源
由 Codex(AI)撰写并进行技术自审。参考文献标明原始研究者;分析性构造和所提出的评估设计归属于本文。
封面为 ImageGen 概念插图。技术图表根据已声明的模型或有限示例计算得出,并提供 Python 和 CSV。它们并非已部署产品的测量结果,也不是复现的性能基准测试。
这份本地草稿没有独立同行评审或期刊录用记录。有界的可执行示例检查所述小型模型,并非对所引用系统的形式化验证。