
要旨
簡潔な証明システムは、検証者が計算全体を繰り返すことなくその計算を検査することを可能にしうる。一方、ゼロ知識は、言明が明らかにする情報を超えて証人に関する情報を隠しうる。これらの性質は異なる保証要件に関わり、異なる段階でコストを生じさせる。本レビューでは、Groth16、PLONK、STARKの研究を用いて、セットアップの仮定、算術化、証明者の資源、検証、公開入力の間のトレードオフを整理する。有限体の例により、範囲制約の欠落が証明対象の言明をどのように変えるかを示す。多項式恒等性の上界と明示した漸近的作業量モデルを用い、人工的な曲線をシステムのベンチマークとして提示することなく、健全性とスケーリングを説明する。中心的な結論は、評価を意図された関係から始め、証明者から検証者までのパイプライン全体を考慮しなければならないということである。
証明が対象とするのは関係である
証明システムは通常、公開言明xに対して関係R(x,w)を満たす証人wが存在することを確立する。言明は、プログラムがある出力を生成したこと、コミットされた記録がある性質を持つこと、あるいは値が許容範囲内にあることなどを主張しうる。証明それ自体は、その関係が利用者の意図した規則を表現していることを独立に確立するものではない。
この区別は応用上、決定的に重要である。弱い関係や誤って符号化された関係に対する完全に健全な証明でも、受け入れがたい結果を正当と認めてしまいうる。また、非公開の証人が、設計上機微情報を明らかにする公開言明に結び付いている場合もある。証明システムを選ぶ前に、評価者は公開入力、証人、許容範囲、プログラムの意味論、外部データへの信頼を明示すべきである。そのうえで、暗号学的構成がその明示された言明を保護する。
三つの構成が示す異なるトレードオフ
Grothのペアリングに基づく構成は、構造化されたセットアップを伴う、非常に短い非対話的アーギュメントの基礎的な例である。PLONKは、更新可能な汎用構造化参照文字列と置換に基づく手法を用いた構成を展開する。STARKの研究は、異なる代数的・暗号学的要素を用いて、計算の完全性に関する透明なアーギュメントを展開する。
これらの記述は順位付けではない。セットアップ要件、証明者の作業量、証明長、検証作業量、困難性の仮定は異なり、その後の変種によってトレードオフが変わることもある。ここでは資料を、評価で報告すべき観点を特定するために用いる。ある系列が常に高速、あるいは普遍的により安全だと主張するには、本レビューの限定された範囲よりもはるかに具体的な、実装、パラメータ選択、脅威モデルの比較が必要となる。 [1], [2], [3]
体上の方程式は、整数に関する誤った主張を表現しうる
101を法とする整数の体で考える。xの二乗が九に等しいという方程式には、三と九十八という二つの解がある。意図された言明が、零から十までの通常の非負整数xの二乗が九になるというものであれば、許されるのは三だけである。範囲条件を省略すると、より広い体上の関係が証明される。
付録では体の全101要素を列挙し、両方の根を残した後、意図された範囲制約を適用する。これは暗号攻撃でも証明システムの欠陥でもない。仕様に関する証人の例である。すなわち、証明者は与えられた関係を正しく満たしながら、アプリケーションにおける整数についての明示されていない仮定に違反しうる。同様の問題は、符号付き表現、オーバーフロー、比較ガジェット、バイト符号化でも生じる。したがって、回路または制約系は、信頼されるアプリケーションロジックの一部である。
算術化はコストモデルを変える
高水準の演算は、体上の演算、制約、ルックアップ、その他の証明システム固有の構造へと変換される。汎用CPUでは低コストな演算が、特定の算術表現では高コストになることがある。逆に、証明生成に都合のよい構造が通常の実行には扱いにくい場合もある。ソース命令数だけでは証明生成コストを予測できない。
有用な研究成果物は、算術化後の関係の規模、公開入力の大きさ、証人生成の作業量、前処理の内容を報告する。また、体とセキュリティパラメータも記録する。異なる符号化を用いる二つのシステムを比較すると、証明バックエンドの改善と関係の単純化を混同しかねない。まず意図された計算とその境界条件を固定すべきである。その後で代替符号化を、隠れた実装上の自由度ではなく、明示的な実験要因として扱うことができる。
多項式検査の誤り上界には条件がある
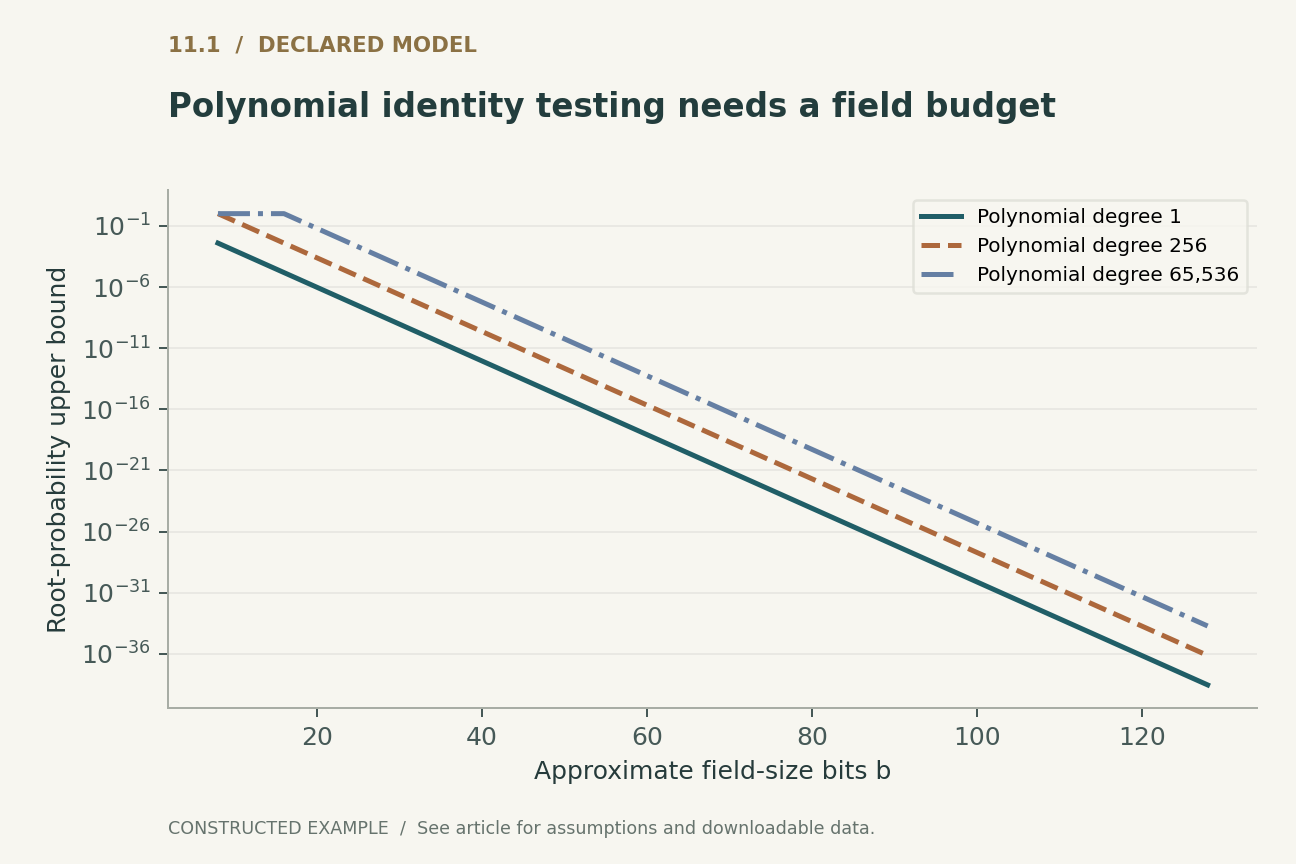
q個の要素を持つ体上の、次数がd以下である非零多項式の根の数はd以下である。したがって、一様ランダムに選んだ一つの体要素で評価すると、偽の恒等式を受理する確率はdをqで割った値以下であり、上限は一である。図では次数と体の大きさのビット数を変化させ、この初等的な上界を示す。
これはGroth16、PLONK、あるいはSTARKの完全な健全性解析ではない。実際のプロトコルは、コミットメント、チャレンジ生成、複数の検査、計算量的仮定を組み合わせる。また、この上界は、検査される多項式が、新たなランダムチャレンジから必要な形で独立に固定されていることを前提とする。ある当事者がチャレンジを見た後に多項式を選べるなら、議論は変わる。証明システムの報告では、チャレンジがなぜ不正を検出するかを説明する際、こうした依存関係を保持しなければならない。
非対話的なチャレンジには独自の正当化が必要である
公開コイン型の対話的プロトコルでは、コミットメントの後に検証者が新たなチャレンジを標本抽出するよう求めることができる。非対話的構成では、ハッシュに基づく変換を通じてトランスクリプトからチャレンジを導出する場合がある。安全性の議論では、トランスクリプト、ドメイン分離、言明への束縛、ハッシュに用いるモデルを考慮しなければならない。
ハッシュがランダムに見えるビットを生成すると述べるだけでは不十分である。異なる文脈でトランスクリプトを再利用したり、公開入力を省いたりすると、証明が認証する内容が変わりうる。レビューで問うべきなのは、どのデータがチャレンジを決定し、その後にどの選択肢が残るかである。これはプロトコルレベルの依存関係に関する問いであり、個々のハッシュ実装がテストベクトルを通過するかどうかとは異なる。このことは、証明のシリアライズと検証者インターフェースにも、代数と同じ厳密な検討が必要である理由を説明する。
証明生成、メモリ、検証にはそれぞれ別の予算がある
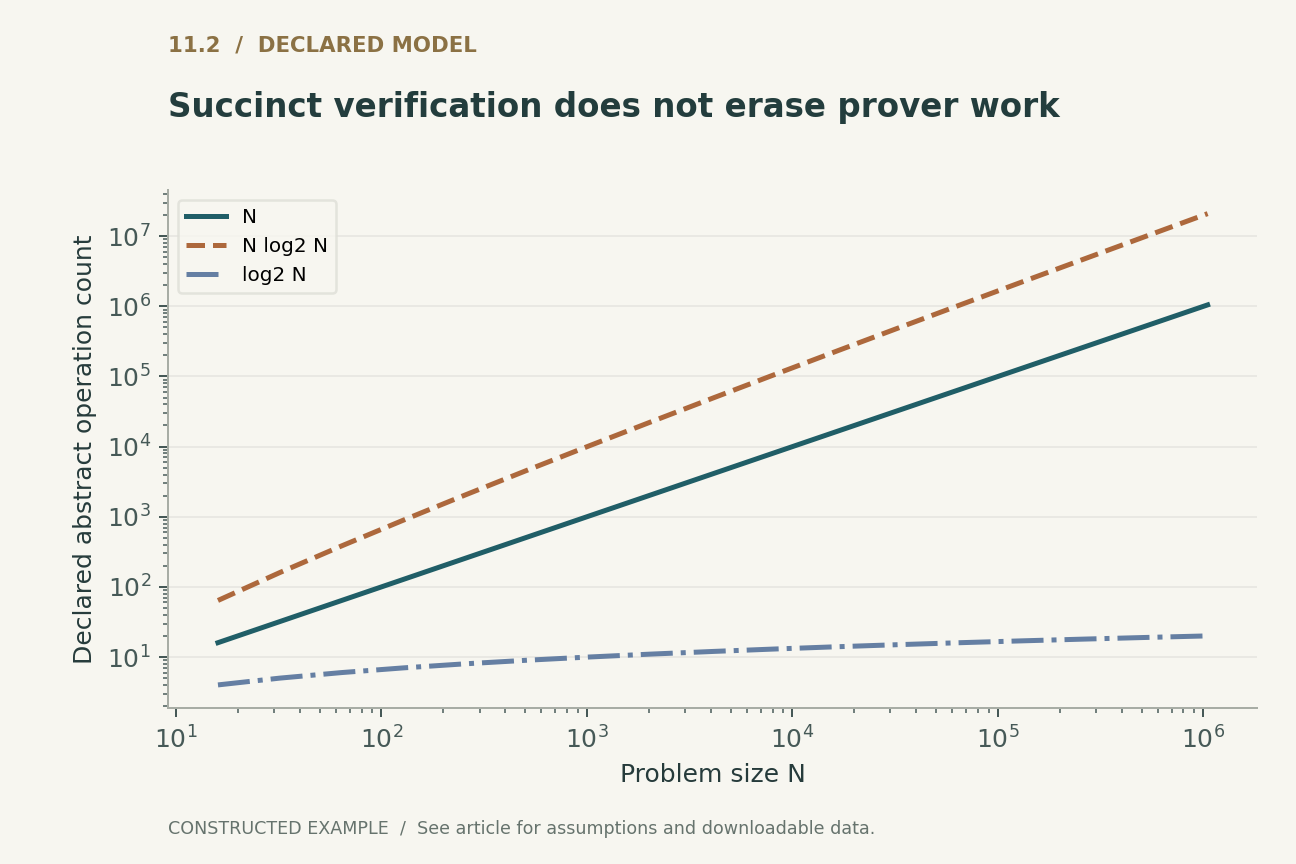
例示的な計算規模Nに対し、二番目の図は、明示した作業量の項であるN、NとNの底二の対数との積、Nの底二の対数を描く。これらは抽象的な演算単位で表した数学的な増加率であり、測定された実行時間でも、すべてのシステムがこれらのコストを持つという予測でもない。一単位が表す演算は、アルゴリズムによって大きく異なりうる。
実務上の要点は、簡潔な検証者と、証明者側の大きな作業量およびメモリ使用量は両立しうるということである。証人の構築、コミットメント演算、変換、中間バッファが支配的となる場合がある。運用時には、証明や参照文字列のネットワークおよび保存コストも発生しうる。したがって、検証者の時間だけを報告すると、証明を生成する当事者が直面するボトルネックを隠しかねない。エンドツーエンドの研究では、これらの段階を個別に示し、経過時間とともにピークメモリ使用量を報告すべきである。
セットアップはライフサイクル全体の要件である
構造化参照文字列は、生成、更新、寄与の検証、対応する回路規模、セットアップ情報の漏えいによる帰結についての問いを生じさせる。透明な構成は、特定の信頼されたセットアップ要件を取り除くが、他の仮定や実装の正しさには依然として依存する。どちらの呼称も、具体的な脅威モデルの必要性をなくすものではない。
選択した構成は、セットアップを一度限りの脚注ではなくライフサイクルとして評価すべき理由を示している。再利用可能なセットアップは作業量を償却できるが、その適用範囲と更新手順は、運用する関係に適合していなければならない。回路固有のセットアップは、異なる運用ワークフローを課す場合がある。関連する比較には、誰を信頼しなければならないか、どの証拠を保持するか、アップグレードが検証鍵や参照資料をどう変えるかが含まれる。 [1], [2], [3]
ゼロ知識は公開情報の帰結を隠さない
ゼロ知識は、その定義のもとで、指定された言明が真であることを超えて証明が明らかにする情報を制限する。公開入力に意図的に置かれた情報を隠すものではなく、証明に固定的な識別子やリンク可能なコミットメントが含まれる場合に匿名性を保証するものでもない。範囲の狭い言明でも、機微な述語を明らかにしうる。
したがって、アプリケーションのレビューでは、一つの証人のプライバシーだけでなく、一連の公開言明から可能となる推論を検討すべきである。メタデータ、タイミング、アクセスパターン、失敗時の応答は、暗号学的証明モデルの範囲外にありうる。これはゼロ知識の欠陥ではなく、周辺システムが対処すべき境界である。同じ原則は正しさにも当てはまる。ある入力に対する計算の証明は、その入力が真実であったことや、正当に収集されたことを確立しない。
意味を保持する比較プロトコル
ベンチマークの前に、意図された関係、入力範囲、公開入力、セキュリティ目標、誤りの許容度を固定する。法-101における範囲の証人を含め、正例と負例によって符号化の妥当性を確認する。証人生成、前処理、証明生成、ピークメモリ使用量、証明のバイト数、検証、鍵または参照文字列の配布を個別に測定する。
同一のハードウェアを用い、ライブラリのバージョン、コンパイル設定、バッチ処理、並列性を報告する。実装が異なる符号化やセットアップの償却方法を用いる場合は、その違いを明示する。本番環境で依拠する前には、独立した暗号学的レビューが必要となる。本稿のローカル作業が検証するのは、有限体の例と初等的なスケーリング式のみであり、安全な証明システムを実装するものでも、ライブラリの安全性を認証するものでもない。
結論:言明とパイプラインを評価の単位とする
簡潔性は証明システムの特定の部分の性質であり、計算全体が低コストになるという保証ではない。ゼロ知識はプロトコルが明らかにする情報の性質であり、アプリケーションの公開言明が無害であるという保証ではない。健全性が対象とするのは、符号化された関係であって、明示されていない意図ではない。
厳密な評価はその関係から始まり、境界事例を検査したうえで、共通のセキュリティ目標のもとでセットアップ、証明生成、メモリ、通信、検証を考慮する。体上の証人と増加モデルは、これらの区別を具体化する。それらは、証明サイズや検証者の速度に関する単一の見出しよりも慎重な比較を支える。
ローカルで実行済み · 限定された範囲
有限体上の関係と意図された整数範囲の対比
極めて小さな体上の一つの多項式関係であり、暗号学的証明システムやセキュリティパラメータではない。
3件のアサーションが成功した。 これらの検査は、提示した例の妥当性を確認するものであり、引用したシステムを検証するものではない。
記録された証人を確認する
{
  "field_roots": [
    3,
    98
  ],
  "range_roots": [
    3
  ]
}明示された解析モデル
四つの方程式と明示的な仮定
(1) 関係と公開言明は、範囲と表現規則を含め、意図されたアプリケーションを符号化しなければならない。
(2) 101要素の体上で考える。意図された整数範囲0 <= x <= 10を加えると、x = 3だけが残る。
(3) q要素の体における新たな一様なrを、rから必要な独立性をもって固定された多項式に対して用いる。証明システムの健全性を表す完全な式ではない。
(4) 例示的な抽象作業量の項にすぎない。その単位は互換的な実時間コストではなく、あらゆる証明システムを規定するものでもない。
構成した例 · 再現可能なデータ
定量的な議論を確認する
これらの曲線は、明示されたモデルから計算されている。引用した研究の観測結果ではない。各図には数値データとベクトル版が付属する。


どの証拠がどの問いに答えるか
| 段階 | 報告事項 | よくある欠落 |
|---|---|---|
| 関係の符号化 | 範囲、公開入力、証人の意味論 | 体の算術を有界整数と取り違えること |
| セットアップ | 信頼、適用範囲、更新、償却 | 証明生成時間のみを示すこと |
| 証明者 | 証人に関する作業量、ピークメモリ使用量、経過時間 | 短い証明を低コストの計算と解釈すること |
| 検証者とアプリケーション | セキュリティパラメータ、束縛、公開情報による漏えい | 有効な証明を入力が真実であることと解釈すること |
提案する妥当性確認プロトコル
これは提案段階の評価設計である。本番システムやハードウェアのベンチマークは実施していない。別途実行した有限モデルは、実行可能な検査に記録されている。
- 意図された関係と、その整数または体上の表現を固定する。
- 範囲制約が欠落する場合も含め、小規模な正例・負例の証人を列挙する。
- セットアップとチャレンジ生成の仮定を明示する。
- 明示した一つのセキュリティ目標のもとで、すべての段階を個別に測定する。
- 設定、関係のダイジェスト、鍵・参照資料のメタデータ、正確な実装バージョンを保持する。
- 運用で依拠する前に、暗号とアプリケーションの符号化について独立したレビューを求める。
一次資料が確立していること
Jens Groth · 2016 [1]
貢献。 Groth16は、ペアリングに基づく簡潔な非対話的アーギュメントの構成を提供する。
境界。 セットアップと困難性の仮定は、その安全性の言明の一部であり続ける。
資料内の該当箇所。 構成と安全性モデル。
Ariel Gabizon, Zachary J. Williamson, Oana Ciobotaru · 2019 [2]
貢献。 PLONKは、更新可能な汎用構造化参照文字列と置換に基づく機構を用いる。
境界。 汎用セットアップは、信頼や実装に関するすべての仮定を取り除くものではない。
資料内の該当箇所。 IACRの要旨とプロトコル構成。
Eli Ben-Sasson, Iddo Bentov, Yinon Horesh et al. · 2018 [3]
貢献。 STARKの研究は、異なる設計と仮定の組合せによって、計算の完全性に関する透明なアーギュメントを展開する。
境界。 透明性やポスト量子を志向した主張は、正確な構成および仮定と併せて読まなければならない。
資料内の該当箇所。 IACRの要旨と計算の完全性の枠組み。
本分析の限界
- ローカルコードは有限体の教育用例であり、安全な暗号実装ではない。
- 多項式の根の数の上界は、考えられるプロトコル解析の初等的な一要素にすぎない。
- スケーリング曲線は明示された関数であり、測定された証明生成時間や検証時間を含まない。
- 本レビューは、現代の証明システムのあらゆる変種を比較するものでも、現在のライブラリの安全性を確立するものでもない。
選定した三つの基礎的な一次資料を対象とする、独自の計算例を伴う焦点を絞った分析的レビューである。2026年までの文献を網羅的または体系的に調査したものではない。資料へのアクセスと版に関する注記は参考文献に記録している。
結論を変えうる問い
- 符号化された関係は、体やオーバーフローに起因する意図しない証人をすべて排除しているか。
- 実際のワークロードとセキュリティ目標に対し、パイプラインのどの段階がコストを支配するか。
- 公開言明と繰り返される証明のメタデータによって、どの情報がすでに露出しているか。
参考文献
- Jens Groth. On the Size of Pairing-Based Non-interactive Arguments. Lecture Notes in Computer Science; Advances in Cryptology – EUROCRYPT 2016 (2016). 10.1007/978-3-662-49896-5_11.
- Ariel Gabizon, Zachary J. Williamson, Oana Ciobotaru. PLONK: Permutations over Lagrange-bases for Oecumenical Noninteractive arguments of Knowledge. Cryptology ePrint Archive 2019/953 (2019). Primary source.
- Eli Ben-Sasson, Iddo Bentov, Yinon Horesh et al.. Scalable, transparent, and post-quantum secure computational integrity. Cryptology ePrint Archive 2018/046 (2018). Primary source.
資料[1]へのアクセス。 一次記録、要旨、アクセス可能な本文の一部。全文や補足資料の網羅的監査ではない。
資料[2]へのアクセス。 一次記録、要旨、アクセス可能な本文の一部。全文や補足資料の網羅的監査ではない。
資料[3]へのアクセス。 一次記録、要旨、アクセス可能な本文の一部。全文や補足資料の網羅的監査ではない。
書誌情報は、Crossrefおよび原出版社、著者、機関の記録と照合した。以下の資料へのアクセスと版に関する注記は、その範囲を示すものであり、全文の網羅的監査ではない。
著者と来歴
Codex(AI)が執筆し、技術的な自己レビューを行った。参考文献は元の研究者を示す。分析的構成と提案した評価設計は本記事に帰属する。
表紙はImageGenによる概念的なイラストである。技術図は明示されたモデルまたは有限の例から計算され、PythonとCSVを提供している。運用中の製品の測定結果でも、性能ベンチマークの再現結果でもない。
このローカル草稿には、独立した査読や学術誌での受理の記録はない。範囲を限定した実行可能な例は、記載した小規模モデルを検査するものであり、引用したシステムの形式検証ではない。