
摘要
简洁证明系统可以使验证者无需重复全部计算即可检验计算,而零知识可以隐藏陈述所揭示信息之外的见证信息。这些性质涉及不同的保证要求,并在不同阶段产生费用。本综述借助 Groth16、PLONK 和 STARK 的研究,梳理设置假设、算术化、证明者资源、验证与公开输入之间的权衡。一个有限域示例展示了遗漏范围约束如何改变所证明的陈述。多项式恒等式的界限与明确声明的渐近工作量模型用于说明可靠性和规模增长,而不将合成曲线当作系统基准测试。核心结论是:评估必须从预期关系出发,并计入从证明者到验证者的完整流水线。
证明针对的是关系
证明系统通常确立:对于公开陈述 x,存在满足关系 R(x,w) 的见证 w。陈述可以声称某程序产生了某个输出、某个已承诺的记录具有某种性质,或某个值位于允许范围内。证明本身并不能独立确立该关系表达了用户预期的规则。
这一区别在应用中至关重要。对于弱关系或错误编码的关系,即使证明完全可靠,也可能认可不可接受的结果。私有见证还可能关联到一个按设计就会披露敏感信息的公开陈述。在选择证明系统之前,评估者应明确公开输入、见证、允许范围、程序语义,以及对任何外部数据的信任。随后,密码学构造保护的是这个明确的陈述。
三种构造揭示不同的权衡
Groth 基于配对的构造,是具有结构化设置的极短非交互式论证的奠基性示例。PLONK 提出一种使用可更新通用结构化参考串和基于置换方法的构造。STARK 研究则采用另一组代数与密码学组件,构建透明的计算完整性论证。
这些描述并非排名。设置要求、证明者工作量、证明长度、验证工作量及困难性假设各不相同,后续变体也可能改变这些权衡。本文利用这些来源识别评估必须报告的维度。若声称某一类系统始终更快或普遍更安全,则需要对实现、参数选择和威胁模型进行远比本篇聚焦综述更具体的比较。 [1], [2], [3]
域上的方程可能表达错误的整数主张
考虑模 101 的整数域。方程 x 的平方等于九有两个解:三和九十八。如果预期陈述是零到十之间的普通非负整数 x 的平方等于九,则只允许三。遗漏范围条件,证明的就是更宽泛的域上关系。
附录枚举了全部 101 个域元素,保留两个根,然后应用预期的范围约束。这不是密码攻击,也不是证明系统的缺陷,而是一个揭示规格问题的见证:证明者可以正确满足所获关系,同时违反应用中未明说的整数假设。有符号表示、溢出、比较组件和字节编码也会出现类似问题。因此,电路或约束系统属于受信任的应用逻辑。
算术化改变成本模型
高层操作会转化为域运算、约束、查表或其他证明系统特有的结构。在通用 CPU 上成本低的操作,在某种算术表示中可能代价高昂。反之,便于证明生成的结构,对普通执行而言可能并不方便。仅凭源代码指令数量无法预测证明生成成本。
有用的研究产物应报告算术化后的关系规模、公开输入大小、见证生成工作量,以及任何预处理,同时记录所用域和安全参数。比较采用不同编码的两个系统,可能混淆更优的证明后端与更简单的关系。应先固定预期计算及其边界条件,再将替代编码视为明确的实验因素,而非隐藏的实现自由度。
多项式检验的误差上界有条件限制
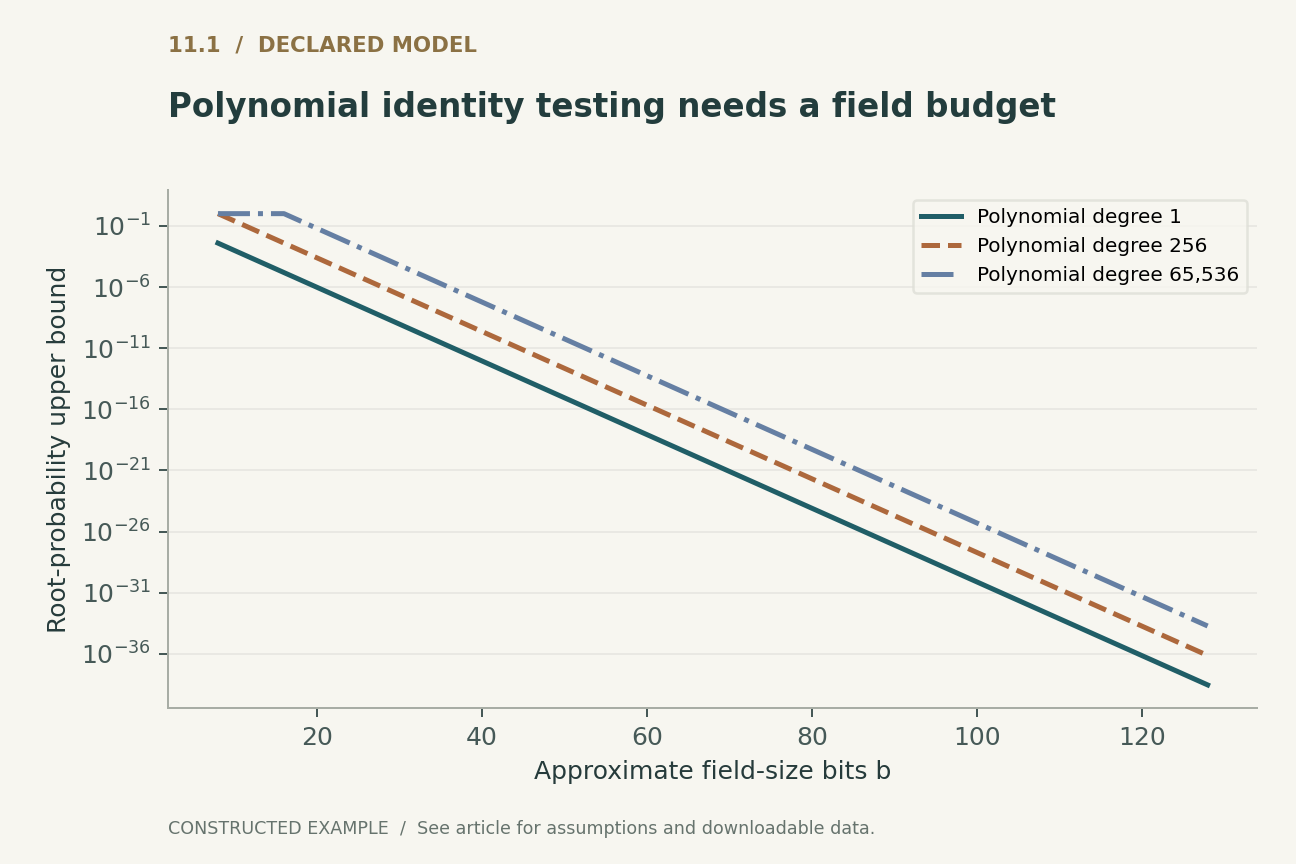
在包含 q 个元素的域上,次数至多为 d 的非零多项式至多有 d 个根。因此,在一个均匀随机选取的域元素处求值,错误接受恒等式的概率至多为 d 除以 q,且该上界不超过一。图中改变次数和域大小的比特数,以展示这一初等上界。
这并非 Groth16、PLONK 或 STARK 的完整可靠性分析。真实协议会结合承诺、挑战生成、多重检验与计算假设。该上界还假定,被检验多项式以所要求的方式独立于新鲜随机挑战而固定。如果某一方能够在看到挑战后选择多项式,论证就会改变。证明系统报告在解释挑战为何能够检测作弊时,必须保留这些依赖关系。
非交互式挑战需要独立论证
交互式公开随机币协议可以要求验证者在承诺之后抽取一个新鲜挑战。非交互式构造可能通过基于哈希的变换,从交互记录中导出挑战。安全论证必须考虑交互记录、域分离、陈述绑定,以及所采用的哈希模型。
仅仅说哈希生成了看似随机的比特并不充分。在不同语境中复用交互记录,或遗漏公开输入,都可能改变证明所认证的内容。审查应问:哪些数据决定挑战,之后还保留哪些选择?这是协议层面的依赖关系问题,不同于单个哈希实现是否通过测试向量。这也说明,证明序列化与验证者接口应受到和代数部分同等严格的审查。
证明生成、内存与验证各有预算
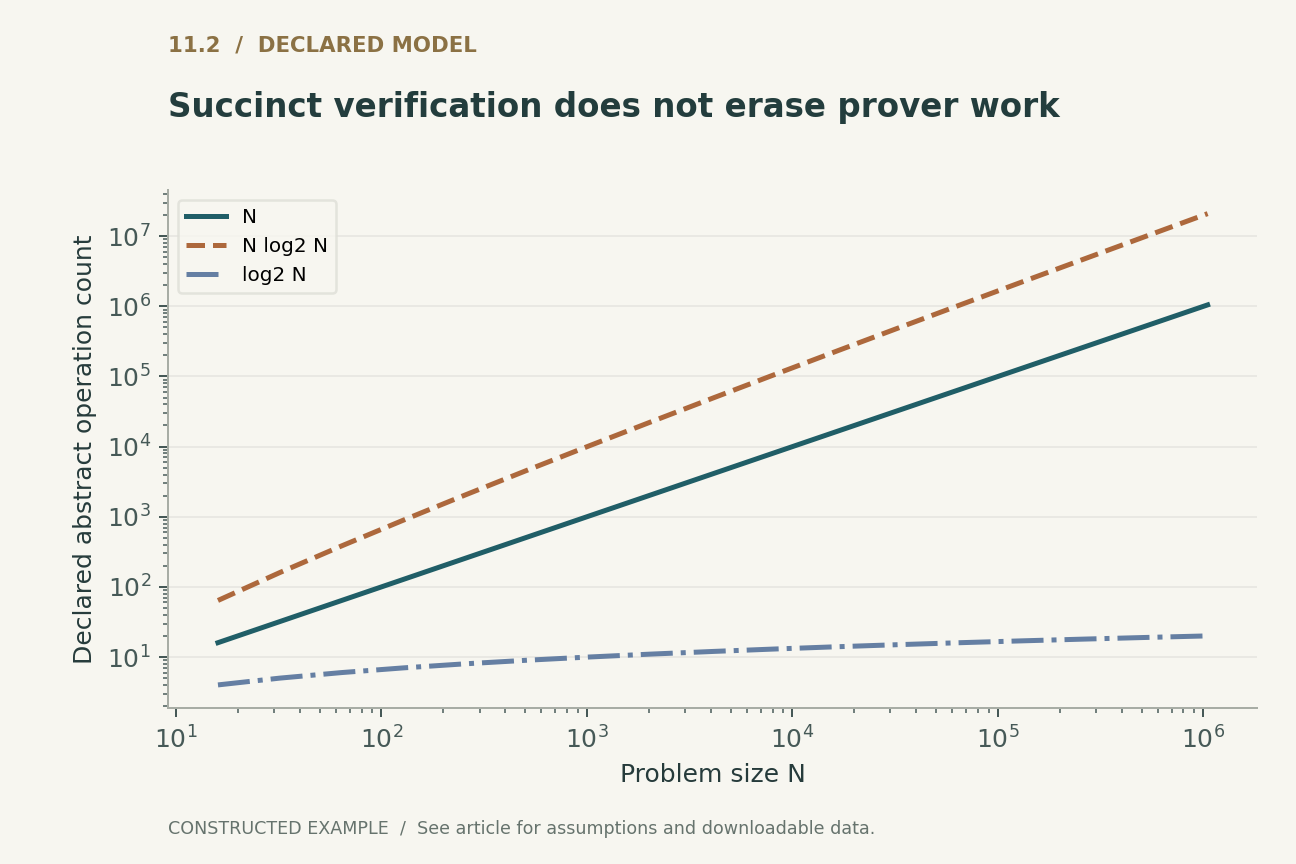
对于示例性计算规模 N,第二幅图绘制了明确声明的工作量项:N、N 乘以以二为底的 N 的对数,以及以二为底的 N 的对数。这些是以抽象操作单位表示的数学增长率,不是实测运行时间,也不是对所有系统都具有这些成本的预测。不同算法中,一个单位所代表的操作可能差异极大。
实践上的要点是,简洁的验证者可以与证明者大量的工作和内存消耗同时存在。见证构造、承诺运算、变换和中间缓冲区可能占据主要成本。部署还可能承担证明和参考串的网络与存储成本。因此,仅报告验证者耗时可能掩盖证明生成方所面临的瓶颈。端到端研究应分别呈现这些阶段,并在报告经过时间的同时报告峰值内存。
设置是贯穿生命周期的要求
结构化参考串会引出关于生成、更新、贡献验证、支持的电路规模,以及设置信息泄露后果的问题。透明构造消除了某一种可信设置要求,但仍依赖其他假设和实现正确性。无论哪一种标签,都不能消除对具体威胁模型的需求。
所选构造说明,为什么应将设置作为生命周期来评估,而不是当作一次性的脚注。可复用设置能够摊销工作量,但其适用范围和更新程序必须与部署的关系相匹配。电路专用设置可能要求不同的运维工作流程。相关比较包括:必须信任谁、保留哪些证据,以及升级如何改变验证密钥或参考材料。 [1], [2], [3]
零知识不会隐藏公开信息的后果
零知识按照其定义,限制证明在指定陈述为真之外所揭示的信息。它不会隐瞒故意放入公开输入的信息;如果证明携带稳定标识符或可关联的承诺,也不会保证匿名性。即使是范围很窄的陈述,仍可能揭示敏感谓词。
因此,应用审查应考察从一系列公开陈述中能够作出的推断,而不只是单个见证的隐私。元数据、时序、访问模式和失败响应可能处于密码学证明模型之外。这不是零知识的缺陷,而是外围系统必须处理的边界。同一原则也适用于正确性:对某个输入上的计算给出证明,并不能确立该输入真实或采集合法。
保持语义的比较规程
在基准测试前,固定预期关系、输入范围、公开输入、安全目标和误差容忍度。使用正例与反例验证编码,包括模-101的范围见证。分别测量见证生成、预处理、证明生成、峰值内存、证明字节数、验证,以及密钥或参考串分发。
使用相同硬件,并报告库版本、编译设置、批处理和并行性。如果实现采用不同编码或设置摊销方式,应明确披露差异。在生产环境依赖这些实现之前,需要独立的密码学审查。本文的本地工作仅验证有限域示例和初等规模增长公式,既未实现安全的证明系统,也未认证任何库的安全性。
结论:陈述与流水线是评估单元
简洁性是证明系统某一特定部分的性质,并不保证整个计算变得低廉。零知识是协议所揭示信息的性质,并不保证应用的公开陈述无害。可靠性针对的是已编码关系,而非未明说的意图。
严格评估从该关系出发,测试其边界情形,再在共同安全目标下计入设置、证明生成、内存、通信与验证。域上的见证和增长模型将这些区别具体化,使比较比单纯强调证明大小或验证速度更为审慎。
本地执行 · 范围有限
有限域关系与预期整数范围的对比
极小域上的一个多项式关系;并非密码学证明系统或安全参数。
3 项断言通过。 这些检验验证的是所给示例,而非所引系统。
检查已记录的见证
{
  "field_roots": [
    3,
    98
  ],
  "range_roots": [
    3
  ]
}明确声明的分析模型
四个方程,明确的假设
(1) 关系和公开陈述必须编码预期应用,包括范围和表示规则。
(2) 在包含 101 个元素的域上;加入预期整数范围 0 <= x <= 10 后,只剩 x = 3。
(3) 对于以所要求的方式独立于 r 而固定的多项式,在含 q 个元素的域中选取新鲜且均匀的 r;这不是完整的证明系统可靠性公式。
(4) 仅为示例性的抽象工作量项。其单位并非可互换的实际时间成本,也不能定义所有证明系统。
构造示例 · 可复现数据
检查定量论证
这些曲线由明确声明的模型计算而得,并非所引研究中的观测结果。每幅图均附有数值数据和矢量版本。


哪些证据回答哪些问题?
| 阶段 | 报告内容 | 常见遗漏 |
|---|---|---|
| 关系编码 | 范围、公开输入、见证语义 | 将域运算误当作有界整数运算 |
| 设置 | 信任、范围、更新、摊销 | 仅展示证明生成耗时 |
| 证明者 | 见证工作量、峰值内存、经过时间 | 将短证明理解为低成本计算 |
| 验证者与应用 | 安全参数、绑定、公开信息泄露 | 将有效证明理解为输入真实 |
建议的验证规程
这是一个建议的评估设计。未对生产系统或硬件进行基准测试。另行执行的有限模型已记录于可执行检验中。
- 固定预期关系及其整数或域表示。
- 枚举小规模正例和反例见证,包括缺少范围约束的情况。
- 明确设置与挑战生成假设。
- 在同一明确声明的安全目标下,分别测量所有阶段。
- 保留配置、关系摘要、密钥及参考材料元数据,以及精确的实现版本。
- 在部署中依赖之前,寻求独立的密码学与应用编码审查。
一手来源确立了什么
Ariel Gabizon, Zachary J. Williamson, Oana Ciobotaru · 2019 [2]
贡献。 PLONK 使用可更新的通用结构化参考串和基于置换的机制。
边界。 通用设置并不会消除所有信任或实现假设。
来源定位。 IACR 摘要与协议构造。
Eli Ben-Sasson, Iddo Bentov, Yinon Horesh et al. · 2018 [3]
贡献。 STARK 研究采用不同的设计和假设组合,构建透明的计算完整性论证。
边界。 透明性与面向后量子的主张,必须结合确切构造及其假设来理解。
来源定位。 IACR 摘要与计算完整性框架。
本分析的局限
- 本地代码是有限域教学示例,并非安全的密码学实现。
- 多项式根数上界只是可能的协议分析中的一个初等组成部分。
- 规模增长曲线是明确声明的函数,不含实测证明生成或验证时间。
- 本综述没有比较所有现代证明系统变体,也未确立当前库的安全性。
这是一篇针对三个选定的奠基性一手来源的聚焦分析综述,附有原创演算示例。它并非截至 2026 年的全面或系统性文献调查。来源访问与版本说明随参考文献一并记录。
可能改变结论的问题
- 已编码关系是否排除了所有由域或溢出产生的非预期见证?
- 对于实际工作负载和安全目标,流水线的哪个阶段主导成本?
- 公开陈述和反复生成证明的元数据已经暴露了哪些信息?
参考文献
- Jens Groth. On the Size of Pairing-Based Non-interactive Arguments. Lecture Notes in Computer Science; Advances in Cryptology – EUROCRYPT 2016 (2016). 10.1007/978-3-662-49896-5_11.
- Ariel Gabizon, Zachary J. Williamson, Oana Ciobotaru. PLONK: Permutations over Lagrange-bases for Oecumenical Noninteractive arguments of Knowledge. Cryptology ePrint Archive 2019/953 (2019). Primary source.
- Eli Ben-Sasson, Iddo Bentov, Yinon Horesh et al.. Scalable, transparent, and post-quantum secure computational integrity. Cryptology ePrint Archive 2018/046 (2018). Primary source.
来源 [1] 的访问情况。 一手记录、摘要及选定的可访问文本;并非对全文或补充材料的全面审计。
来源 [2] 的访问情况。 一手记录、摘要及选定的可访问文本;并非对全文或补充材料的全面审计。
来源 [3] 的访问情况。 一手记录、摘要及选定的可访问文本;并非对全文或补充材料的全面审计。
书目信息已对照 Crossref 以及原出版方、作者或机构记录进行核查。下方的来源访问与版本说明描述了核查范围;这并非全面的全文审计。
作者身份与溯源
由 Codex(人工智能)撰写并进行技术自审。参考文献标明原始研究者;分析性构造和建议的评估设计归属于本文。
封面是 ImageGen 概念插图。技术图表依据明确声明的模型或有限示例计算,并提供 Python 与 CSV。它们并非已部署产品的测量结果,也不是性能基准测试的复现。
这份本地草稿没有独立同行评审或期刊录用记录。范围有限的可执行示例检验了所述小模型,并非对所引系统进行形式化验证。