
Resumen
La verificación formal puede establecer propiedades universales del software dentro de un modelo declarado, pero la expresión sistema verificado está incompleta sin la especificación, la relación de refinamiento y los supuestos de confianza. Esta revisión utiliza seL4, CertiKOS e IronFleet para examinar cómo se construyen esas fronteras. Un ejemplo ejecutable de contador muestra que una implementación de anchura finita coincide con una especificación no acotada hasta el desbordamiento, mientras que dos figuras analíticas cuantifican el crecimiento del espacio de estados y la probabilidad de que las pruebas aleatorias no detecten un desencadenante poco frecuente. Distinguimos entre corrección funcional, propiedades de seguridad, vivacidad y rendimiento empírico, y explicamos por qué ninguna se deriva automáticamente de otra. El método de revisión propuesto trata el enunciado de la demostración y sus supuestos como un artefacto de ingeniería sujeto a mantenimiento. Los ejemplos locales son comprobaciones acotadas de un modelo de juguete, no una nueva demostración de ninguno de los sistemas citados.
Una demostración tiene un enunciado, no un halo
Un componente verificado aporta evidencia sobre una propiedad concreta de un artefacto concreto bajo unos supuestos concretos. La especificación puede describir valores de retorno válidos, la preservación de la propiedad de la memoria o trazas observables permitidas. La demostración puede relacionar el código fuente con una máquina de estados abstracta o conectar varias capas de implementación. Sin esos objetos, el adjetivo verificado comunica poco que un revisor pueda someter a examen.
Consideremos un contador que registra trabajos aceptados. Un contador matemático no acotado y un contador de máquina de ocho bits se comportan de manera idéntica durante muchas ejecuciones cortas, y después divergen cuando el contador de máquina vuelve a cero por desbordamiento. Ambos pueden estar correctamente implementados respecto de especificaciones distintas. La pregunta importante es qué especificación expresa el comportamiento previsto del servicio. La verificación puede hacer explícita la discrepancia, pero no puede determinar el requisito pretendido del producto sin un juicio de ingeniería independiente.
Tres ejemplos de distintas fronteras de demostración
El trabajo original sobre seL4 establece la corrección funcional desde una especificación abstracta del núcleo hasta su implementación en C, e identifica supuestos sobre el compilador, el código ensamblador y el hardware. CertiKOS desarrolla un enfoque por capas para un núcleo concurrente y utiliza el refinamiento contextual para razonar sobre módulos e intercalaciones. IronFleet combina técnicas de verificación para sistemas distribuidos prácticos y aborda tanto la seguridad como la vivacidad dentro de su marco.
Estas fuentes demuestran que es posible realizar una verificación de gran alcance, pero sus resultados no son certificados intercambiables. Un modelo de núcleo secuencial, un refinamiento contextual concurrente y un argumento de vivacidad de un sistema distribuido cuantifican sobre entornos distintos. Por ello, esta revisión evita contar las líneas verificadas como una medida universal de garantía. La frontera de la demostración, y no solo el volumen de código, determina qué fallos excluye el resultado. [1], [2], [3]
El refinamiento restringe el comportamiento observable
Una perspectiva abstracta útil establece que todo comportamiento observable de la implementación debe estar permitido por la especificación tras aplicar una función de abstracción. La implementación puede utilizar cachés, registros internos o pasos adicionales sin equivalente visible externamente. Esos pasos internos pueden tratarse como pasos de tartamudeo cuando la relación de refinamiento lo permite.
La inclusión de trazas es un enunciado orientado a la seguridad salvo que también se aborden la terminación y el progreso. Una implementación que nunca retorna puede satisfacer algunas formulaciones débiles que solo prohíben salidas finitas incorrectas. Un sistema del que se espera una respuesta necesita una obligación de vivacidad con supuestos explícitos de equidad o planificación. Del mismo modo, una especificación que permite cualquier salida es trivialmente fácil de refinar, pero carece de utilidad práctica. La revisión debe examinar la capacidad discriminatoria de la especificación, no solo si un comprobador acepta la demostración.
El testigo de desbordamiento
Definamos el estado abstracto como un entero no negativo c y el incremento como c más uno. Definamos un estado de implementación como un entero sin signo de b bits con incremento modular. Partiendo de cero, ambos estados coinciden durante un número de incrementos inferior a dos elevado a b. En el siguiente incremento, la implementación pasa a cero mientras que el estado abstracto continúa hasta dos elevado a b.
El ejemplo proporcionado ejecuta esta comparación para anchuras pequeñas y registra la primera discrepancia. Una especificación alternativa que permite explícitamente la aritmética modular restablece la coincidencia, pero también cambia lo que promete el sistema. La reparación correcta depende de la aplicación: rechazar nuevos incrementos, ampliar la representación, demostrar una cota para las operaciones durante la vida útil o adoptar semántica modular. Calificar el retorno por desbordamiento de intencional sin revisar el contrato externo solo ocultaría el error original.
Qué puede establecer la exploración acotada
Un comprobador de modelos puede explorar exhaustivamente un espacio de estados finito y rechazar una traza infractora. Esto es más sólido que el muestreo dentro de ese modelo finito, pero la cota sigue formando parte del resultado. Un modelo con tres clientes no establece automáticamente la corrección para cualquier número de clientes. Para justificar esa extrapolación se necesita una demostración de un umbral de corte o un argumento inductivo independiente.
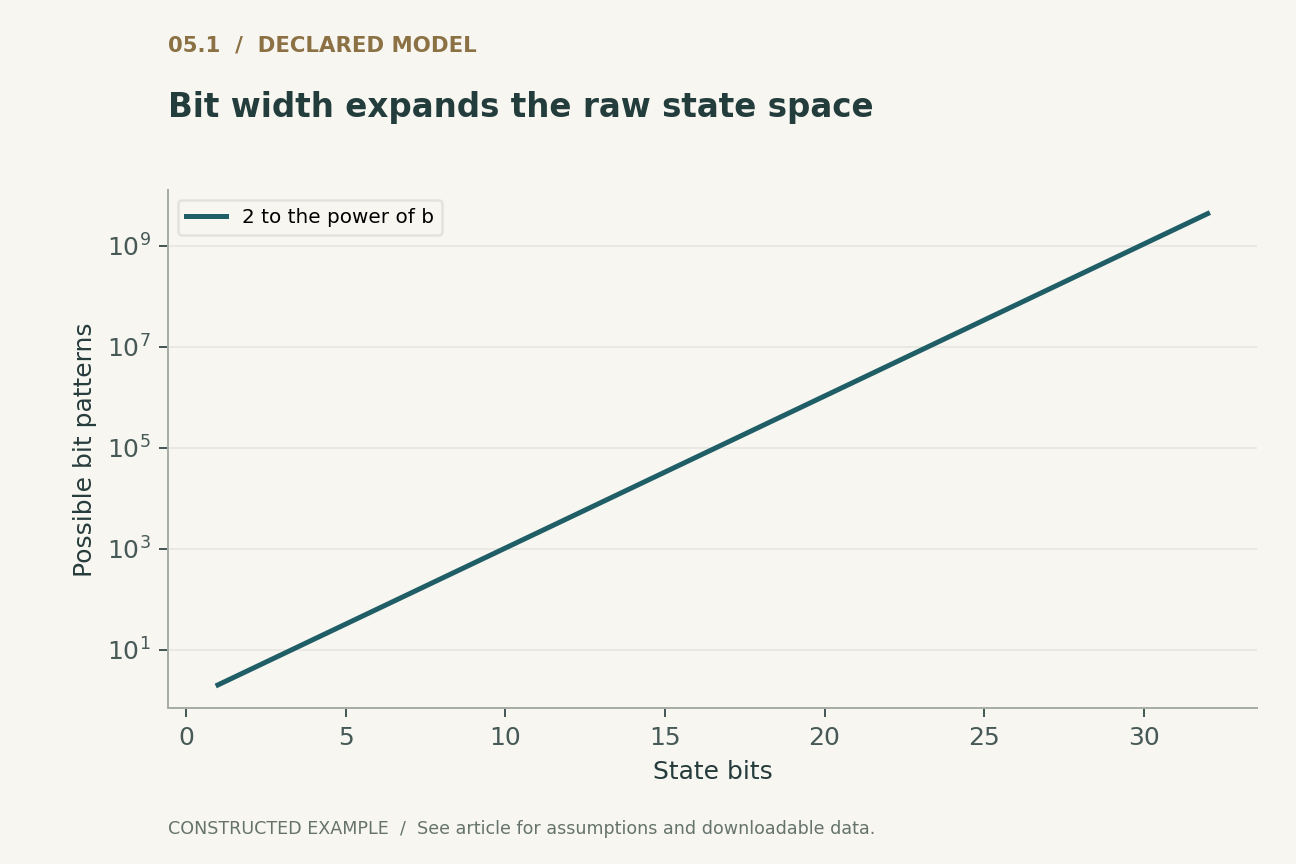
La primera figura muestra el número de patrones de bits, dos elevado a b, al aumentar la anchura del estado. No es una predicción del tiempo de ejecución de un verificador concreto: las representaciones simbólicas y los invariantes pueden evitar la enumeración explícita. Su propósito es mostrar por qué un cambio aparentemente pequeño en la representación puede hacer inviable la exploración ingenua. Un informe debe distinguir el número de estados concretos de la representación utilizada por el método de verificación y de los estados efectivamente explorados.
Un límite cuantitativo de las pruebas aleatorias
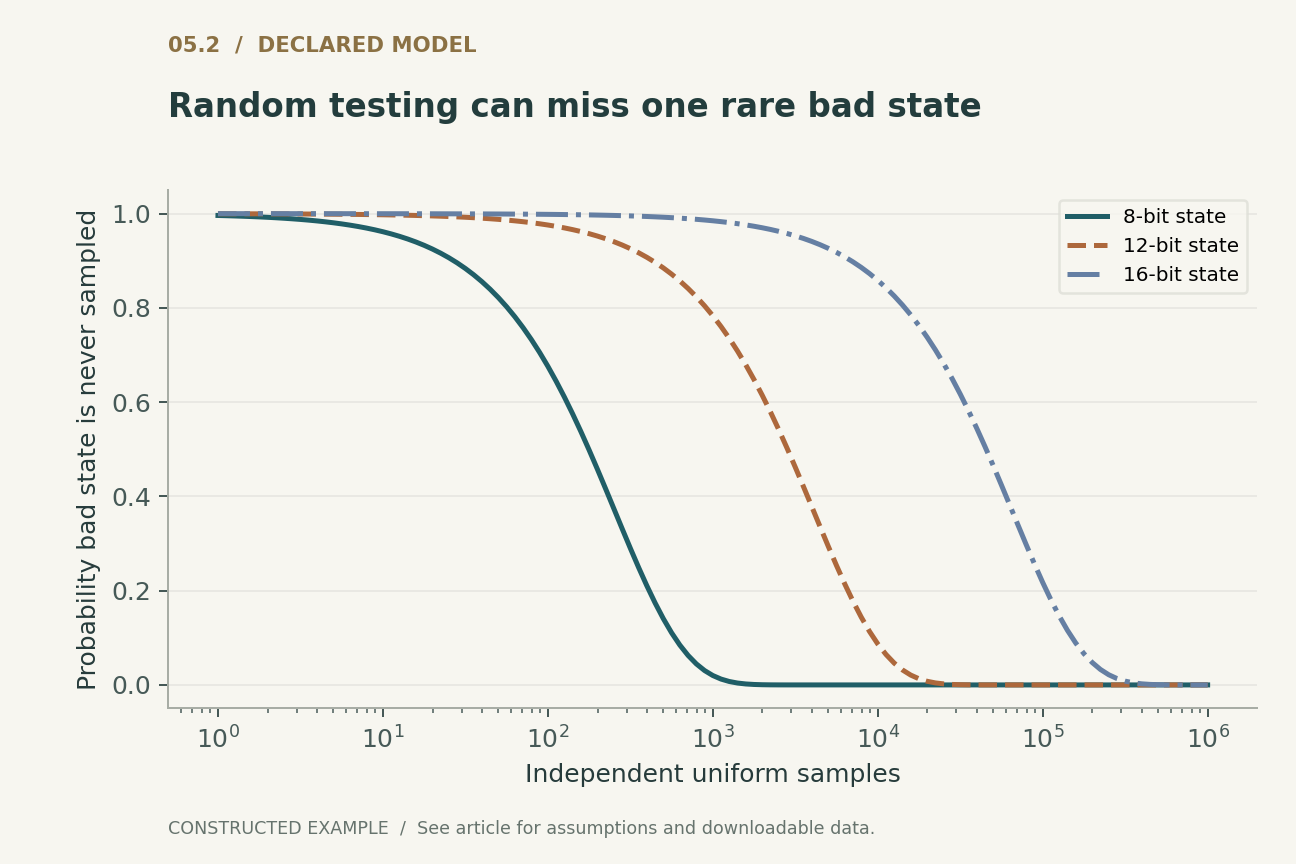
Supongamos que uno de los dos elevado a b estados de entrada, muestreados uniformemente, desencadena un defecto. Tras N muestras independientes, la probabilidad de no encontrar ese estado es uno menos dos elevado a menos b, todo ello elevado a N. Para b igual a dieciséis y N igual a mil, la probabilidad de no detectarlo sigue siendo aproximadamente 0.9849. Este ejemplo construido explica por qué muchas pruebas superadas pueden aportar poca evidencia sobre un caso límite poco frecuente.
El modelo supone deliberadamente un muestreo uniforme e independiente. Las herramientas reales de fuzzing pueden dirigirse a los límites y cubrir entradas estructuradas con mayor eficacia; los errores reales pueden ocupar regiones mayores o menores. Por tanto, el cálculo no es una crítica a las pruebas en general. Es una advertencia contra la interpretación de un número de pruebas sin especificar como garantía universal. La demostración, la exploración sistemática y las pruebas responden a preguntas distintas y deben combinarse conservando sus respectivos alcances.
La base de confianza es un grafo de dependencias
Un comprobador de demostraciones, los axiomas lógicos, el compilador, el entorno de ejecución, el hardware y los modelos importados pueden afectar a la conclusión, según dónde termine la demostración. Algunas dependencias pueden estar a su vez verificadas; otras pueden estar probadas o darse por supuestas. La frontera debe representarse mediante un grafo que vaya desde la propiedad visible para el usuario hasta los artefactos necesarios para establecerla.
Este grafo evita un error habitual en los informes: afirmar la corrección de extremo a extremo tras verificar un único módulo a nivel de código fuente mientras se utiliza a su alrededor una biblioteca de serialización, una interfaz de dispositivo o un mecanismo de persistencia no modelados. La tarea práctica no consiste en eliminar todos los supuestos antes de distribuir software. Consiste en identificar aquellos que pueden invalidar la garantía específica y asociar a cada uno evidencia o supervisión apropiadas. Una base de confianza pequeña y explícita es más fácil de evaluar que una invisible. [1], [2]
La corrección funcional no abarca todas las propiedades de seguridad
Una función puede cumplir su especificación y, al mismo tiempo, revelar un secreto mediante los tiempos de ejecución, agotar un recurso compartido o implementar una política de acceso especificada incorrectamente. El refinamiento funcional excluye desviaciones respecto del comportamiento modelado; no establece automáticamente la no interferencia, la disponibilidad bajo carga adversaria ni la resistencia a todos los canales laterales del hardware.
Por tanto, una afirmación de seguridad debe identificar al observador y la información que puede obtener. Puede ser necesario relacionar dos ejecuciones con secretos distintos, lo que constituye una propiedad de forma diferente a comprobar la salida de una sola ejecución. Asimismo, un teorema de confidencialidad puede suponer una configuración inicial de control de acceso que una herramienta de despliegue puede vulnerar. El proceso de configuración pasa entonces a formar parte del argumento de extremo a extremo. Los resultados formales sólidos se vuelven más útiles, no menos, cuando estas distinciones se exponen abiertamente.
El mantenimiento puede invalidar un argumento antes correcto
Un parche puede cambiar la semántica sin modificar el archivo fuente más visible. Las opciones del compilador, las interfaces generadas, una nueva frontera con funciones externas o una plataforma de hardware modificada pueden situar la implementación fuera de los supuestos de la demostración. Por ello, el mantenimiento de las demostraciones debe formar parte del proceso de publicación, vinculando entre sí las versiones de la especificación, la implementación, el comprobador y las dependencias importadas.
El registro de publicación propuesto debe indicar exactamente qué teorema se comprobó y qué artefacto ejecutable abarca. Si una demostración termina en el código fuente, la relación con el binario necesita evidencia independiente. Si cambia un modelo, las ejecuciones satisfactorias anteriores deben conservarse como registros históricos, en lugar de reclasificarse como evidencia del nuevo modelo. Esto es especialmente importante cuando una reparación de la demostración debilita la especificación: el comprobador puede aceptarla mientras se reduce la garantía visible para el usuario.
Un protocolo de revisión para una afirmación sobre un sistema verificado
Comience traduciendo el teorema a una afirmación en lenguaje sencillo con cuantificadores. Identifique los estados iniciales, los comportamientos del entorno, los modos de fallo y las observaciones. Intente construir un comportamiento permitido por la especificación pero inaceptable para el usuario. Después inspeccione la cadena de refinamiento y cada supuesto de confianza. Por último, compruebe si el artefacto distribuido y su configuración coinciden con las entradas de la demostración.
Vuelva a ejecutar controles negativos pequeños, como el testigo de desbordamiento, para confirmar que el arnés de validación rechaza una discrepancia conocida. Para un sistema real, serían apropiadas una repetición independiente de la comprobación de la demostración y una revisión adversarial de la especificación. No se realizaron aquí. Nuestro trabajo local aporta un modelo explicativo inspeccionable y una lista de obligaciones lógicas, no una certificación de seL4, CertiKOS, IronFleet ni de ningún despliegue de producción.
Conclusión: preservar el teorema al presentar el sistema
La verificación formal resulta más convincente cuando la afirmación pública conserva la forma del teorema: qué se relaciona, qué se observa, qué se supone y qué se excluye. Sustituir esa estructura por una garantía general descarta precisamente la información que hace valiosa la evidencia.
El ejemplo del contador ilustra cómo una discrepancia con la especificación puede permanecer invisible en muchas ejecuciones. El cálculo de muestreo explica por qué el volumen de pruebas no puede sustituir un argumento universal. Los sistemas seleccionados muestran que las demostraciones de gran alcance pueden coexistir con fronteras de confianza explícitas. Una práctica de ingeniería madura mantiene esas fronteras junto con el software y trata los cambios en la garantía como cambios en el producto.
Ejecutado localmente · Alcance acotado
Contador de anchura finita y una especificación discordante
Trazas exhaustivas de incremento para 2-8 bits, no verificación de seL4, CertiKOS o IronFleet.
Se superaron 515 aserciones. Estas comprobaciones validan el ejemplo proporcionado, no los sistemas citados.
Inspeccionar el testigo registrado
{
  "2": 4,
  "3": 8,
  "4": 16,
  "5": 32,
  "6": 64,
  "7": 128,
  "8": 256
}
Descargar los 20 ejemplos ejecutablesLeer los resultados completos de las comprobaciones
Un modelo analítico declarado
Cuatro ecuaciones, supuestos explícitos
(1) Una condición esquemática de refinamiento de trazas observables. Deben definirse el modelo exacto de trazas, la abstracción y el tratamiento de la terminación.
(2) Especificación no acotada e implementación de anchura finita, ambas con inicio en cero.
(3) Número de patrones de b bits, no necesariamente el número de estados alcanzables ni el coste de la verificación simbólica.
(4) Una entrada defectuosa entre todos los estados de b bits; N muestras uniformes independientes con reemplazo.
Ejemplos construidos · Datos reproducibles
Inspeccionar el argumento cuantitativo
Estas curvas se calculan a partir de los modelos declarados. No son observaciones de los estudios citados. Cada figura incluye sus datos numéricos y su versión vectorial.


¿Qué evidencia responde a qué pregunta?
| Evidencia | Establece dentro de su alcance | No establece automáticamente |
|---|---|---|
| Refinamiento funcional | La implementación cumple la especificación | La especificación coincide con la intención del usuario |
| Exploración acotada del modelo | Ausencia de trazas infractoras en el modelo explorado | Corrección con un número no acotado de clientes, pasos o entradas |
| Teorema de seguridad | Una propiedad identificada para un observador definido | Resistencia a todos los canales laterales o a la denegación de servicio |
| Pruebas superadas | Los casos observados se comportaron conforme a las aserciones | Corrección universal |
Un protocolo de validación propuesto
Este es un diseño de evaluación propuesto. No se realizó ninguna evaluación comparativa de sistemas de producción ni de hardware. Los modelos finitos ejecutados por separado están documentados en las comprobaciones ejecutables.
- Escriba el teorema preciso, los supuestos sobre el estado inicial y el comportamiento observable en un registro revisable.
- Inspeccione la especificación para detectar vacuidad y comportamientos permitidos inaceptables.
- Vincule la cadena de refinamiento y las dependencias de confianza con artefactos versionados.
- Ejecute el testigo del contador de anchura finita como control negativo.
- Distinga entre exploración acotada, repetición de la comprobación de demostraciones, pruebas de integración y evaluación del rendimiento.
- Revalide la relación entre artefactos tras modificar las opciones del compilador, las interfaces, la configuración o los modelos.
Qué establecen las fuentes primarias
Gerwin Klein, Kevin Elphinstone, Gernot Heiser et al. · 2009 [1]
Contribución. El artículo original sobre seL4 conecta una especificación abstracta del núcleo con una implementación en C e identifica explícitamente los supuestos de confianza.
Frontera. El resultado original no debe ampliarse a todas las propiedades de seguridad ni a todas las plataformas posteriores.
Ubicación en la fuente. Resumen y supuestos de verificación.
Ronghui Gu, Zhong Shao, Hao Chen et al. · 2016 [2]
Contribución. CertiKOS utiliza el refinamiento contextual por capas para abordar módulos concurrentes del núcleo e intercalaciones.
Frontera. El teorema se aplica a los contextos especificados y a la implementación modelada.
Ubicación en la fuente. Resumen de USENIX y descripción de la verificación por capas.
Chris Hawblitzel, Jon Howell, Manos Kapritsos et al. · 2015 [3]
Contribución. IronFleet desarrolla métodos de verificación para sistemas distribuidos prácticos, incluido el razonamiento sobre seguridad y vivacidad.
Frontera. Sus supuestos y el alcance de su implementación siguen formando parte de cada resultado.
Ubicación en la fuente. Publicación de Microsoft Research y descripción general del artículo.
Límites de este análisis
- Los ejemplos locales utilizan aserciones ordinarias de Python y enumeración finita, no un demostrador de teoremas.
- El modelo de desencadenante poco frecuente supone un único estado defectuoso bajo muestreo uniforme.
- No se repitió de forma independiente la comprobación de ningún artefacto de demostración de los sistemas citados.
- Las fronteras históricas de las demostraciones se describen tal como se comunicaron en los trabajos citados, no como una auditoría completa de las versiones actuales.
Una revisión analítica centrada en tres fuentes primarias fundacionales seleccionadas, con ejemplos desarrollados originales. No es un estudio exhaustivo ni sistemático de la literatura hasta 2026. Las notas de acceso y versión de las fuentes se registran junto con la bibliografía.
Preguntas que cambiarían la conclusión
- ¿Qué comportamiento inaceptable visible para el usuario sigue permitiendo la especificación?
- ¿Qué cambios en las dependencias pueden situar una versión fuera de la cadena de refinamiento comprobada?
- ¿Pueden vincularse la repetición de la comprobación de la demostración y la validación de la configuración con el artefacto exacto distribuido?
Referencias
- Gerwin Klein, Kevin Elphinstone, Gernot Heiser et al.. seL4: formal verification of an OS kernel. Proceedings of the ACM SIGOPS 22nd symposium on Operating systems principles (2009). 10.1145/1629575.1629596.
- Ronghui Gu, Zhong Shao, Hao Chen et al.. CertiKOS: An Extensible Architecture for Building Certified Concurrent OS Kernels. USENIX OSDI (2016). Primary source.
- Chris Hawblitzel, Jon Howell, Manos Kapritsos et al.. IronFleet: proving practical distributed systems correct. Proceedings of the 25th Symposium on Operating Systems Principles (2015). 10.1145/2815400.2815428.
Acceso a la fuente [1]. Registro primario, resumen y texto accesible seleccionado; no es una auditoría exhaustiva del texto completo ni del material complementario.
Acceso a la fuente [2]. Registro primario, resumen y texto accesible seleccionado; no es una auditoría exhaustiva del texto completo ni del material complementario.
Acceso a la fuente [3]. Registro primario, resumen y texto accesible seleccionado; no es una auditoría exhaustiva del texto completo ni del material complementario.
Las identidades bibliográficas se cotejaron con Crossref y con registros primarios de la editorial, los autores o la institución. Las notas de acceso y versión de las fuentes que figuran a continuación describen el alcance; no se trata de una auditoría exhaustiva del texto completo.
Autoría y procedencia
Redactado y autorrevisado técnicamente por Codex (IA). Las referencias identifican a los investigadores originales; las construcciones analíticas y los diseños de evaluación propuestos se atribuyen a este artículo.
Las portadas son ilustraciones conceptuales de ImageGen. Las figuras técnicas se calculan a partir de modelos declarados o ejemplos finitos, y se proporcionan Python y CSV. No son mediciones de productos desplegados ni pruebas comparativas de rendimiento reproducidas.
Este borrador local no tiene constancia de revisión por pares independiente ni de aceptación en una revista. Los ejemplos ejecutables acotados comprueban los pequeños modelos declarados; no constituyen una verificación formal de los sistemas citados.