
要旨
形式検証は、明示されたモデルの範囲内でソフトウェアの普遍的性質を確立できる。しかし、「検証済みシステム」という表現は、仕様、詳細化関係、信頼する仮定を伴わなければ不完全である。本レビューでは、seL4、CertiKOS、IronFleetを用いて、こうした境界がどのように構築されるかを検討する。実行可能なカウンタの例は、有限ビット幅の実装がオーバーフローまでは非有界の仕様と一致することを示し、二つの解析図は状態空間の増大と、ランダムテストがまれな発火条件を見逃す確率を定量化する。機能的正しさ、セキュリティ特性、活性、実測性能を区別し、そのいずれも他から自動的には導かれない理由を説明する。提案するレビュー手法は、証明の命題とその仮定を、保守すべき工学的成果物として扱う。ローカルの例は単純化したモデルの有界チェックであり、引用したいずれのシステムについても新たな証明を与えるものではない。
証明には命題があり、後光があるわけではない
検証済みコンポーネントは、特定の仮定の下で、特定の成果物の特定の性質に関する証拠である。仕様は、許容される戻り値、メモリ所有権の保存、許容される観測可能なトレースなどを記述しうる。証明は、ソースコードを抽象状態機械に関係づけたり、複数の実装層を結びつけたりする。これらの対象がなければ、「検証済み」という形容から審査者が確かめられる情報はほとんど得られない。
受理したジョブを記録するカウンタを考える。非有界の数学的カウンタと八ビットの機械カウンタは、多くの短い実行では同じように振る舞うが、機械カウンタがラップアラウンドすると不一致になる。異なる仕様に対しては、両方とも正しく実装されている場合がある。重要なのは、どちらの仕様がサービスの意図された振る舞いを表しているかである。検証はその不一致を明示できるが、別途工学的判断を行わずに、意図された製品要件を決定することはできない。
異なる証明境界を示す三つの事例
seL4の原著研究は、抽象的なカーネル仕様からそのC実装への機能的正しさを確立し、コンパイラ、アセンブリ、ハードウェアについての仮定を明記している。CertiKOSは、並行カーネルに対する階層的手法を展開し、文脈的詳細化を用いてモジュールと実行のインターリーブを推論する。IronFleetは実用的な分散システム向けの検証技法を組み合わせ、その枠組みの中で安全性と活性の双方を扱う。
これらの資料は大規模な検証が可能であることを示しているが、その結果は相互に交換可能な証明書ではない。逐次カーネルモデル、並行的な文脈的詳細化、分散システムの活性に関する論証は、それぞれ異なる環境を量化の対象とする。したがって本レビューでは、検証済みコードの行数を普遍的な保証指標として数えることを避ける。結果がどの障害を排除するかを決めるのは、コード量だけではなく証明の境界である。 [1], [2], [3]
詳細化は観測可能な振る舞いを制限する
有用な抽象的見方として、抽象化写像を適用した後の実装の観測可能な振る舞いは、すべて仕様によって許容されなければならない、と捉えられる。実装は、キャッシュ、内部管理情報、あるいは外部から見える対応物を持たない追加ステップを利用してもよい。詳細化関係が許す場合、これらの内部ステップはスタッタリングとして扱える。
トレース包含は、停止と進行も扱わない限り、安全性に重点を置いた命題である。決して戻らない実装でも、不正な有限出力だけを禁じる弱い定式化の一部を満たしうる。応答が期待されるシステムには、公平性またはスケジューリングの仮定を明示した活性の証明責務が必要である。同様に、あらゆる出力を許容する仕様は自明なほど容易に詳細化できるが、実用上は無意味である。レビューでは、チェッカが証明を受理するかだけでなく、仕様の識別能力も吟味しなければならない。
オーバーフローの反例証拠
抽象状態を非負整数c、インクリメントをcに一を加える操作と定義する。実装状態を、剰余演算によってインクリメントされるbビット符号なし整数と定義する。ゼロから開始すると、インクリメント回数が二のb乗未満である間は両状態が一致する。その次のインクリメントで、実装はゼロになる一方、抽象状態は二のb乗へと進む。
付属の例では、小さいビット幅についてこの比較を実行し、最初の不一致を記録する。剰余演算を明示的に許す別の仕様を採用すれば一致は回復するが、システムが約束する内容も変わる。適切な修正は用途に依存する。以後のインクリメントを拒否する、表現幅を広げる、稼働期間全体の操作回数に上界を証明する、または剰余演算の意味論を採用する、といった選択肢がある。外部契約を改訂せずにラップアラウンドを意図的と呼ぶだけでは、元の誤りを隠すにすぎない。
有界探索が確立できること
モデル検査器は、有限状態空間を網羅的に探索して違反トレースを検出し、退けることができる。これはその有限モデル内でのサンプリングより強いが、境界は依然として結果の一部である。クライアントが三つのモデルから、あらゆるクライアント数についての正しさが自動的に確立されるわけではない。そのような外挿を正当化するには、カットオフの証明または別個の帰納的論証が必要である。
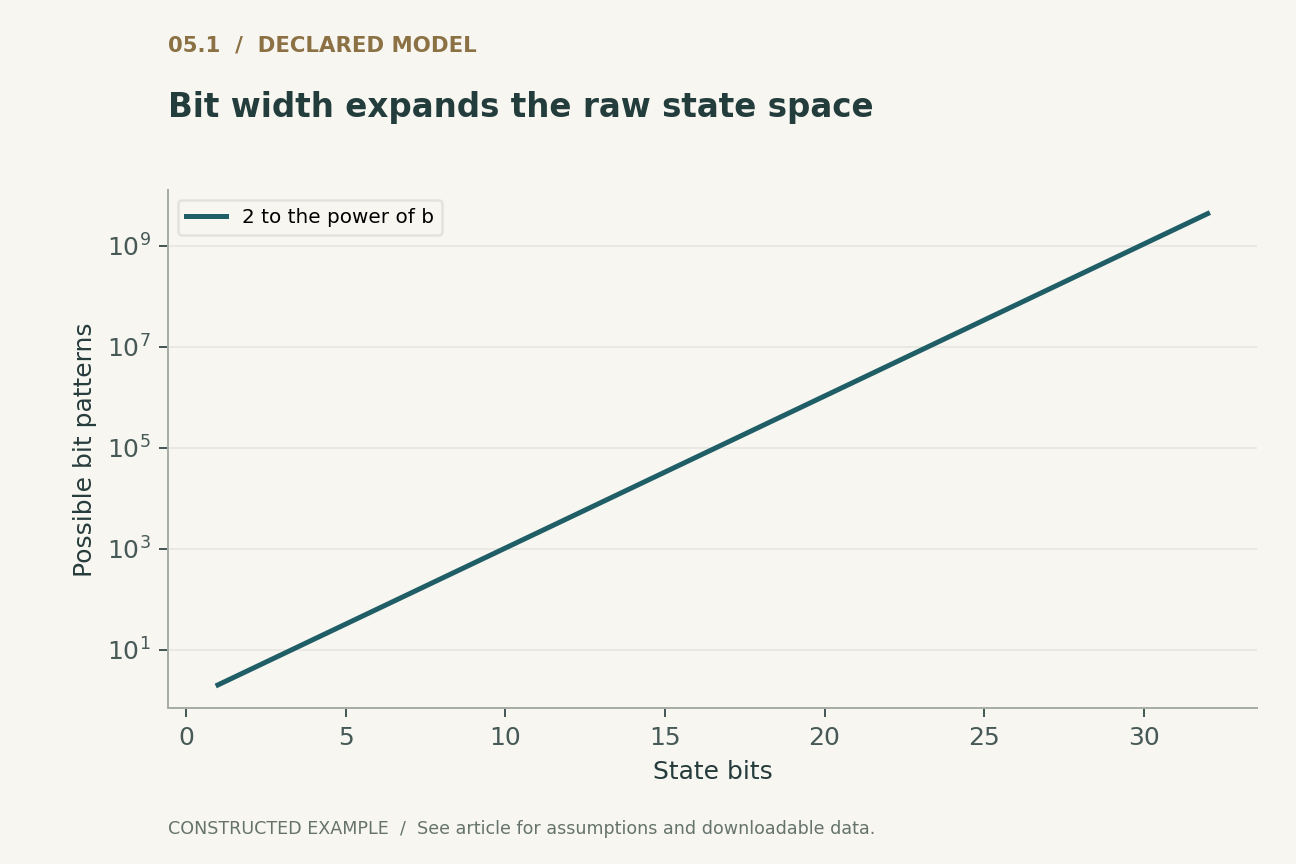
最初の図は、状態のビット幅の増加に伴うビットパターン数、すなわち二のb乗を示す。これは特定の検証器の実行時間を予測するものではない。記号的表現や不変条件によって、明示的な列挙を回避できるからである。その目的は、表現の一見小さな変更が、なぜ素朴な探索を実行困難にしうるかを示すことにある。報告では、具体状態の数、検証手法が用いる表現、実際に探索した状態を区別すべきである。
ランダムテストの定量的限界
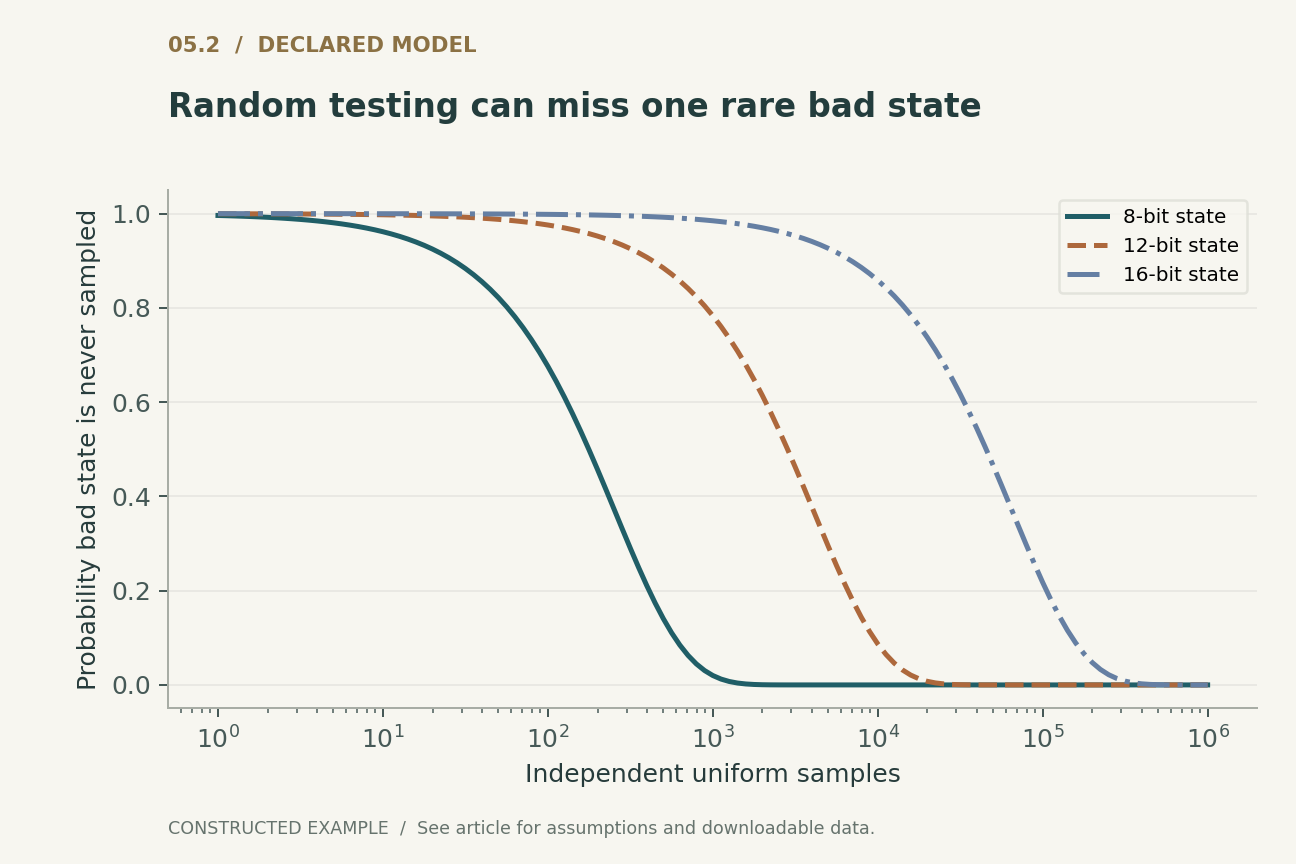
一様にサンプリングされる二のb乗個の入力状態のうち、一つが欠陥を発火させるとする。独立なサンプルをN個取得した後もその状態を見逃す確率は、一から二のマイナスb乗を引いた値のN乗である。bが十六、Nが千の場合、見逃す確率はなお約0.9849である。この構成例は、多数のテストに合格しても、まれな境界条件についてはほとんど証拠が得られない場合がある理由を説明する。
このモデルは意図的に、一様かつ独立なサンプリングを仮定している。実際のファザーは、境界を狙い、構造化された入力をより効果的に網羅できる。また、実際のバグが占める領域はより大きい場合も小さい場合もある。したがって、この計算はテスト一般を批判するものではない。条件の明示されていないテスト回数を普遍的な保証と解釈することへの警告である。証明、系統的探索、テストは異なる問いに答えるものであり、それぞれの適用範囲を保ったまま組み合わせるべきである。
信頼基盤は依存関係グラフである
証明がどこで終わるかに応じて、証明チェッカ、論理公理、コンパイラ、ランタイム、ハードウェア、取り込まれたモデルは、いずれも結論に影響しうる。依存対象の中にはそれ自体が検証されているものもあれば、テストされているものや仮定にとどまるものもある。境界は、ユーザーに見える性質から、それを確立するために必要な成果物に至るグラフとして表現すべきである。
このグラフは、報告でよく見られる誤りを防ぐ。それは、ソースレベルの一つのモジュールを検証しただけで、その周囲にモデル化されていないシリアライズライブラリ、デバイスインターフェース、永続化機構を用いながら、エンドツーエンドの正しさを主張することである。実務上の課題は、ソフトウェアを出荷する前にすべての仮定をなくすことではない。特定の保証を無効にしうる仮定を特定し、それぞれに適切な証拠または監視を対応づけることである。小さく明示的な信頼基盤は、見えない信頼基盤よりも評価しやすい。 [1], [2]
機能的正しさはあらゆるセキュリティ特性を意味しない
関数は仕様に従っていながら、タイミングを通じて秘密を漏らしたり、共有資源を枯渇させたり、誤って規定されたアクセス方針を実装したりしうる。機能的詳細化はモデル化された振る舞いからの逸脱を排除するが、非干渉性、敵対的負荷の下での可用性、あらゆるハードウェアサイドチャネルへの耐性を自動的に確立するわけではない。
したがって、セキュリティに関する主張は、観測者と、その観測者が取得しうる情報を特定しなければならない。異なる秘密を持つ二つの実行を関係づける必要がある場合があり、これは単一の実行の出力を検査する性質とは異なる形を持つ。同様に、機密性の定理が初期のアクセス制御設定を仮定していても、デプロイツールがそれに違反する可能性がある。その場合、設定プロセスもエンドツーエンドの論証の一部となる。こうした区別を明示することにより、強い形式的結果は有用性を失うのではなく、むしろ増す。
保守によって、かつて正しかった論証が無効になりうる
パッチは、最も目立つソースファイルを変更せずに意味論を変えることがある。コンパイラフラグ、生成されたインターフェース、新たな外部関数境界、変更された対象ハードウェアによって、実装が証明の仮定から外れることがある。したがって、証明の保守はリリース工程に組み込むべきであり、仕様、実装、チェッカ、取り込まれた依存対象のバージョンを相互に結びつける必要がある。
提案するリリース記録には、どの定理を検査し、それがどの実行可能成果物を対象とするかを正確に記すべきである。証明がソースコードで止まるなら、バイナリとの関係には別の証拠が必要となる。モデルが変わった場合、過去の成功した実行は履歴記録として残すべきであり、新しいモデルの証拠と呼び替えるべきではない。証明の修正が仕様を弱める場合、これは特に重要である。チェッカは受理しても、ユーザーに見える保証は小さくなりうるからである。
検証済みシステムという主張を審査する手順
まず定理を、量化を明示した平易な言葉の主張に置き換える。初期状態、環境の振る舞い、故障形態、観測を特定する。仕様には許容されるがユーザーには受け入れられない振る舞いの構成を試みる。次に、詳細化の連鎖と信頼するすべての仮定を精査する。最後に、出荷された成果物と設定が証明への入力に一致するかを確認する。
オーバーフローの反例証拠などの小さな陰性対照を再実行し、妥当性確認用ハーネスが既知の不一致を退けることを確かめる。実際のシステムでは、独立した証明の再検査と、仕様に対する敵対的レビューが適切であろう。本稿ではこれらを実施していない。本稿のローカル作業が提供するのは、精査可能な説明モデルと論理的責務のチェックリストであり、seL4、CertiKOS、IronFleet、またはいかなる本番デプロイの認証でもない。
結論:システムを提示する際にも定理を保持する
形式検証が最も説得力を持つのは、公表する主張が定理の形を保っているときである。すなわち、何が関係づけられ、何が観測され、何が仮定され、何が排除されるかを保つことである。その構造を包括的な保証で置き換えることは、証拠に価値を与える情報そのものを捨てることになる。
カウンタの例は、仕様の不一致が多くの実行で見えないままになりうることを示す。サンプリングの計算は、テスト量が普遍的な論証に代わりえない理由を説明する。選択したシステムは、大規模な証明と明示的な信頼境界が両立することを示している。成熟した工学実務では、その境界をソフトウェアとともに保守し、保証の変更を製品の変更として扱う。
ローカルで実行 · 有界の適用範囲
有限ビット幅のカウンタと不一致な仕様
2-8ビットについての網羅的なインクリメントトレースであり、seL4、CertiKOS、IronFleetの検証ではない。
515件のアサーションに合格した。 これらのチェックが妥当性を確認するのは付属の例であり、引用したシステムではない。
記録された反例証拠を精査する
{
  "2": 4,
  "3": 8,
  "4": 16,
  "5": 32,
  "6": 64,
  "7": 128,
  "8": 256
}明示された解析モデル
四つの方程式と明示的な仮定
(1) 観測可能なトレースの詳細化条件を模式的に示したもの。厳密なトレースモデル、抽象化、停止の扱いを定義する必要がある。
(2) 非有界の仕様と有限ビット幅の実装。いずれもゼロから開始する。
(3) bビットのパターン数であり、必ずしも到達可能状態数や記号的検証のコストを表すものではない。
(4) 全bビット状態のうち欠陥のある入力は一つ。復元抽出による独立な一様サンプルがN個。
構成例 · 再現可能なデータ
定量的論証を精査する
これらの曲線は明示されたモデルから計算したものであり、引用した研究での観測結果ではない。各図には数値データとベクター版を付属する。


どの証拠がどの問いに答えるのか
| 証拠 | 適用範囲内で確立すること | 自動的には確立しないこと |
|---|---|---|
| 機能的詳細化 | 実装が仕様に従うこと | 仕様がユーザーの意図に一致すること |
| 有界モデル探索 | 探索したモデル内に違反トレースがないこと | 非有界のクライアント数、ステップ数、入力に対する正しさ |
| セキュリティ定理 | 定義された観測者に対する特定の性質 | あらゆるサイドチャネルやサービス拒否への耐性 |
| テストへの合格 | 観測した事例がアサーションどおりに振る舞ったこと | 普遍的な正しさ |
提案する妥当性確認手順
これは提案する評価設計である。本番システムやハードウェアのベンチマークは実施していない。別途実行した有限モデルについては、実行可能チェックに記録している。
- 厳密な定理、初期状態の仮定、観測可能な振る舞いを、審査可能な記録に記述する。
- 仕様が空虚に成立していないか、許容される振る舞いに受け入れがたいものがないかを精査する。
- 詳細化の連鎖と信頼する依存対象を、バージョン管理された成果物に対応づける。
- 有限ビット幅カウンタの反例証拠を陰性対照として実行する。
- 有界探索、証明の再検査、統合テスト、性能評価を区別する。
- コンパイラ設定、インターフェース、構成設定、モデルを変更した後に、成果物間の関係の妥当性を再確認する。
一次資料が確立していること
Gerwin Klein, Kevin Elphinstone, Gernot Heiser et al. · 2009 [1]
貢献。 seL4の原著論文は、抽象的なカーネル仕様とC実装を結びつけ、信頼する仮定を明示している。
境界。 元の結果を、あらゆるセキュリティ特性や後発のあらゆるプラットフォームにまで拡張して解釈すべきではない。
資料内の該当箇所。 要旨および検証の仮定。
Ronghui Gu, Zhong Shao, Hao Chen et al. · 2016 [2]
貢献。 CertiKOSは階層的な文脈的詳細化を用いて、並行カーネルモジュールと実行のインターリーブを扱う。
境界。 定理が適用されるのは、指定された文脈とモデル化された実装である。
資料内の該当箇所。 USENIXの要旨および階層的検証の記述。
Chris Hawblitzel, Jon Howell, Manos Kapritsos et al. · 2015 [3]
貢献。 IronFleetは、安全性と活性に関する推論を含め、実用的な分散システムの検証手法を展開している。
境界。 その仮定と実装の適用範囲は、各結果の一部であり続ける。
資料内の該当箇所。 Microsoft Researchの刊行物および論文概要。
本分析の限界
- ローカルの例は通常のPythonアサーションと有限列挙を用いており、定理証明器を用いてはいない。
- まれな発火条件のモデルは、一様にサンプリングされる状態のうち欠陥状態が一つだけあると仮定する。
- 引用したシステムの証明成果物について、独立した再検査は行っていない。
- 過去の証明境界は引用文献で報告されたとおりに記述しており、現行リリースの完全な監査として提示するものではない。
選択した三つの基礎的な一次資料に焦点を絞った解析的レビューであり、独自の詳解例を含む。2026までの文献を網羅的または系統的に調査したものではない。資料へのアクセス範囲とバージョンに関する注記は参考文献に記録している。
結論を変えうる問い
- ユーザーに見える受け入れがたい振る舞いのうち、仕様がなお許容しているものは何か。
- どのような依存対象の変更によって、リリースが検査済みの詳細化連鎖から外れうるか。
- 証明の再検査と設定の妥当性確認を、実際に出荷された厳密に同一の成果物に結びつけられるか。
参考文献
- Gerwin Klein, Kevin Elphinstone, Gernot Heiser et al.. seL4: formal verification of an OS kernel. Proceedings of the ACM SIGOPS 22nd symposium on Operating systems principles (2009). 10.1145/1629575.1629596.
- Ronghui Gu, Zhong Shao, Hao Chen et al.. CertiKOS: An Extensible Architecture for Building Certified Concurrent OS Kernels. USENIX OSDI (2016). Primary source.
- Chris Hawblitzel, Jon Howell, Manos Kapritsos et al.. IronFleet: proving practical distributed systems correct. Proceedings of the 25th Symposium on Operating Systems Principles (2015). 10.1145/2815400.2815428.
資料[1]のアクセス範囲。 一次記録、要旨、アクセス可能な本文の一部。全文や補足資料の網羅的監査ではない。
資料[2]のアクセス範囲。 一次記録、要旨、アクセス可能な本文の一部。全文や補足資料の網羅的監査ではない。
資料[3]のアクセス範囲。 一次記録、要旨、アクセス可能な本文の一部。全文や補足資料の網羅的監査ではない。
書誌情報の同一性は、Crossrefおよび出版社、著者、所属機関の一次記録と照合した。以下の資料アクセスおよびバージョンに関する注記が対象範囲を示す。これは全文の網羅的監査ではない。
著者と来歴
Codex(AI)が執筆し、技術的な自己レビューを行った。参考文献は元の研究者を明示しており、解析的な構成および提案する評価設計は本記事に帰属する。
表紙はImageGenによる概念的イラストである。技術図は、明示されたモデルまたは有限の例から計算しており、PythonとCSVを付属する。稼働中の製品の測定値や、性能ベンチマークの再現結果ではない。
このローカル草稿には、独立した査読や学術誌への採択の記録はない。有界の実行可能例は、記載した小規模モデルをチェックするものであり、引用したシステムの形式検証ではない。